EU、スマートグラスの透明性強化を要求 職場利用にも懸念
欧州データ保護会議は、スマートグラスが職場で従業員監視や営業秘密、個人データの問題を招き得るとして、明確な通知と設計上の対策を求めた。
目立たない機器が生むプライバシー上の課題
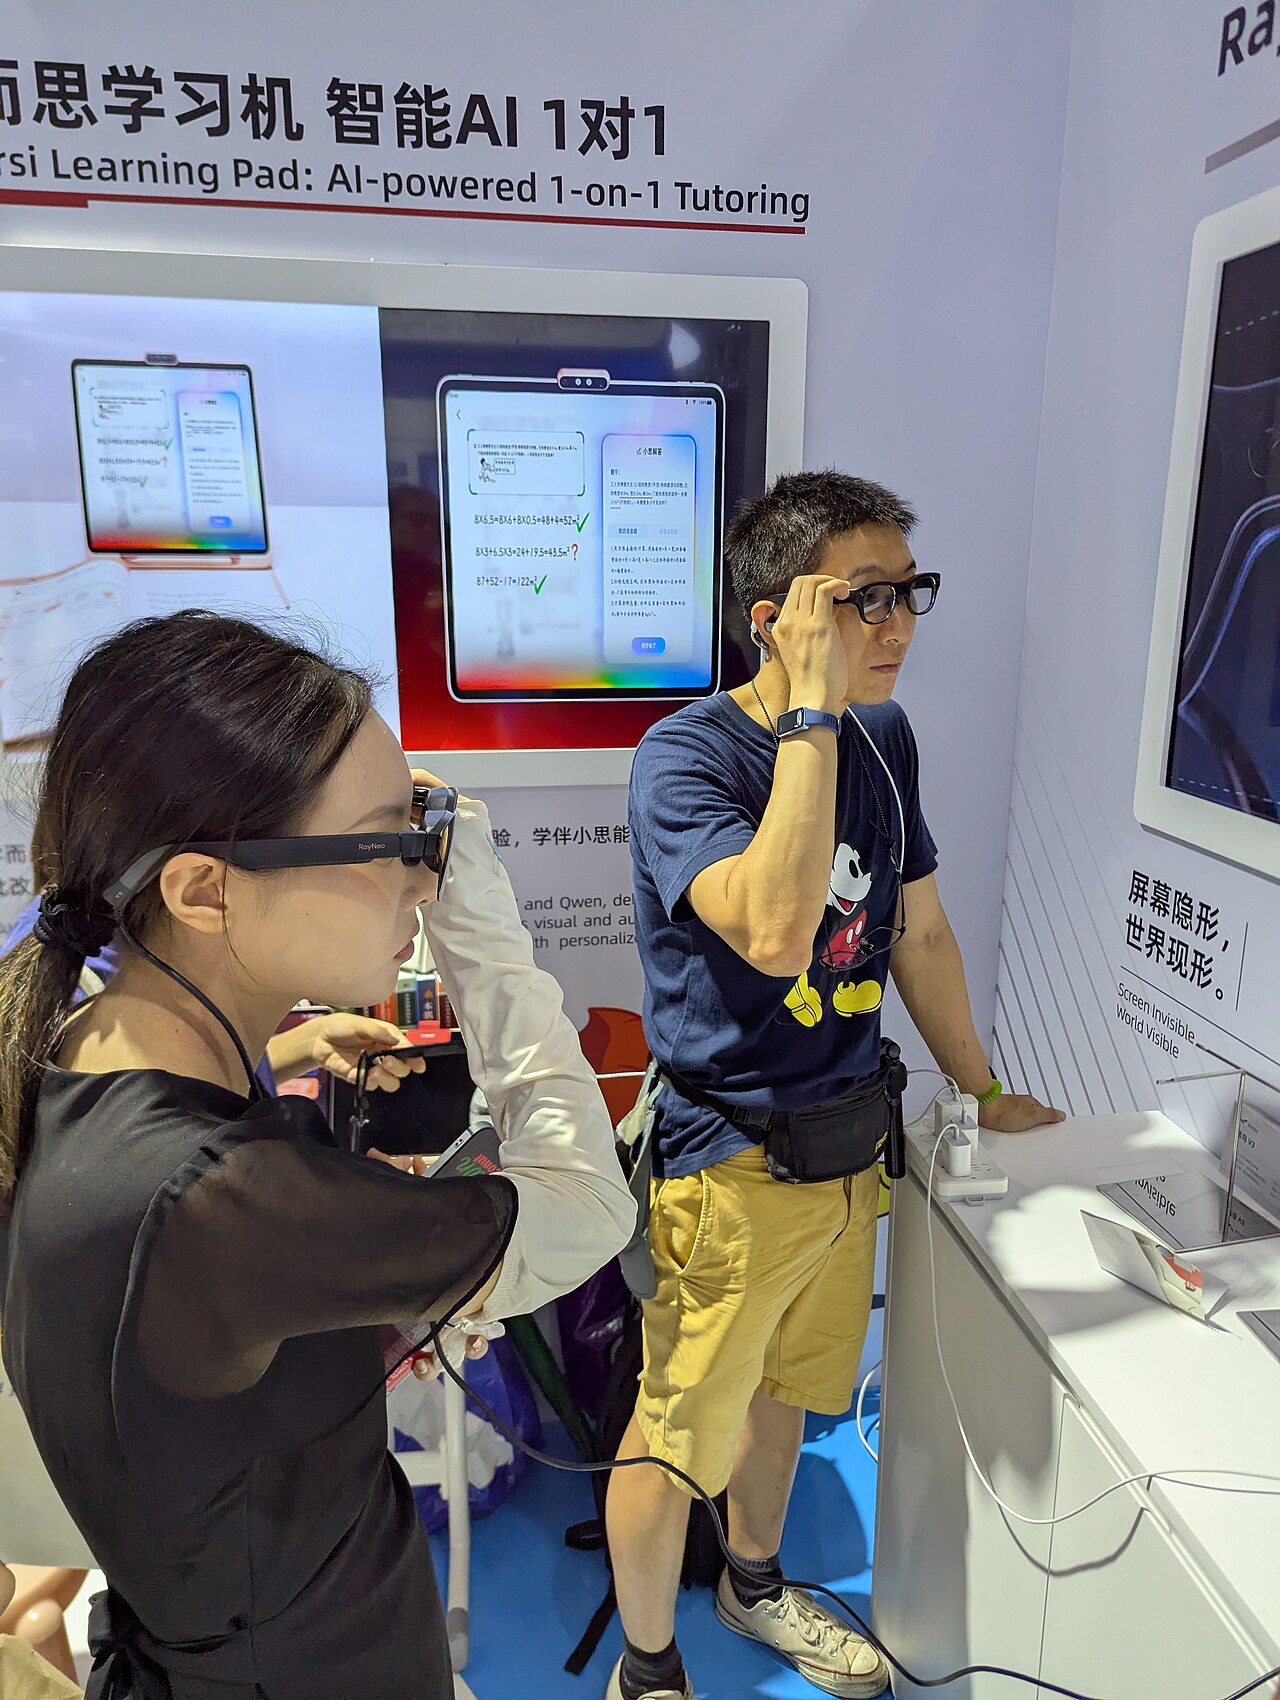
欧州データ保護会議(EDPB)は、スマートグラスに関する初期的な声明を採択した。カメラ、マイク、インターネット接続を備えるこの種の眼鏡は、通信、支援、技術革新の機会を生み出す一方で、個人データや個人の権利・自由の保護に関する重要な問題を提起するという。EDPBは全面禁止を求めているわけではない。利用を厳格に管理し、周囲の人が撮影、録音、個人データの処理を認識できるようにすべきだという立場である。
スマートグラスが一般的な眼鏡に近い外観になっていることが、透明性の問題を大きくしている。近くにいる人は、装置が作動しているか、誰が自分に関するデータを処理しているか、その目的は何かを把握できない場合がある。EDPBは、病院、学校、職場のようなセンシティブな環境では危険性がより大きく、記録がソーシャルネットワークで共有される場合も懸念が高まると指摘した。子どもが機器を使用する場合や撮影される場合には、特に注意が必要とされる。
職場では監視と秘密保持が焦点
EDPBは、職場におけるスマートグラスの利用が、従業員監視への懸念と、組織情報の機密性への懸念を生じさせ得ると明記している。守るべき情報には、営業秘密や知的財産も含まれる。普通の眼鏡のように見える装置が、会議、接客場所、製造現場、社内文書が扱われる空間で映像や音声を記録すれば、従業員、顧客、取引先が想定する私的な領域に影響する可能性がある。
フィナンシャル・タイムズは、こうした眼鏡を人事とデータ保護におけるリスクとして報じている。問題は単に記録機能があることではない。記録が実際に行われているのか、データが保存されるのか、共有されるのか、関係者が十分な説明を受けたのかを、現場で確認しにくい点にもある。EDPBの声明は職種ごとの詳細な規則を定めるものではないが、一般データ保護規則(GDPR)が適用されない場合でも、別の法規則が適用され得ると注意を促している。
利用が純粋に個人的な活動の範囲を超える場合、利用者はGDPR上のデータ管理者と見なされる可能性がある。EDPBは、公開されたソーシャルメディアのアカウントで写真や動画を共有する場合、または公式、職業、政治活動の一部としてスマートグラスを使う場合を例に挙げる。そのような場合、利用者はデータ処理に関する義務を負うことになる。
私的利用の例外にも限界がある
一方でEDPBは、純粋に私的な活動を区別している。家族や友人を撮影すること、私的な状況で動画を撮ること、個人的な翻訳目的で使うことは、原則として家庭内活動の例外に該当し、GDPRが適用されない可能性がある。しかし、GDPRが適用されないことは、他の規則が適用されないことを意味しない。スマートグラスの利用は、刑事法、民事法、労働法、その他の分野別規則の対象となり得る。
責任は利用者だけにあるわけではない。EDPBによれば、製造者や、接続されるアプリケーションまたはサービスの提供者は、データ管理者としての義務を利用者に移すことはできない。これらの事業者はデータ保護法を守り、新しいデータ処理が当初の収集目的と両立することを確保しなければならない。
従業員に機器を支給する企業、社内での装着を認める企業、業務手順に機器を組み込む組織にとって、この責任分担は実務上重要である。眼鏡が個人の小物に見えるからといって、業務、顧客対応、現場訪問、作業記録で生じるデータ処理を軽視することはできない。組織は、収集されるデータ、影響を受ける人、利用環境、適用される規則を検討する必要がある。
記録時点で分かる通知を
EDPBは透明性を、スマートグラスがもたらす主要なデータ保護上の課題の一つと位置付けている。通知はデータ処理が起きるまさにその時点で示されるべきだという。例として、明るいLED、音による信号、音声起動の表示、プライバシーに配慮したスマートフォン通知、普通の眼鏡と区別しやすい独自のデザインが挙げられている。
会議は、こうした仕組みが信頼でき、無視しにくく、必要に応じて更新されるべきだと強調した。LEDだけでは十分ではない可能性がある。視覚障害のある人には見えにくい、あるいは見えないことがあり、他の人にとっても日光の反射や光のきらめきと区別しにくい場合がある。このためEDPBは、製品の設計・開発段階から、一つの技術的表示だけに依存せず、複数の透明性確保策を組み合わせるよう求めている。
EDPBが示した、設計段階と初期設定段階での保護策には、次のようなものがある。
- 継続的な記録を制限すること。
- データの保存期間を短縮すること。
- 周囲の人をぼかす、または匿名化すること。
- 可能な場合に端末上で直接処理すること。
- 必要がない場合は永続的な保存を初期設定で無効にすること。
同会議は、センシティブな場所での地理的制限の可能性にも言及した。医療施設、更衣室、プール、海岸、トイレ、未成年者がいる場所が具体例として示されている。こうした環境では、個人のプライバシーと尊厳を守る必要性が特に高い。
新法ではなく初期的な指針
EDPBは、この文書を利用者、製造者、サービス提供者に向けた初期的な指針として位置付け、機器のリスクに対する認識を高めることも目的としている。EDPBは2018年に設立された独立機関で、欧州経済領域の各国データ保護当局をまとめ、GDPRの一貫した適用を支える役割を担う。その勧告自体に法的拘束力はないが、当局による規則の解釈を方向付け、欧州委員会の検討材料となる可能性がある。
EDPBは同時に、「The connected gaze. Video recording, surveillance and administering evidence in the age of smart glasses」と題する報告書も公表した。この報告書は、フランスのデータ保護当局からの提案を受け、専門家支援プールの枠組みで外部委託先が作成したものだ。EDPBは、報告書の見解は著者のものであり、必ずしも会議の公式見解を反映するものではないと明記している。
EDPBの説明によると、研究は利用者の経験と、非利用者が感じる関連リスクを検討した。研究では、スマートグラスが時に対人監視や証拠の取り扱いの道具になることが示された。また、こうした装置を効果的に使う能力には大きな差があり、利用者と記録される人の間に力の不均衡が生まれ得るという。
組織に求められる実務対応
日本を含む日本語圏の企業や組織にとって、この欧州の立場は具体的な注意点となる。職場でスマートグラスを導入するなら、分かりやすい内部ルールを整え、予定する利用目的を検討し、影響を受ける人への説明を強化する必要がある。目立たない表示灯だけに頼ったり、装置が私的目的だけで使われると想定したりすることはできない。業務利用、個人データの取得、組織情報の流通が関わる以上、透明性、機密性、保存期間、利用者・提供者・雇用主それぞれの責任を慎重に扱うことが求められる。
出典
- L’Europe veut rendre les lunettes connectées beaucoup moins discrètesNext · 2026年10月14日
- EDPB publishes statement on the data protection challenges of smart glassesEuropean Data Protection Board · 2026年10月13日