هيئة أوروبية تطالب بإشارات أوضح في النظارات الذكية لحماية الخصوصية
دعا مجلس حماية البيانات الأوروبي إلى شفافية أكبر في النظارات الذكية، محذراً من أن تسجيلاتها غير الواضحة قد تمس خصوصية الأفراد وحقوق العاملين وسرية معلومات المؤسسات.
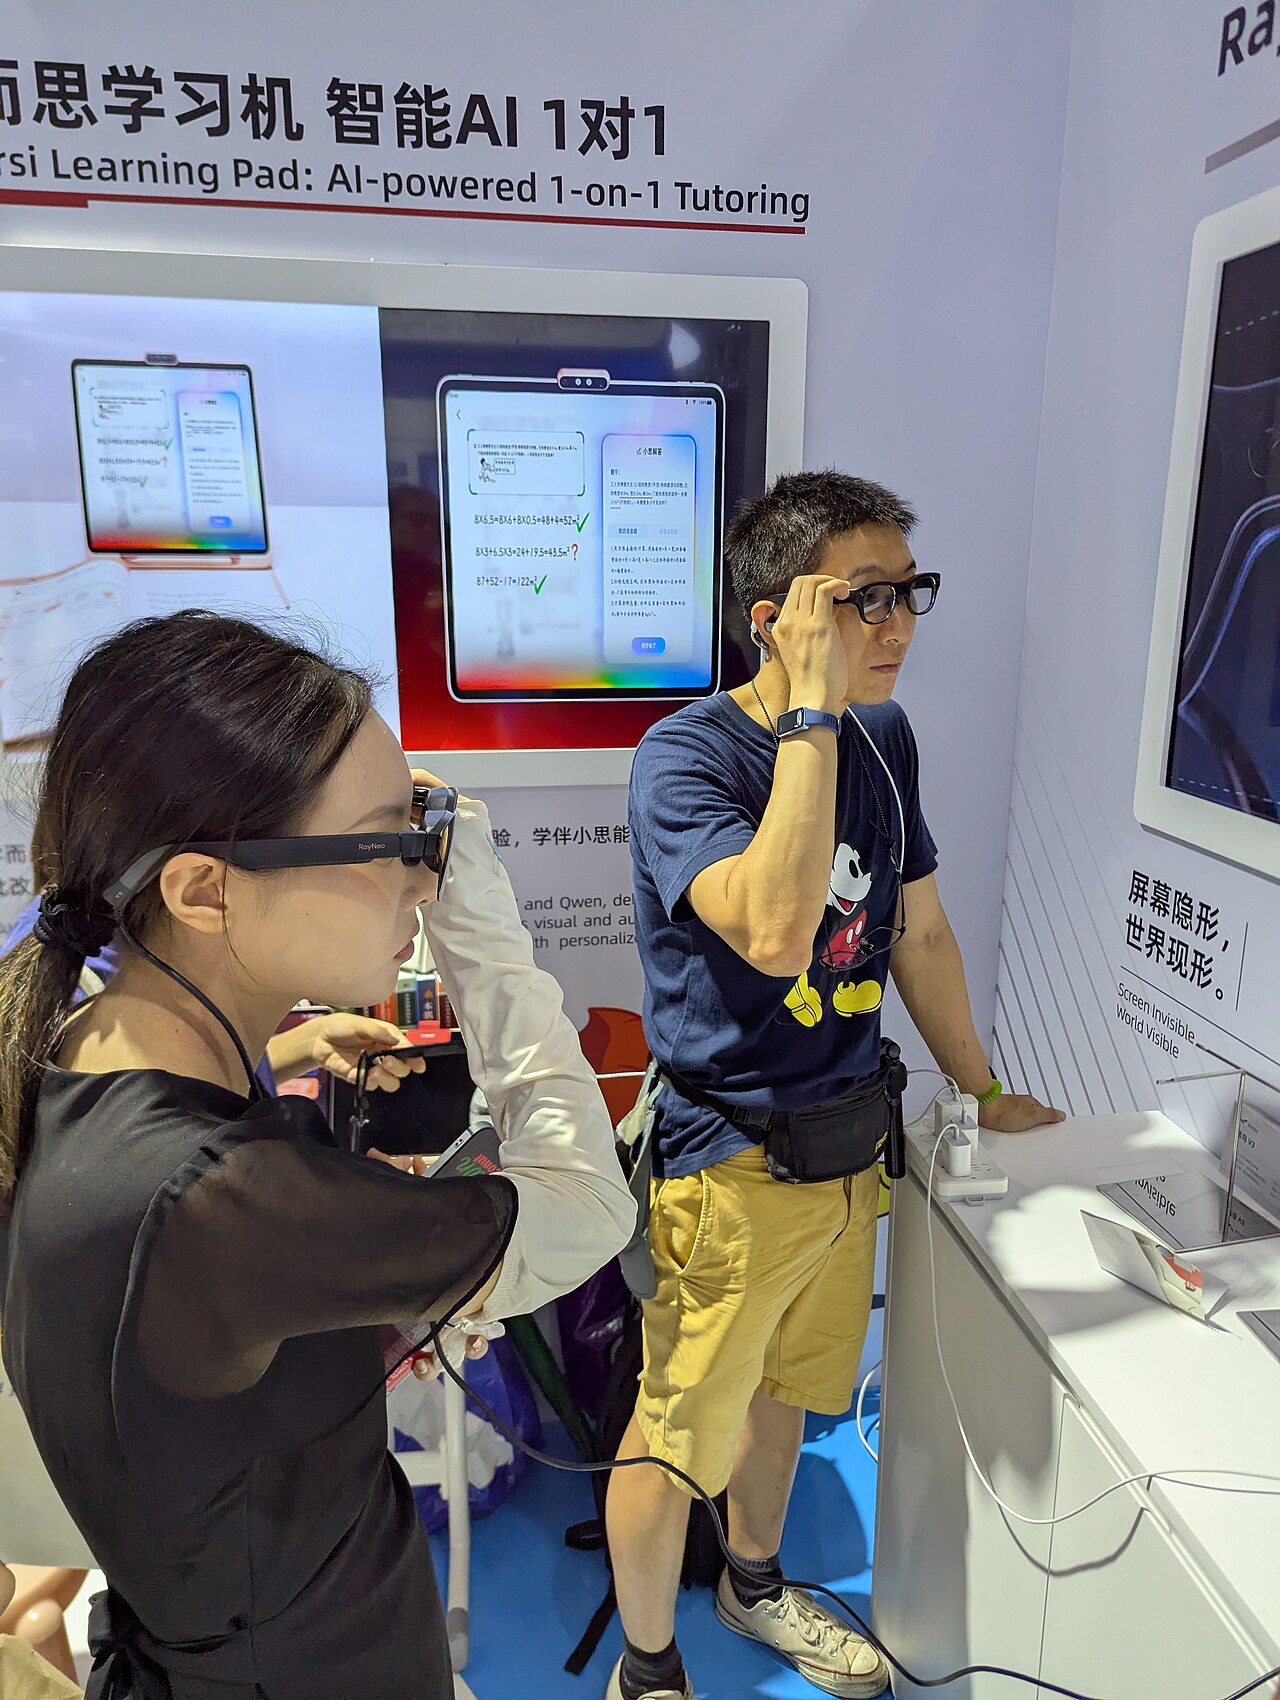
نظارات عادية في الظاهر وكاميرات في الداخل
اعتمد مجلس حماية البيانات الأوروبي EDPB بياناً أولياً بشأن تحديات حماية البيانات التي تثيرها النظارات الذكية. وبحسب المجلس، تبدو هذه الأجهزة كنظارات عادية، لكنها تضم كاميرات وميكروفونات ويمكن أن تتصل بالإنترنت. وهذا يعني أن أشخاصاً قريبين من المستخدم قد يجري تسجيلهم بالصوت أو الصورة من دون أن يعلموا بذلك.
لا يدعو المجلس إلى حظر النظارات الذكية. لكنه يطالب بإحاطة استخدامها بضمانات قوية وبمسؤوليات واضحة للمستخدمين والمصنعين ومقدمي الخدمات المرتبطة بها. ويقر EDPB بأن هذه الأجهزة قد تفتح فرصاً للاتصال والمساعدة والابتكار، إلا أن ذلك لا يلغي المخاطر التي قد تنشأ عندما لا يعرف المحيطون أن بياناتهم الشخصية يجري التعامل معها.
ويعرض تقرير Next موقف الهيئة الأوروبية بوصفه سعياً إلى جعل هذه الأجهزة أقل خفاءً. فالشكل المتقارب جداً مع النظارات التقليدية قد يمنع غير المستخدمين من معرفة ما إذا كانت صورة أو فيديو أو صوت يجري تسجيله، ومن هو المسؤول عن المعالجة ولأي غرض. لذلك يضع المجلس الشفافية في صميم المسألة.
مخاطر أكبر في العمل والأماكن الحساسة
يشير EDPB إلى أن المخاطر قد تكون أعلى في البيئات الحساسة، ومنها المستشفيات والمدارس وأماكن العمل. ويقول المجلس إن الأطفال يواجهون هشاشة خاصة، سواء عند استخدامهم هذه النظارات أو عند تصويرهم بها. كما يورد Next مؤسسات الرعاية الصحية وغرف تبديل الملابس والمسابح والشواطئ والمراحيض والأماكن التي يوجد فيها قاصرون ضمن السياقات التي تستدعي حذراً إضافياً.
وفي بيئة العمل، قد تثير النظارات الذكية، وفقاً للمجلس، مخاوف تتعلق بمراقبة الموظفين. وقد تمس أيضاً سرية معلومات المنظمة، بما في ذلك الأسرار التجارية والملكية الفكرية. فالجهاز القادر على تسجيل الصورة والصوت يمكن أن يغيّر شروط الخصوصية في الاجتماعات والمحادثات والعمليات اليومية، حتى إذا لم يكن واضحاً للآخرين أن التسجيل قائم.
وكون Financial Times تناول النظارات الذكية باعتبارها خطراً مرتبطاً بالموارد البشرية وحماية البيانات يبرز البعد المؤسسي للقضية. لكن بيان EDPB لا يقرر وقوع مخالفة محددة من شركة بعينها، ولا يوجه اتهاماً إلى جهة محددة. إنه توجيه أولي للمستخدمين والمصنعين ومقدمي الخدمات مع تزايد توافر هذه الأجهزة واستخدامها.
متى يصبح المستخدم مسؤولاً عن المعالجة
تعتمد مسؤولية مرتدي النظارات الذكية بموجب اللائحة العامة لحماية البيانات GDPR على طريقة الاستخدام، بحسب EDPB. فإذا نشر المستخدم صورة أو فيديو عبر حساب عام على وسائل التواصل الاجتماعي، أو استخدم النظارات في نشاط رسمي أو مهني أو سياسي، فقد يعد مسؤولاً عن معالجة البيانات.
أما إذا شارك صورة لأفراد العائلة أو الأصدقاء، أو استخدم الجهاز للترجمة الشخصية في سياق خاص، فقد يعد ذلك نشاطاً شخصياً بحتاً وتطبق عليه استثناءات الاستخدام المنزلي، فلا تسري اللائحة العامة لحماية البيانات. غير أن المجلس ينبه إلى أن قوانين أخرى قد تنطبق حتى في هذه الحالة، مثل القانون الجنائي أو المدني أو قانون العمل أو القواعد القطاعية الخاصة.
وتشير قراءة Next إلى أن تجاوز الإطار الشخصي الضيق قد يضع المستخدم نفسه تحت التزامات GDPR. فالمعالجة التي تدخل ضمن نطاق اللائحة تحتاج إلى أساس قانوني صحيح. وقد تكون الموافقة مهمة خصوصاً عندما يتعلق الأمر بالحق في الصورة. لكن الحصول على هذه الموافقة أو تقديم إعلام واضح يصبح أكثر صعوبة عندما يكون الجهاز مندمجاً بصرياً في نظارة عادية.
الإشارة الضوئية وحدها لا تكفي
يدعو EDPB المصنعين ومقدمي الخدمات إلى الجمع بين مجموعة واسعة من آليات الشفافية منذ مرحلة تصميم النظارات وتطويرها. ومن الأمثلة التي يذكرها أضواء LED ساطعة، وإشارات صوتية، وتنبيهات عند التفعيل الصوتي، وإشعارات تراعي الخصوصية على الهواتف الذكية القريبة، وتصميم مميز يساعد الناس على التفريق بين النظارات الذكية والنظارات العادية.
ويشدد المجلس على أن هذه التحذيرات ينبغي أن تكون موثوقة وصعبة التجاهل ومحدثة دائماً. وبحسب ما أورده Next، قد تكون الإشارة الضوئية الصغيرة صعبة الملاحظة، بل مستحيلة الملاحظة، بالنسبة إلى بعض الأشخاص ذوي الإعاقة البصرية. وقد تختلط أيضاً بانعكاس ضوء أو بريق الشمس. لذلك لا تكفي نقطة ضوء خافتة وحدها لإثبات أن الشفافية متحققة.
ومن التدابير التي يقترح المجلس النظر فيها:
- تقييد التسجيل المستمر للصوت أو الصورة
- تقليل فترات الاحتفاظ بالبيانات
- طمس الأشخاص القريبين أو إخفاء هوياتهم
- معالجة البيانات مباشرة على الجهاز عندما يكون ذلك ممكناً
- تعطيل التخزين الدائم افتراضياً وفرض قيود جغرافية في المواقع الحساسة
التزامات المصنعين لا تنتقل إلى المستخدمين
يوضح EDPB أن المنتج أو مزود التطبيق أو الخدمة المرتبطة لا يستطيع نقل التزاماته في حماية البيانات إلى المستخدمين. فهذه الجهات تظل مسؤولة عن الامتثال لقانون حماية البيانات، وعليها ضمان أن أي معالجة جديدة تبقى متوافقة مع الغرض الأصلي الذي جُمعت البيانات من أجله.
كما يشجع المجلس تطوير معايير مشتركة للقطاع وإجراءات لرفع الوعي العام. والهدف هو أن يتمكن الناس من معرفة متى تستخدم النظارات الذكية، وفهم نوع معالجة البيانات التي قد تقع في أوضاع مختلفة. فلا يكفي وجود تحذير تقني من الناحية النظرية إذا كان الأشخاص القريبون لا يرونه أو لا يدركون معناه.
أما التقرير المنشور حول «النظرة المتصلة» فقد أعده متعاقد خارجي في إطار برنامج Support Pool of Experts. ويؤكد EDPB أن آراء التقرير لا تعكس بالضرورة موقفه الرسمي. لكنه يعرض نتائج تفيد بأن النظارات الذكية قد تصبح أحياناً أدوات للمراقبة بين الأفراد وللتعامل مع الأدلة، وأن تفاوت القدرة على استخدام هذه الأجهزة قد يخلق اختلالات في القوة بين المستخدمين والأشخاص الذين يجري تسجيلهم.
ما الذي يتغير بالنسبة إلى المؤسسات
بالنسبة إلى الشركات والمنظمات في المنطقة الناطقة بالعربية، تعني هذه التوجيهات أن النظارات الذكية لا ينبغي التعامل معها كأداة شخصية عادية فقط. فقد أشار EDPB صراحة إلى مخاطر مراقبة الموظفين وإلى سرية معلومات المنظمة. ويمكن للمؤسسات مراجعة الحالات التي تكون فيها وظائف التسجيل حساسة، وتحديد كيفية إبلاغ العاملين والزوار، وحماية المعلومات السرية في أماكن العمل. ولا يعني ذلك بالضرورة فرض حظر شامل، لكنه يفرض قواعد مفهومة وإشارات واضحة ومعالجة تراعي خصوصية الأشخاص وسرية البيانات التنظيمية.
المصادر
- L’Europe veut rendre les lunettes connectées beaucoup moins discrètesNext · ١٤ أكتوبر ٢٠٢٦
- EDPB publishes statement on the data protection challenges of smart glassesEuropean Data Protection Board · ١٣ أكتوبر ٢٠٢٦