Worten遭網路攻擊:客戶稅號、電子郵件與電話外洩,密碼與付款資料未受影響
葡萄牙零售商Worten證實遭網路攻擊,一小群客戶的稅號、電話與電子郵件被存取,但公司表示密碼與付款資料均未被觸及,並提醒客戶提防冒充來電與簡訊。
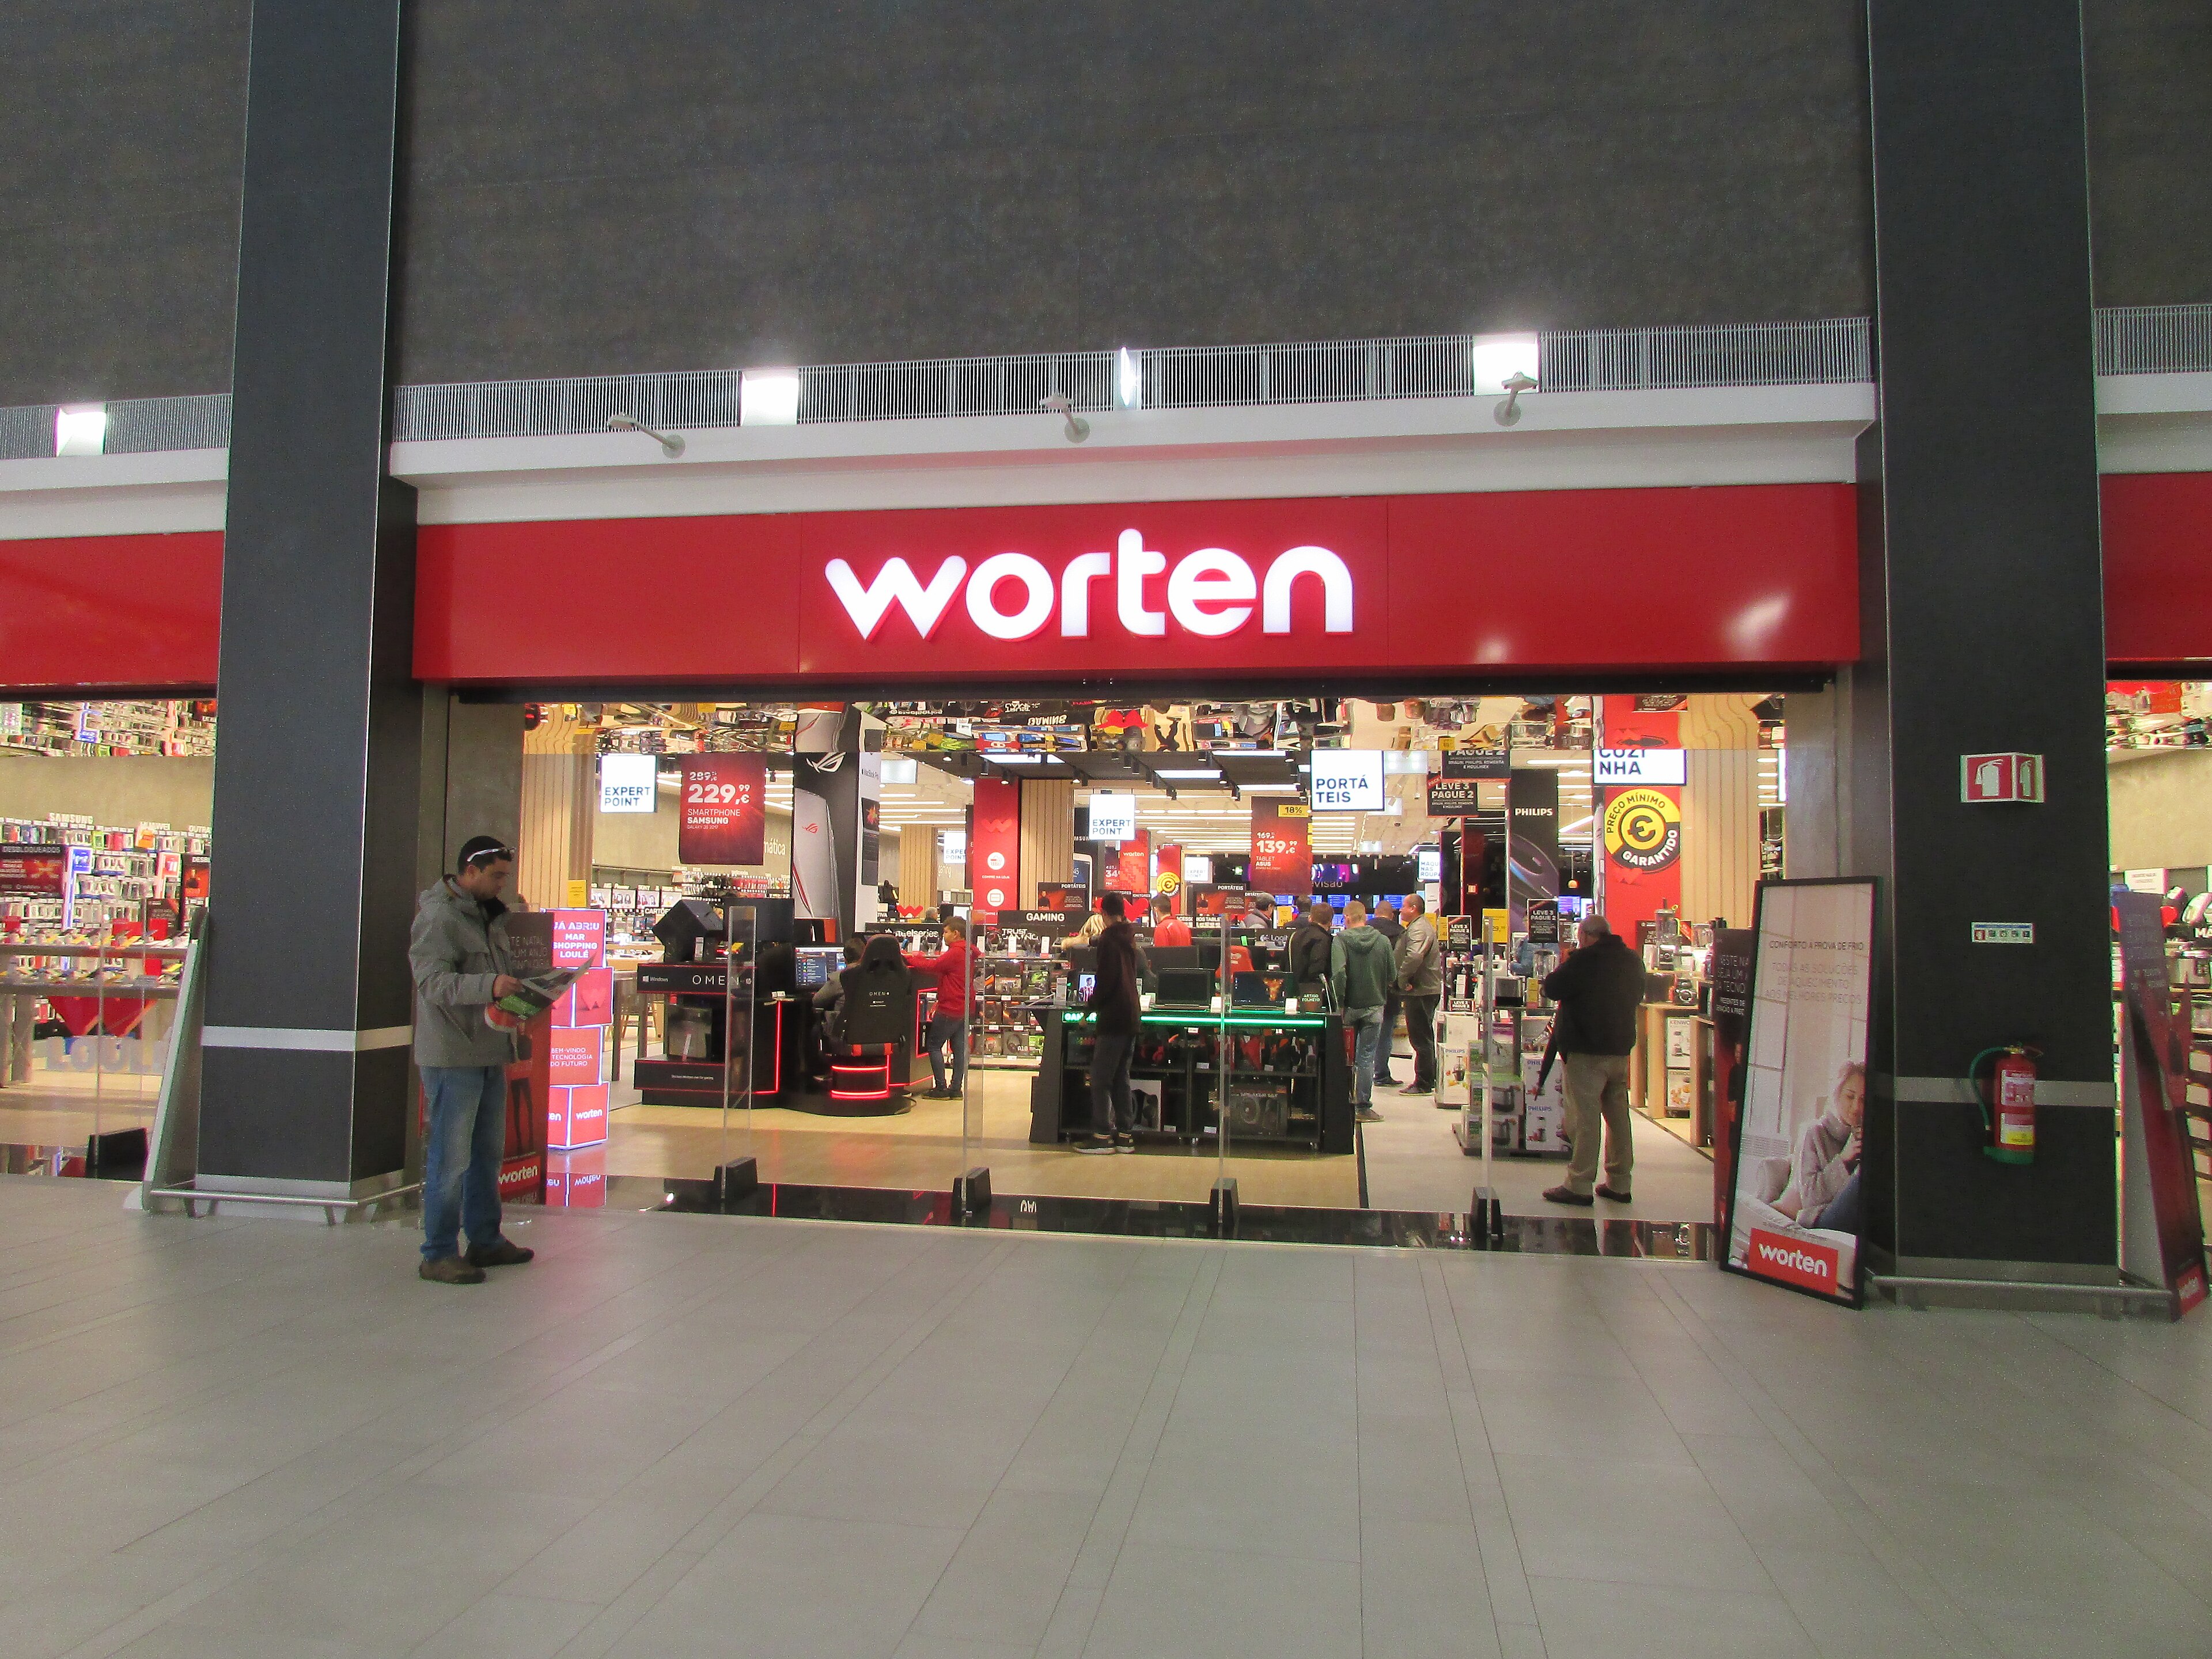
隸屬Sonae集團的零售商Worten證實,公司遭到網路攻擊,一小群客戶的個人資料被未經授權存取。根據Pplware報導,公司於2026年11月11日(星期三)揭露這次入侵;根據ECO報導,公司於11月12日(星期四)在寄給客戶的訊息中說明受影響的資料。
Worten網路攻擊中有哪些資料被存取?
根據ECO引述的Worten訊息,共有四類資訊受到影響。NIF是葡萄牙的納稅人識別號碼,與每位納稅人一一對應。
- NIF(納稅人識別號碼);
- 聯絡電話;
- 電子郵件地址;
- 在部分情況下,還有已下訂單的識別號碼。
根據ECO報導,公司保證沒有任何資訊被修改或刪除,銀行卡等付款資料以及帳戶的密碼或其他登入憑證均未被存取。Pplware轉述了同樣的保證:密碼與付款資料都沒有被攻破。
由於沒有存取密碼,這些資料無法用來登入您的Worten帳戶,也無法以您的名義付款
Worten如何因應?哪些問題仍不清楚?
根據同一則訊息,Worten表示已立即啟動內部網路安全事件應變協定並控制了局面。根據ECO與Pplware報導,公司還表示已修補攻擊的源頭,加強了系統存取的保護,並正與主管機關密切配合。公司將此事描述為一次犯罪性網路攻擊,並表示希望與客戶透明溝通。
Worten提到的是一小群客戶,但我們讀到的兩個來源都沒有給出受影響的人數。這兩個來源中仍未說明的有:
- 有多少客戶受到影響;
- 攻擊者如何進入系統;
- 誰是攻擊的幕後黑手;
- 哪些機關在何時獲得通報。
為什麼有稅號和電子郵件就足以實施詐騙?
Worten在ECO引述的訊息中表示,最主要的防範對象是可能出現的假冒聯絡,也就是有人透過電子郵件、簡訊或電話,提及客戶的NIF或某筆訂單以顯得可信。這類詐騙在冒充可信機構以騙取付款或登入憑證時被稱為網路釣魚(phishing),當騙子說出真實資料時,其可信度就會提高。
Pplware解釋了其中的邏輯:知道NIF或訂單編號可以幫助騙子讓訊息更有說服力,但這些資訊本身並不能證明某個聯絡是合法的。該網站強調,即使密碼仍受保護,個人資料的外洩也要求人們留意收到的各類聯絡。
收到可疑訊息該怎麼辦?
Pplware建議,面對要求付款、提供憑證或確認碼的意外訊息,客戶應直接在Worten的應用程式或官方網站上核實該請求,並避免點擊該訊息中的連結。實際上,以下跡象值得警惕:
- 客戶沒有預期的付款請求;
- 索取登入憑證或確認碼的請求;
- 訊息本身附帶的連結,而不是直接進入應用程式或官方網站;
- 提及NIF或訂單以顯得可信的訊息,這並不能證明其來源。
這對企業意味著什麼?
這起事件顯示,稅號、電話或電子郵件這類被視為低風險的資料,即使密碼和銀行卡完好無損,也足以助長可信的詐騙。對於保存這類客戶資料的企業來說,這意味著要重新檢視自己保存哪些資訊、保存多久,因為沒有保存的資料就不可能被外洩。
這也意味著要在需要之前就準備好事件應變協定(Worten表示自己做到了),並迅速、具體地與客戶溝通,準確說明哪些資料受到影響以及應採取哪些防範措施。一般而言,《一般資料保護規則》(GDPR)規定,個人資料外洩應通報監管機關(在葡萄牙為CNPD),通常須在72小時內。我們讀到的來源沒有說明Worten是否通報、何時通報。
資料來源
- Ciberataque à Worten expõe dados pessoais de clientesPplware · 2026年11月11日
- Ciberataque à Worten acedeu a NIF, contactos telefónicos e email de clientesECO · 2026年11月12日