Worten遭网络攻击:客户税号、邮箱和电话外泄,密码与支付未受影响
葡萄牙零售商Worten确认遭网络攻击,一小部分客户的税号、电话和邮箱被访问,但公司称密码和支付数据均未被触及,并提醒客户警惕冒充来电和短信。
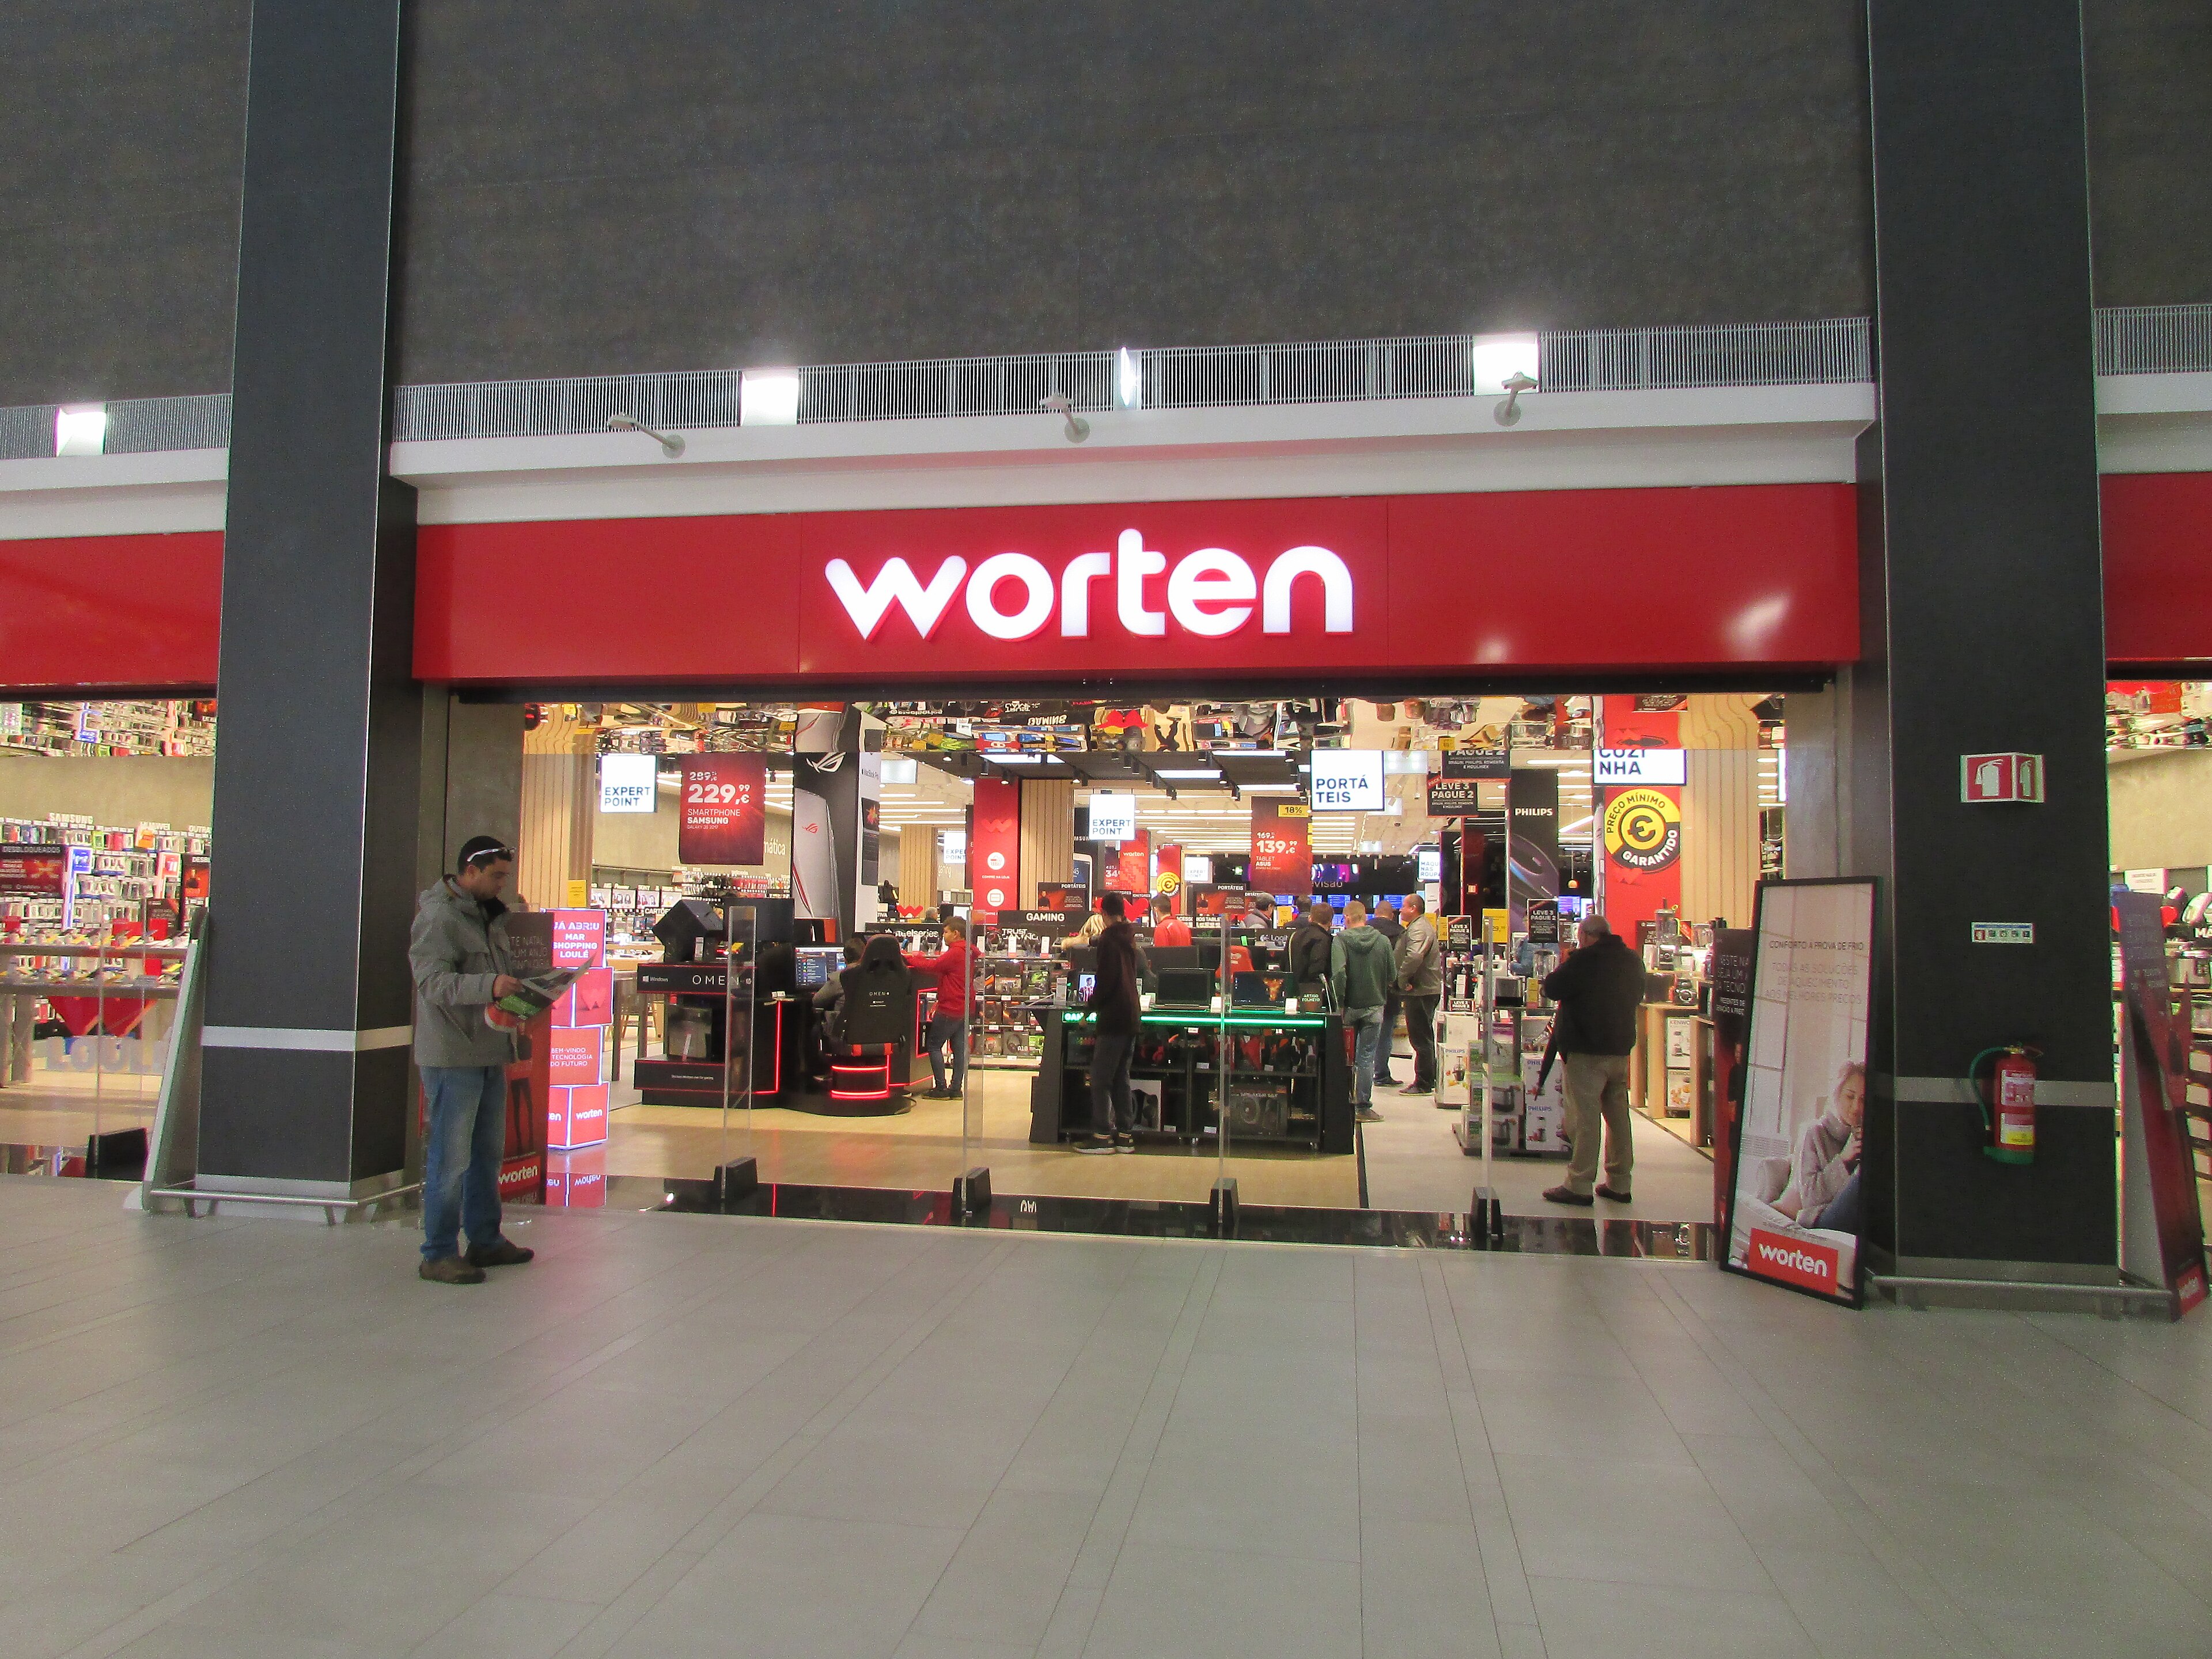
隶属Sonae集团的零售商Worten确认,公司遭到网络攻击,一小部分客户的个人数据被未经授权访问。据Pplware报道,公司于2026年11月11日(星期三)披露了这次入侵;据ECO报道,公司于11月12日(星期四)在发给客户的消息中说明了受影响的数据。
Worten网络攻击中哪些数据被访问?
据ECO引述的Worten消息,共有四类信息受到影响。NIF是葡萄牙的纳税人识别号,与每位纳税人一一对应。
- NIF(纳税人识别号);
- 联系电话;
- 电子邮箱地址;
- 在部分情况下,还有已下订单的识别号。
据ECO报道,公司保证没有任何信息被修改或删除,银行卡等支付数据以及账户的密码或其他登录凭据均未被访问。Pplware转述了同样的保证:密码和支付数据都没有被攻破。
由于没有访问密码,这些数据无法用来登录您的Worten账户,也无法以您的名义付款
Worten如何应对?哪些问题仍不清楚?
据同一消息,Worten称已立即启动内部网络安全事件响应协议并控制了局面。据ECO和Pplware报道,公司还称已修复攻击的源头,加强了对系统访问的保护,并正与主管机构密切配合。公司将此事描述为一次犯罪性网络攻击,并表示希望与客户透明沟通。
Worten提到的是一小部分客户,但我们读到的两个来源都没有给出受影响的人数。这两个来源中仍未说明的有:
- 有多少客户受到影响;
- 攻击者如何进入系统;
- 谁是攻击的幕后黑手;
- 哪些机构在何时得到通报。
为什么有税号和邮箱就足以实施诈骗?
Worten在ECO引述的消息中表示,最主要的防范对象是可能出现的虚假联系,即有人通过邮件、短信或电话,提及客户的NIF或某个订单以显得可信。这类诈骗在冒充可信机构以骗取付款或登录凭据时被称为网络钓鱼(phishing),当骗子说出真实数据时,其可信度就会提高。
Pplware解释了其中的逻辑:知道NIF或订单号可以帮助骗子让信息更有说服力,但这些信息本身并不能证明某个联系是合法的。该网站强调,即使密码仍受保护,个人数据的泄露也要求人们留意收到的各类联系。
收到可疑信息该怎么办?
Pplware建议,面对要求付款、提供凭据或确认码的意外信息,客户应直接在Worten的应用或官方网站上核实该请求,并避免点击该信息中的链接。实际上,以下迹象值得警惕:
- 客户没有预期的付款请求;
- 索取登录凭据或确认码的请求;
- 信息本身附带的链接,而不是直接进入应用或官方网站;
- 提及NIF或订单以显得可信的信息,这并不能证明其来源。
这对企业意味着什么?
这一事件表明,税号、电话或邮箱这类被视为低风险的数据,即使密码和银行卡完好无损,也足以助长可信的诈骗。对于保存这类客户数据的企业来说,这意味着要重新审视自己保存哪些信息、保存多久,因为没有保存的数据就不可能被泄露。
这也意味着要在需要之前就准备好事件响应协议(Worten称自己做到了),并迅速、具体地与客户沟通,准确说明哪些数据受到影响以及应采取哪些防范措施。一般而言,《通用数据保护条例》(GDPR)规定,个人数据泄露应通报监管机构(在葡萄牙为CNPD),通常须在72小时内。我们读到的来源没有说明Worten是否通报、何时通报。
信息来源
- Ciberataque à Worten expõe dados pessoais de clientesPplware · 2026年11月11日
- Ciberataque à Worten acedeu a NIF, contactos telefónicos e email de clientesECO · 2026年11月12日