Ciberataque a Worten: expuestos NIF, correo y teléfono de clientes
La minorista portuguesa Worten confirma un ciberataque que expuso el NIF, el teléfono y el correo de un grupo reducido de clientes. Contraseñas y pagos, intactos.
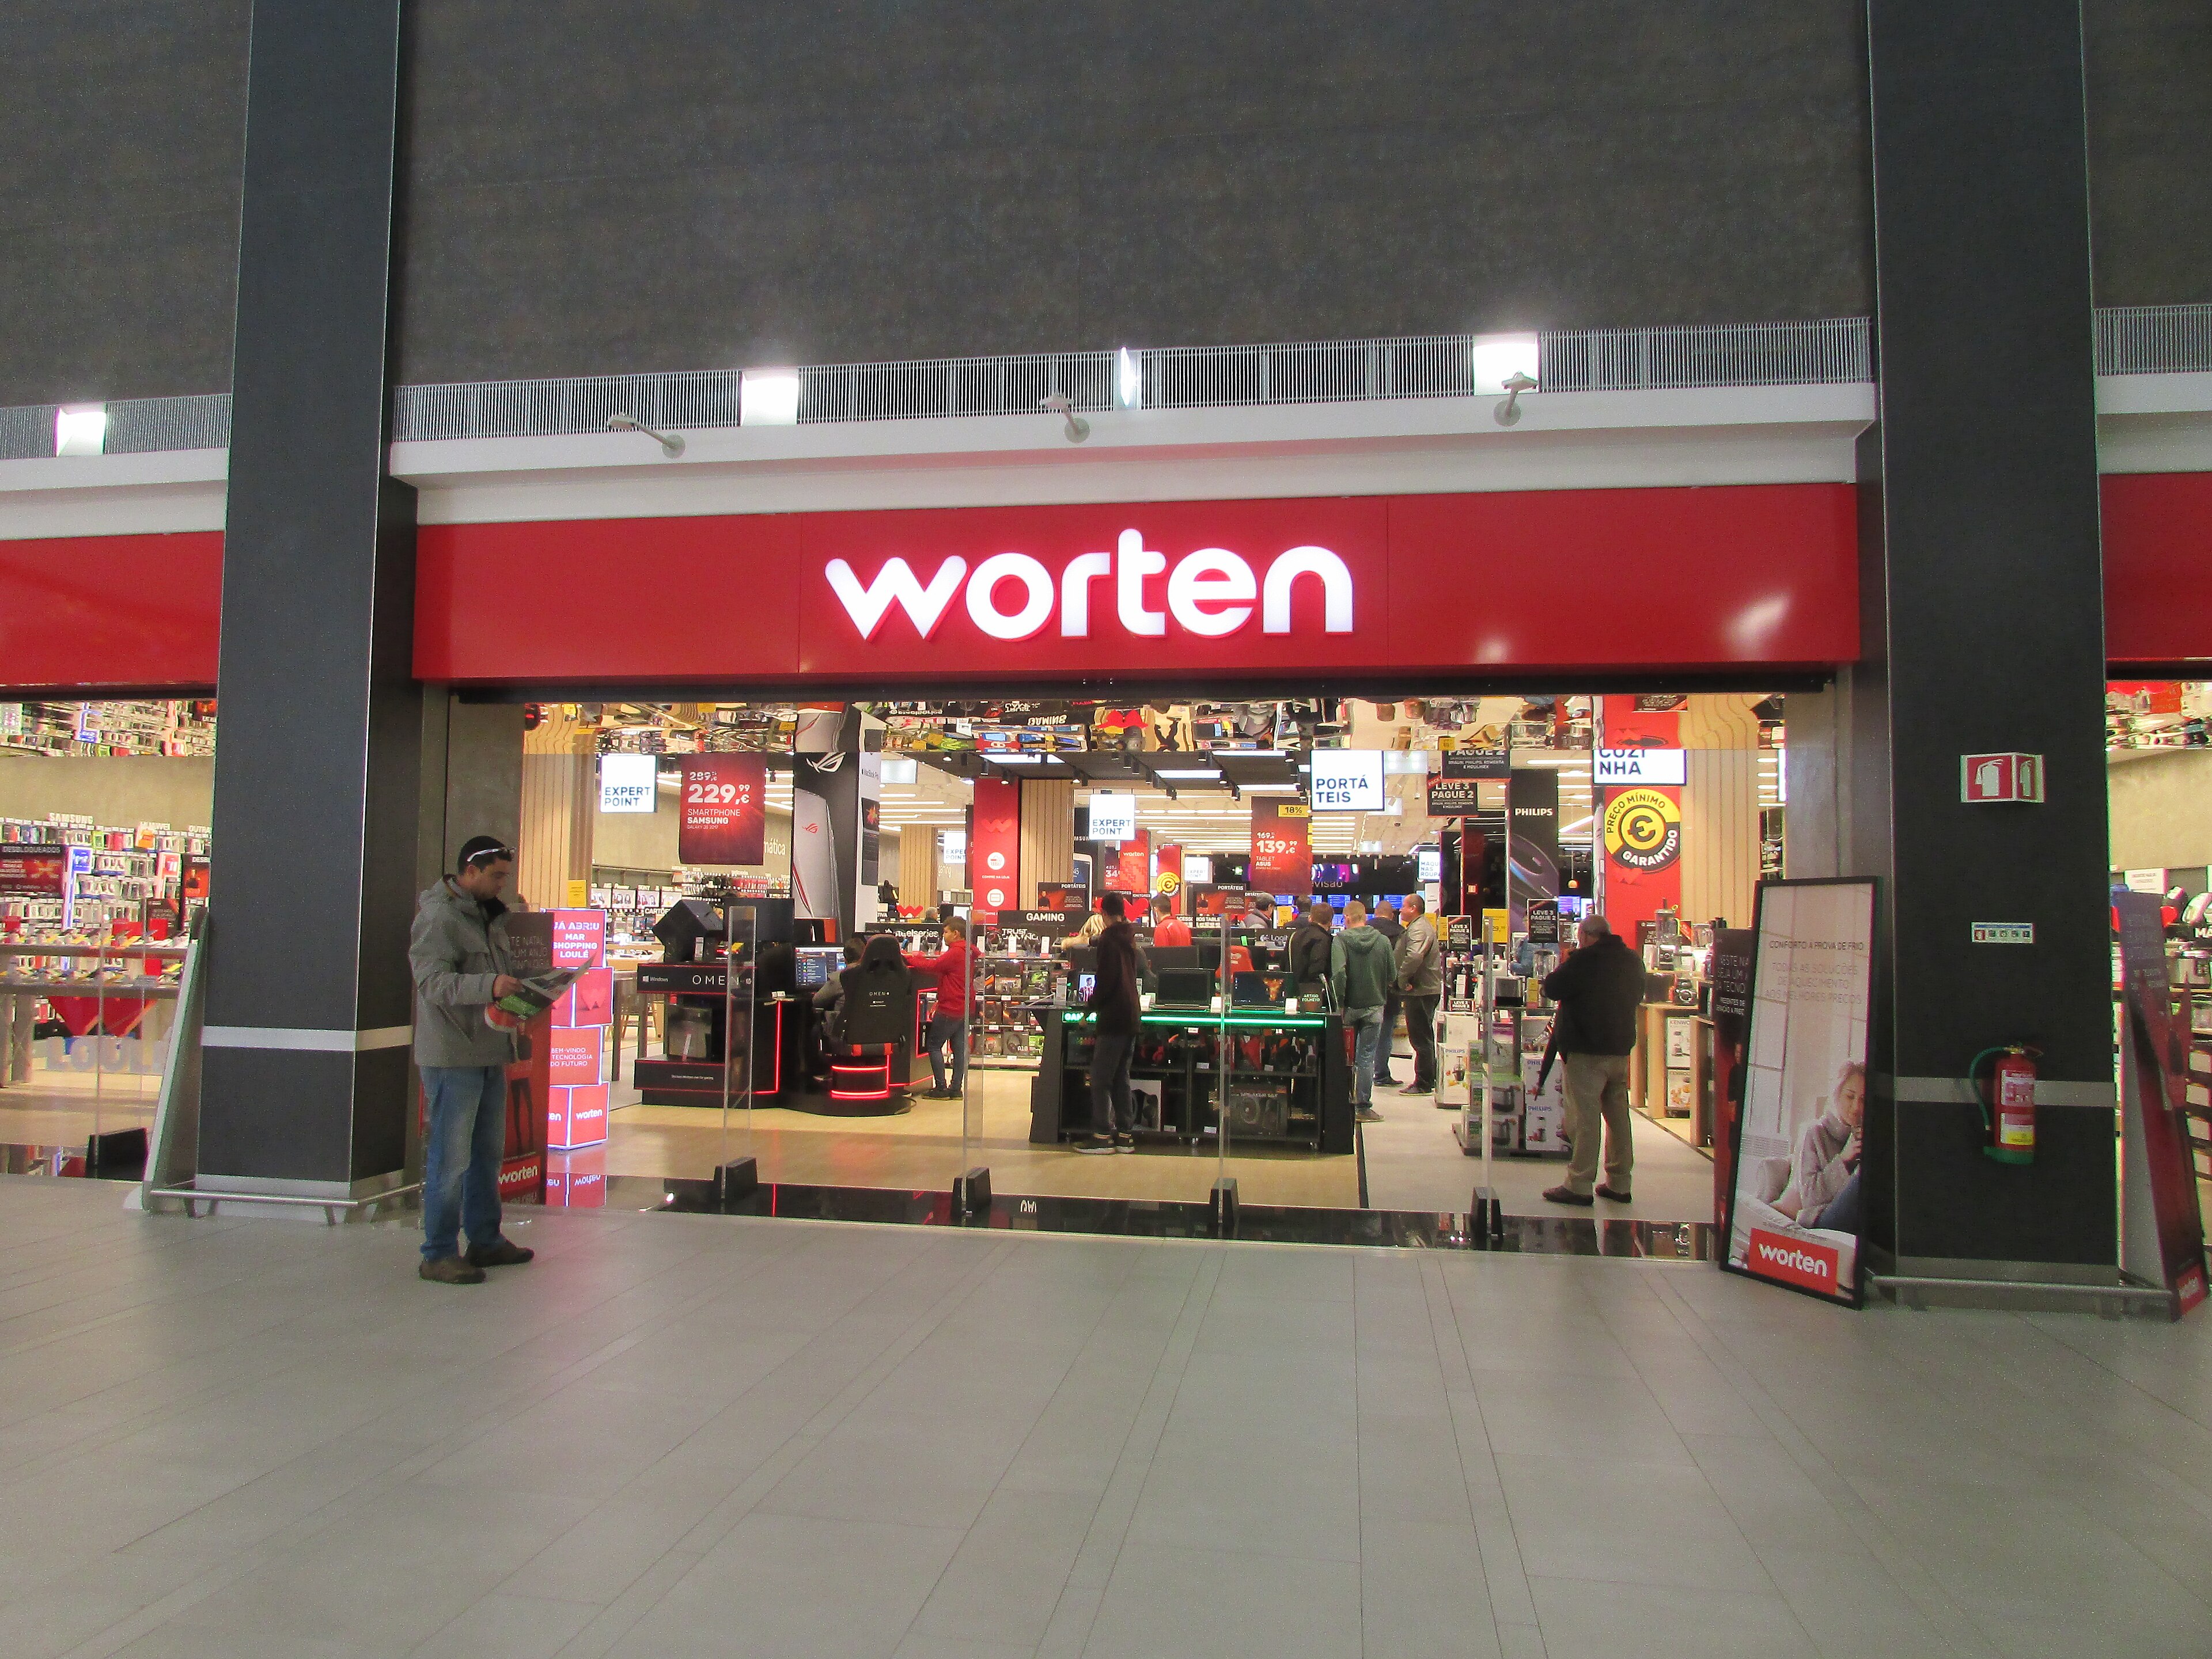
Worten, minorista del grupo Sonae, confirmó haber sido blanco de un ataque informático que permitió el acceso no autorizado a datos personales de un grupo reducido de clientes. La empresa reveló la intrusión el miércoles 11 de noviembre de 2026, según Pplware, y detalló los datos afectados el jueves 12 de noviembre en un mensaje enviado a los clientes, según ECO.
¿Qué datos se vieron afectados en el ciberataque a Worten?
Según el mensaje de Worten citado por ECO, se vieron afectados cuatro tipos de información. El NIF es el número de identificación fiscal portugués, asociado a cada contribuyente.
- NIF (número de identificación fiscal);
- teléfono de contacto;
- dirección de correo electrónico;
- en algunos casos, el número de identificación de los pedidos realizados.
La empresa garantiza, según ECO, que no se alteró ni se borró ninguna información y que no se accedió a datos de pago, como tarjetas bancarias, ni a contraseñas u otras credenciales de acceso a la cuenta. Pplware recoge la misma garantía: ni las contraseñas ni los datos de pago fueron comprometidos.
dado que no se accedió a contraseñas, estos datos no permiten acceder a su cuenta de Worten ni hacer pagos en su nombre
¿Cómo reaccionó Worten y qué se desconoce todavía?
Según el mismo mensaje, Worten afirma que activó de inmediato el protocolo interno de respuesta a incidentes de ciberseguridad y que contuvo la situación. Dice también haber corregido el origen del ataque, reforzado la protección de los accesos a sus sistemas y estar trabajando en estrecha coordinación con las entidades competentes, según ECO y Pplware. La empresa describe el episodio como un ataque informático criminal y afirma querer una comunicación transparente con sus clientes.
Worten habla de un grupo reducido de clientes, pero las dos fuentes leídas no indican cuántas personas resultaron afectadas. Quedan por aclarar, en esas fuentes:
- cuántos clientes fueron afectados;
- cómo entraron los atacantes en los sistemas;
- quién está detrás del ataque;
- qué entidades fueron notificadas y cuándo.
¿Por qué bastan un NIF y un correo para una estafa?
Worten afirma, en el mensaje citado por ECO, que la principal cautela es con posibles contactos falsos, por correo, SMS o teléfono, de alguien que mencione el NIF o un pedido del cliente para parecer de confianza. Este tipo de estafa, conocida como phishing cuando imita a una entidad de confianza para obtener pagos o credenciales, gana credibilidad cuando el estafador cita datos verdaderos.
Pplware explica la lógica: conocer un NIF o un número de pedido puede ayudar a un estafador a hacer más convincente un mensaje, pero esos elementos, por sí solos, no prueban que un contacto sea legítimo. Incluso con las contraseñas protegidas, subraya el sitio, la exposición de datos personales exige atención a los contactos recibidos.
¿Qué hacer si se recibe un mensaje sospechoso?
Pplware recomienda que, ante un mensaje inesperado que pida pagos, credenciales o códigos de confirmación, el cliente confirme la solicitud directamente en la aplicación o en el sitio oficial de Worten. Recomienda además evitar los enlaces enviados en ese mensaje. En la práctica, estas señales merecen desconfianza:
- una solicitud de pago que el cliente no esperaba;
- una solicitud de credenciales o de códigos de confirmación;
- un enlace enviado en el propio mensaje, en lugar de un acceso directo a la aplicación o al sitio oficial;
- un mensaje que cita el NIF o un pedido para parecer de confianza, sin que eso pruebe su origen.
¿Qué cambia para las empresas?
Este caso muestra que datos vistos como de bajo riesgo, como un número fiscal, un teléfono o un correo electrónico, bastan para alimentar estafas creíbles, incluso cuando contraseñas y tarjetas quedan intactas. Para una empresa que conserve estos datos de clientes, eso obliga a revisar qué información guarda y durante cuánto tiempo, porque lo que no se guarda no se puede exponer.
Obliga también a preparar el protocolo de respuesta a incidentes antes de necesitarlo, como Worten dice haber hecho, y a comunicarse con los clientes de forma rápida y concreta, indicando exactamente qué datos se vieron afectados y qué precauciones tomar. En términos generales, el Reglamento General de Protección de Datos (RGPD) prevé que las violaciones de datos personales se notifiquen a la autoridad de control, en Portugal la CNPD, por regla general en el plazo de 72 horas. Las fuentes leídas no dicen si Worten lo hizo ni cuándo.
Fuentes
- Ciberataque à Worten expõe dados pessoais de clientesPplware · 11 de noviembre de 2026
- Ciberataque à Worten acedeu a NIF, contactos telefónicos e email de clientesECO · 12 de noviembre de 2026