هجوم إلكتروني على Worten: كشف الرقم الضريبي وبريد العملاء وهواتفهم
أكدت شركة التجزئة البرتغالية Worten تعرضها لهجوم إلكتروني كشف الرقم الضريبي والهاتف والبريد لمجموعة صغيرة من العملاء، دون كلمات المرور أو بيانات الدفع.
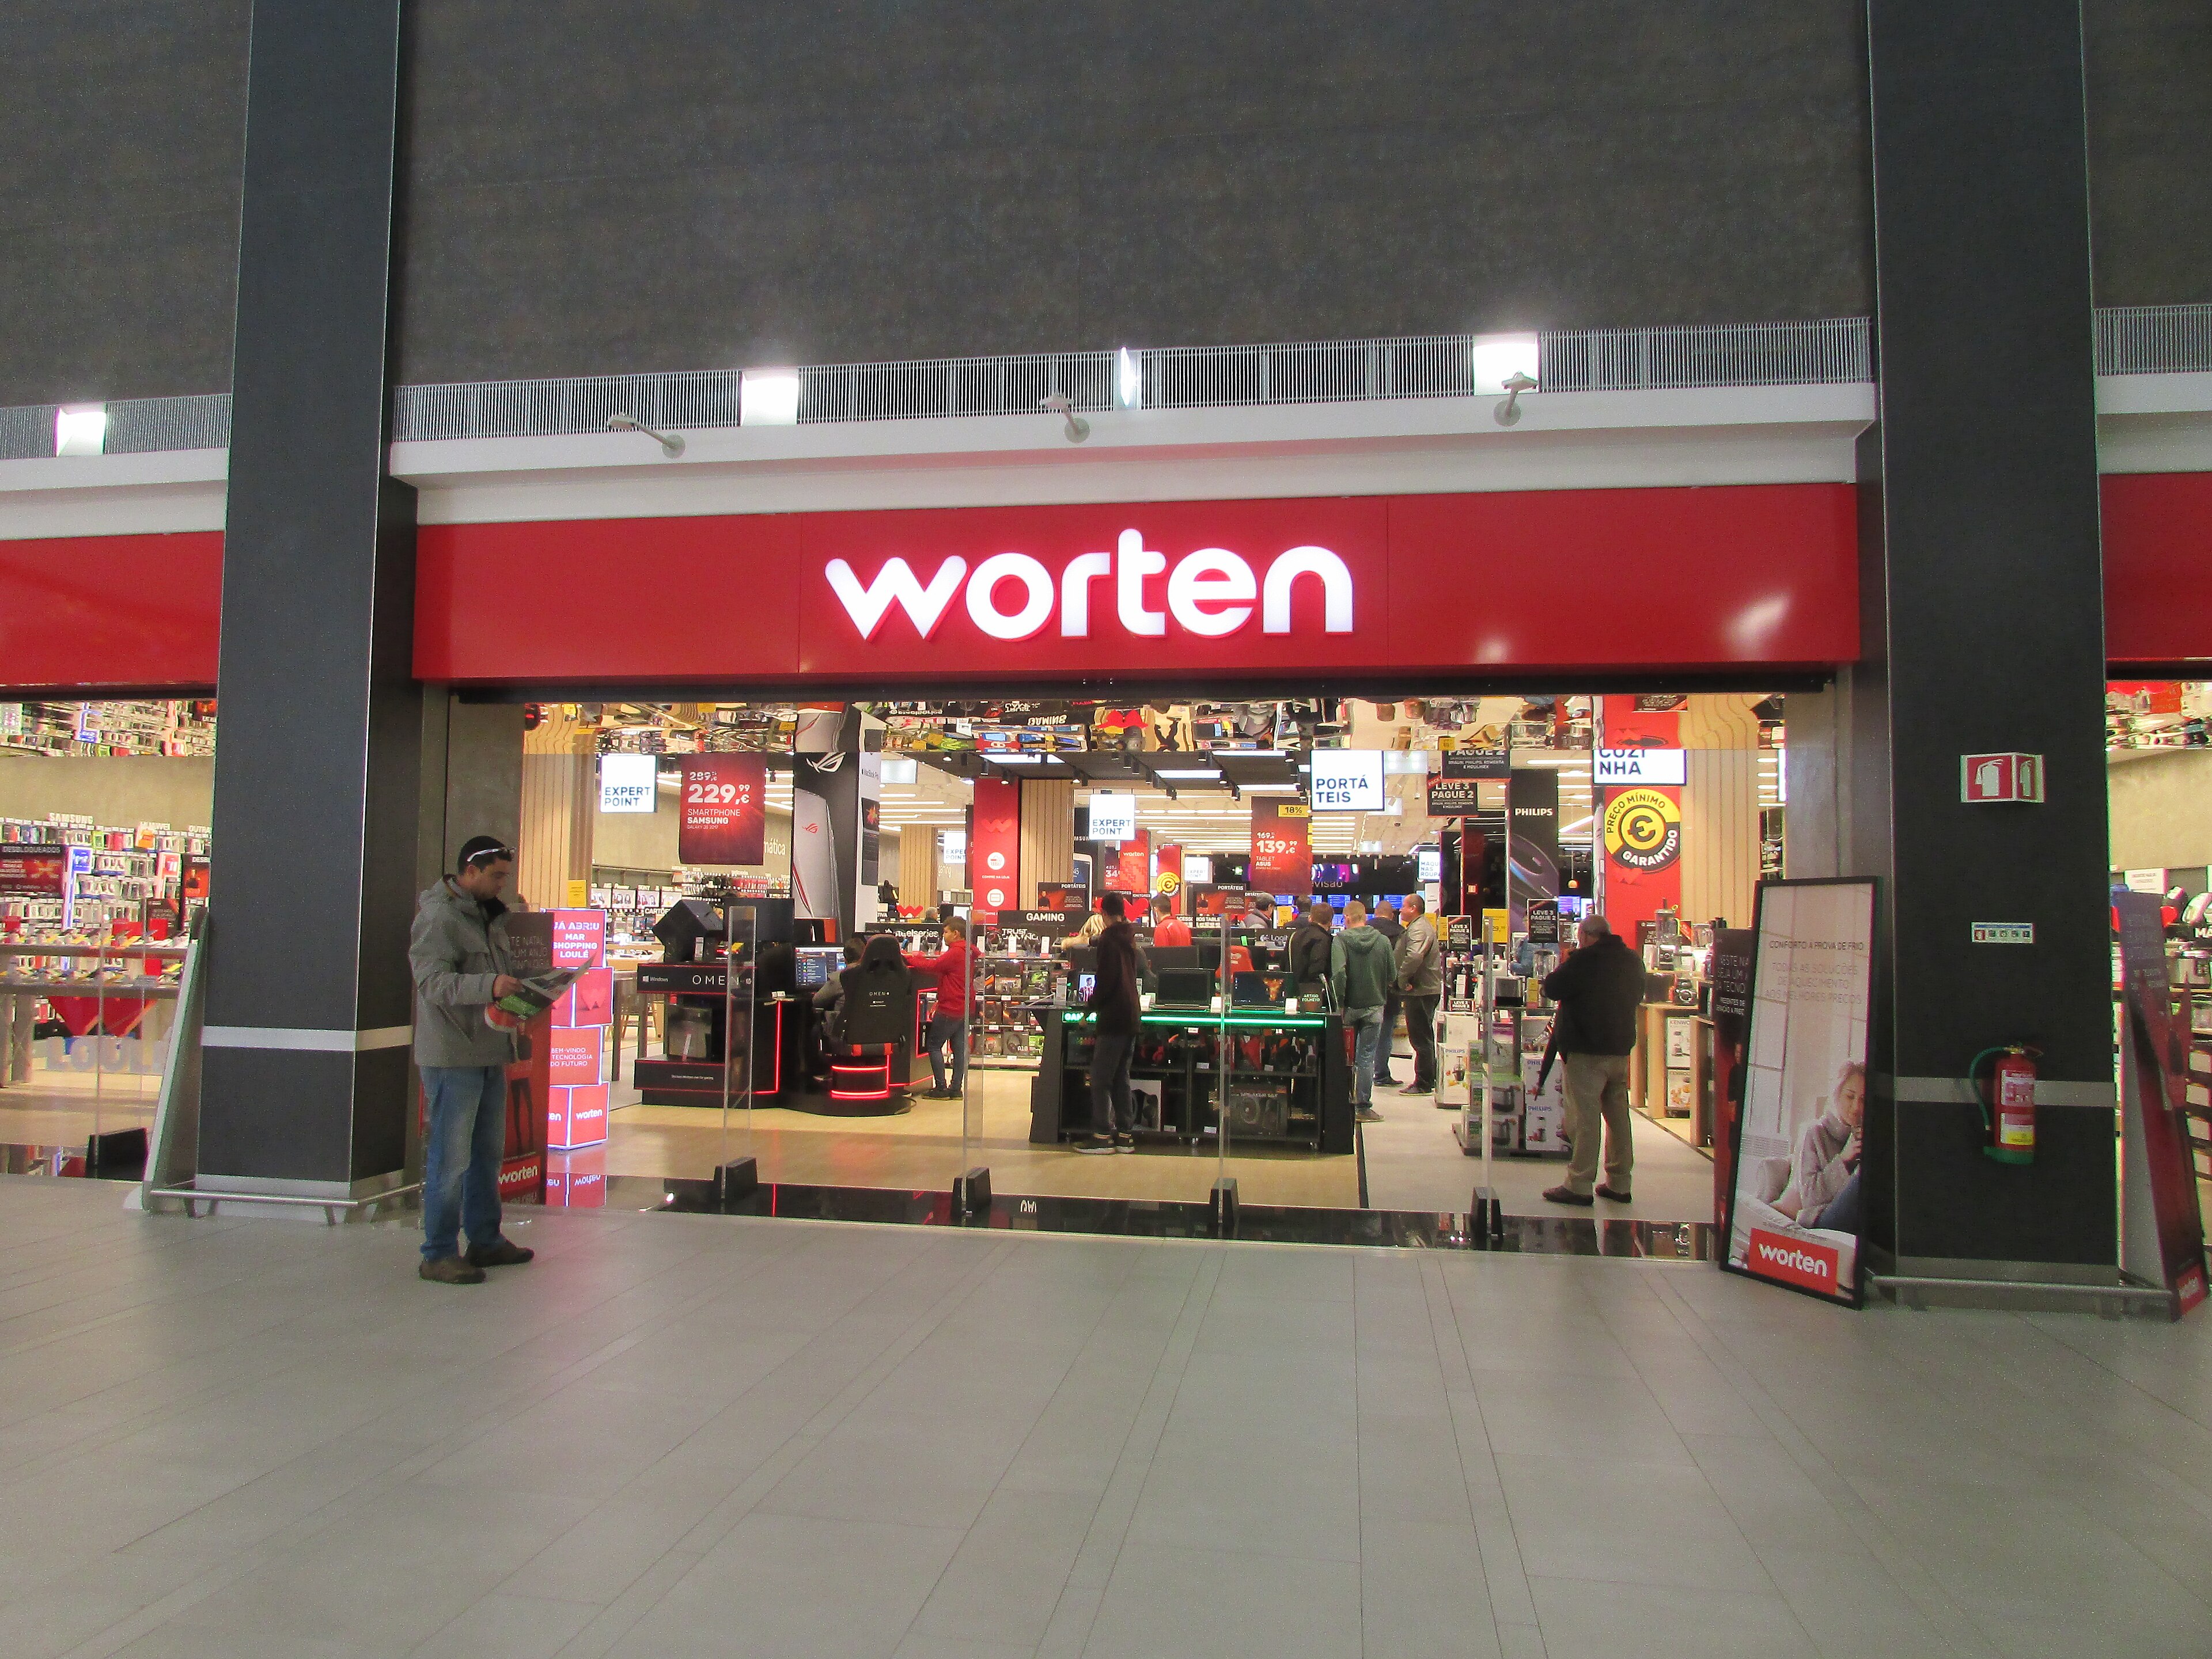
أكدت Worten، وهي شركة تجزئة تابعة لمجموعة Sonae، أنها كانت هدفاً لهجوم معلوماتي أتاح وصولاً غير مصرّح به إلى بيانات شخصية لمجموعة صغيرة من العملاء. وكشفت الشركة عن الاختراق يوم الأربعاء 11 نوفمبر 2026، بحسب موقع Pplware، ثم فصّلت البيانات المتأثرة يوم الخميس 12 نوفمبر في رسالة وجّهتها إلى العملاء، بحسب موقع ECO.
ما البيانات التي جرى الوصول إليها في الهجوم الإلكتروني على Worten؟
بحسب رسالة Worten التي نقلها موقع ECO، تأثرت أربعة أنواع من المعلومات. والرقم الضريبي (NIF) هو رقم التعريف الضريبي البرتغالي المرتبط بكل مكلّف بالضريبة.
- الرقم الضريبي (NIF)؛
- رقم الهاتف؛
- عنوان البريد الإلكتروني؛
- وفي بعض الحالات، رقم تعريف الطلبات التي تم إجراؤها.
وتؤكد الشركة، بحسب موقع ECO، أنه لم يجرِ تعديل أي معلومة أو حذفها، وأنه لم يتم الوصول إلى بيانات الدفع مثل البطاقات المصرفية، ولا إلى كلمات المرور أو غيرها من بيانات الدخول إلى الحساب. وينقل موقع Pplware الضمان نفسه: لم تتعرض كلمات المرور ولا بيانات الدفع للاختراق.
بما أنه لم يتم الوصول إلى كلمات المرور، فإن هذه البيانات لا تتيح الدخول إلى حسابكم في Worten ولا إجراء مدفوعات باسمكم
كيف تصرفت Worten وما الذي لا يزال مجهولاً؟
بحسب الرسالة نفسها، تقول Worten إنها فعّلت فوراً بروتوكولها الداخلي للاستجابة لحوادث الأمن السيبراني واحتوت الوضع. وتقول أيضاً إنها عالجت مصدر الهجوم وعززت حماية منافذ الدخول إلى أنظمتها وإنها تعمل بتنسيق وثيق مع الجهات المختصة، بحسب ECO وPplware. وتصف الشركة الحادثة بأنها هجوم معلوماتي إجرامي، وتقول إنها تريد تواصلاً شفافاً مع عملائها.
تتحدث Worten عن مجموعة صغيرة من العملاء، لكن المصدرين اللذين قرأناهما لا يذكران عدد المتأثرين. ويبقى غير واضح في هذين المصدرين:
- كم عدد العملاء المتأثرين؛
- كيف دخل المهاجمون إلى الأنظمة؛
- من يقف وراء الهجوم؛
- أي الجهات جرى إبلاغها، ومتى.
لماذا يكفي الرقم الضريبي والبريد الإلكتروني لتنفيذ عملية احتيال؟
تقول Worten في الرسالة التي نقلها موقع ECO إن أهم احتياط هو الحذر من اتصالات مزيفة محتملة، عبر البريد الإلكتروني أو الرسائل القصيرة أو الهاتف، من شخص يذكر الرقم الضريبي أو طلباً للعميل ليبدو موثوقاً. وهذا النوع من الاحتيال، المعروف بالتصيّد (phishing) حين ينتحل صفة جهة موثوقة للحصول على مدفوعات أو بيانات دخول، يكتسب مصداقية عندما يذكر المحتال بيانات حقيقية.
ويشرح موقع Pplware المنطق: معرفة الرقم الضريبي أو رقم الطلب قد تساعد المحتال على جعل الرسالة أكثر إقناعاً، لكن هذه العناصر وحدها لا تثبت أن الاتصال مشروع. وحتى عندما تبقى كلمات المرور محمية، يشدد الموقع، فإن انكشاف البيانات الشخصية يستدعي الانتباه إلى الاتصالات الواردة.
ماذا تفعل إذا وصلتك رسالة مشبوهة؟
يوصي موقع Pplware بأنه عند ورود رسالة غير متوقعة تطلب مدفوعات أو بيانات دخول أو رموز تأكيد، ينبغي للعميل أن يتحقق من الطلب مباشرة في تطبيق Worten أو على موقعها الرسمي. ويوصي أيضاً بتجنب الروابط المرسلة في تلك الرسالة. عملياً، تستحق هذه العلامات الريبة:
- طلب دفع لم يكن العميل يتوقعه؛
- طلب بيانات دخول أو رموز تأكيد؛
- رابط مرسل في الرسالة نفسها بدل الدخول المباشر إلى التطبيق أو الموقع الرسمي؛
- رسالة تذكر الرقم الضريبي أو طلباً لتبدو موثوقة، دون أن يثبت ذلك مصدرها.
ما الذي يتغير بالنسبة إلى الشركات؟
تُظهر هذه الحالة أن بيانات تُعدّ منخفضة المخاطر، مثل الرقم الضريبي أو الهاتف أو البريد الإلكتروني، تكفي لتغذية عمليات احتيال مقنعة، حتى عندما تبقى كلمات المرور والبطاقات سليمة. وبالنسبة إلى شركة تحتفظ بهذه البيانات عن عملائها، يفرض ذلك مراجعة المعلومات التي تحتفظ بها ومدة الاحتفاظ بها، لأن ما لا يُخزَّن لا يمكن كشفه.
ويفرض ذلك أيضاً إعداد بروتوكول الاستجابة للحوادث قبل الحاجة إليه، كما تقول Worten إنها فعلت، والتواصل مع العملاء بسرعة وبشكل ملموس، مع بيان البيانات المتأثرة بدقة والاحتياطات الواجب اتخاذها. وبوجه عام، تنص اللائحة العامة لحماية البيانات (GDPR) على إبلاغ سلطة الرقابة، وهي في البرتغال CNPD، بانتهاكات البيانات الشخصية، كقاعدة عامة خلال 72 ساعة. ولا تقول المصادر التي قرأناها ما إذا كانت Worten قد فعلت ذلك ولا متى.
المصادر
- Ciberataque à Worten expõe dados pessoais de clientesPplware · ١١ نوفمبر ٢٠٢٦
- Ciberataque à Worten acedeu a NIF, contactos telefónicos e email de clientesECO · ١٢ نوفمبر ٢٠٢٦