Cyberattaque contre Worten : NIF, e-mail et téléphone exposés
Le distributeur portugais Worten confirme une cyberattaque qui a exposé le NIF, le téléphone et l'e-mail d'un petit groupe de clients. Mots de passe et paiements intacts.
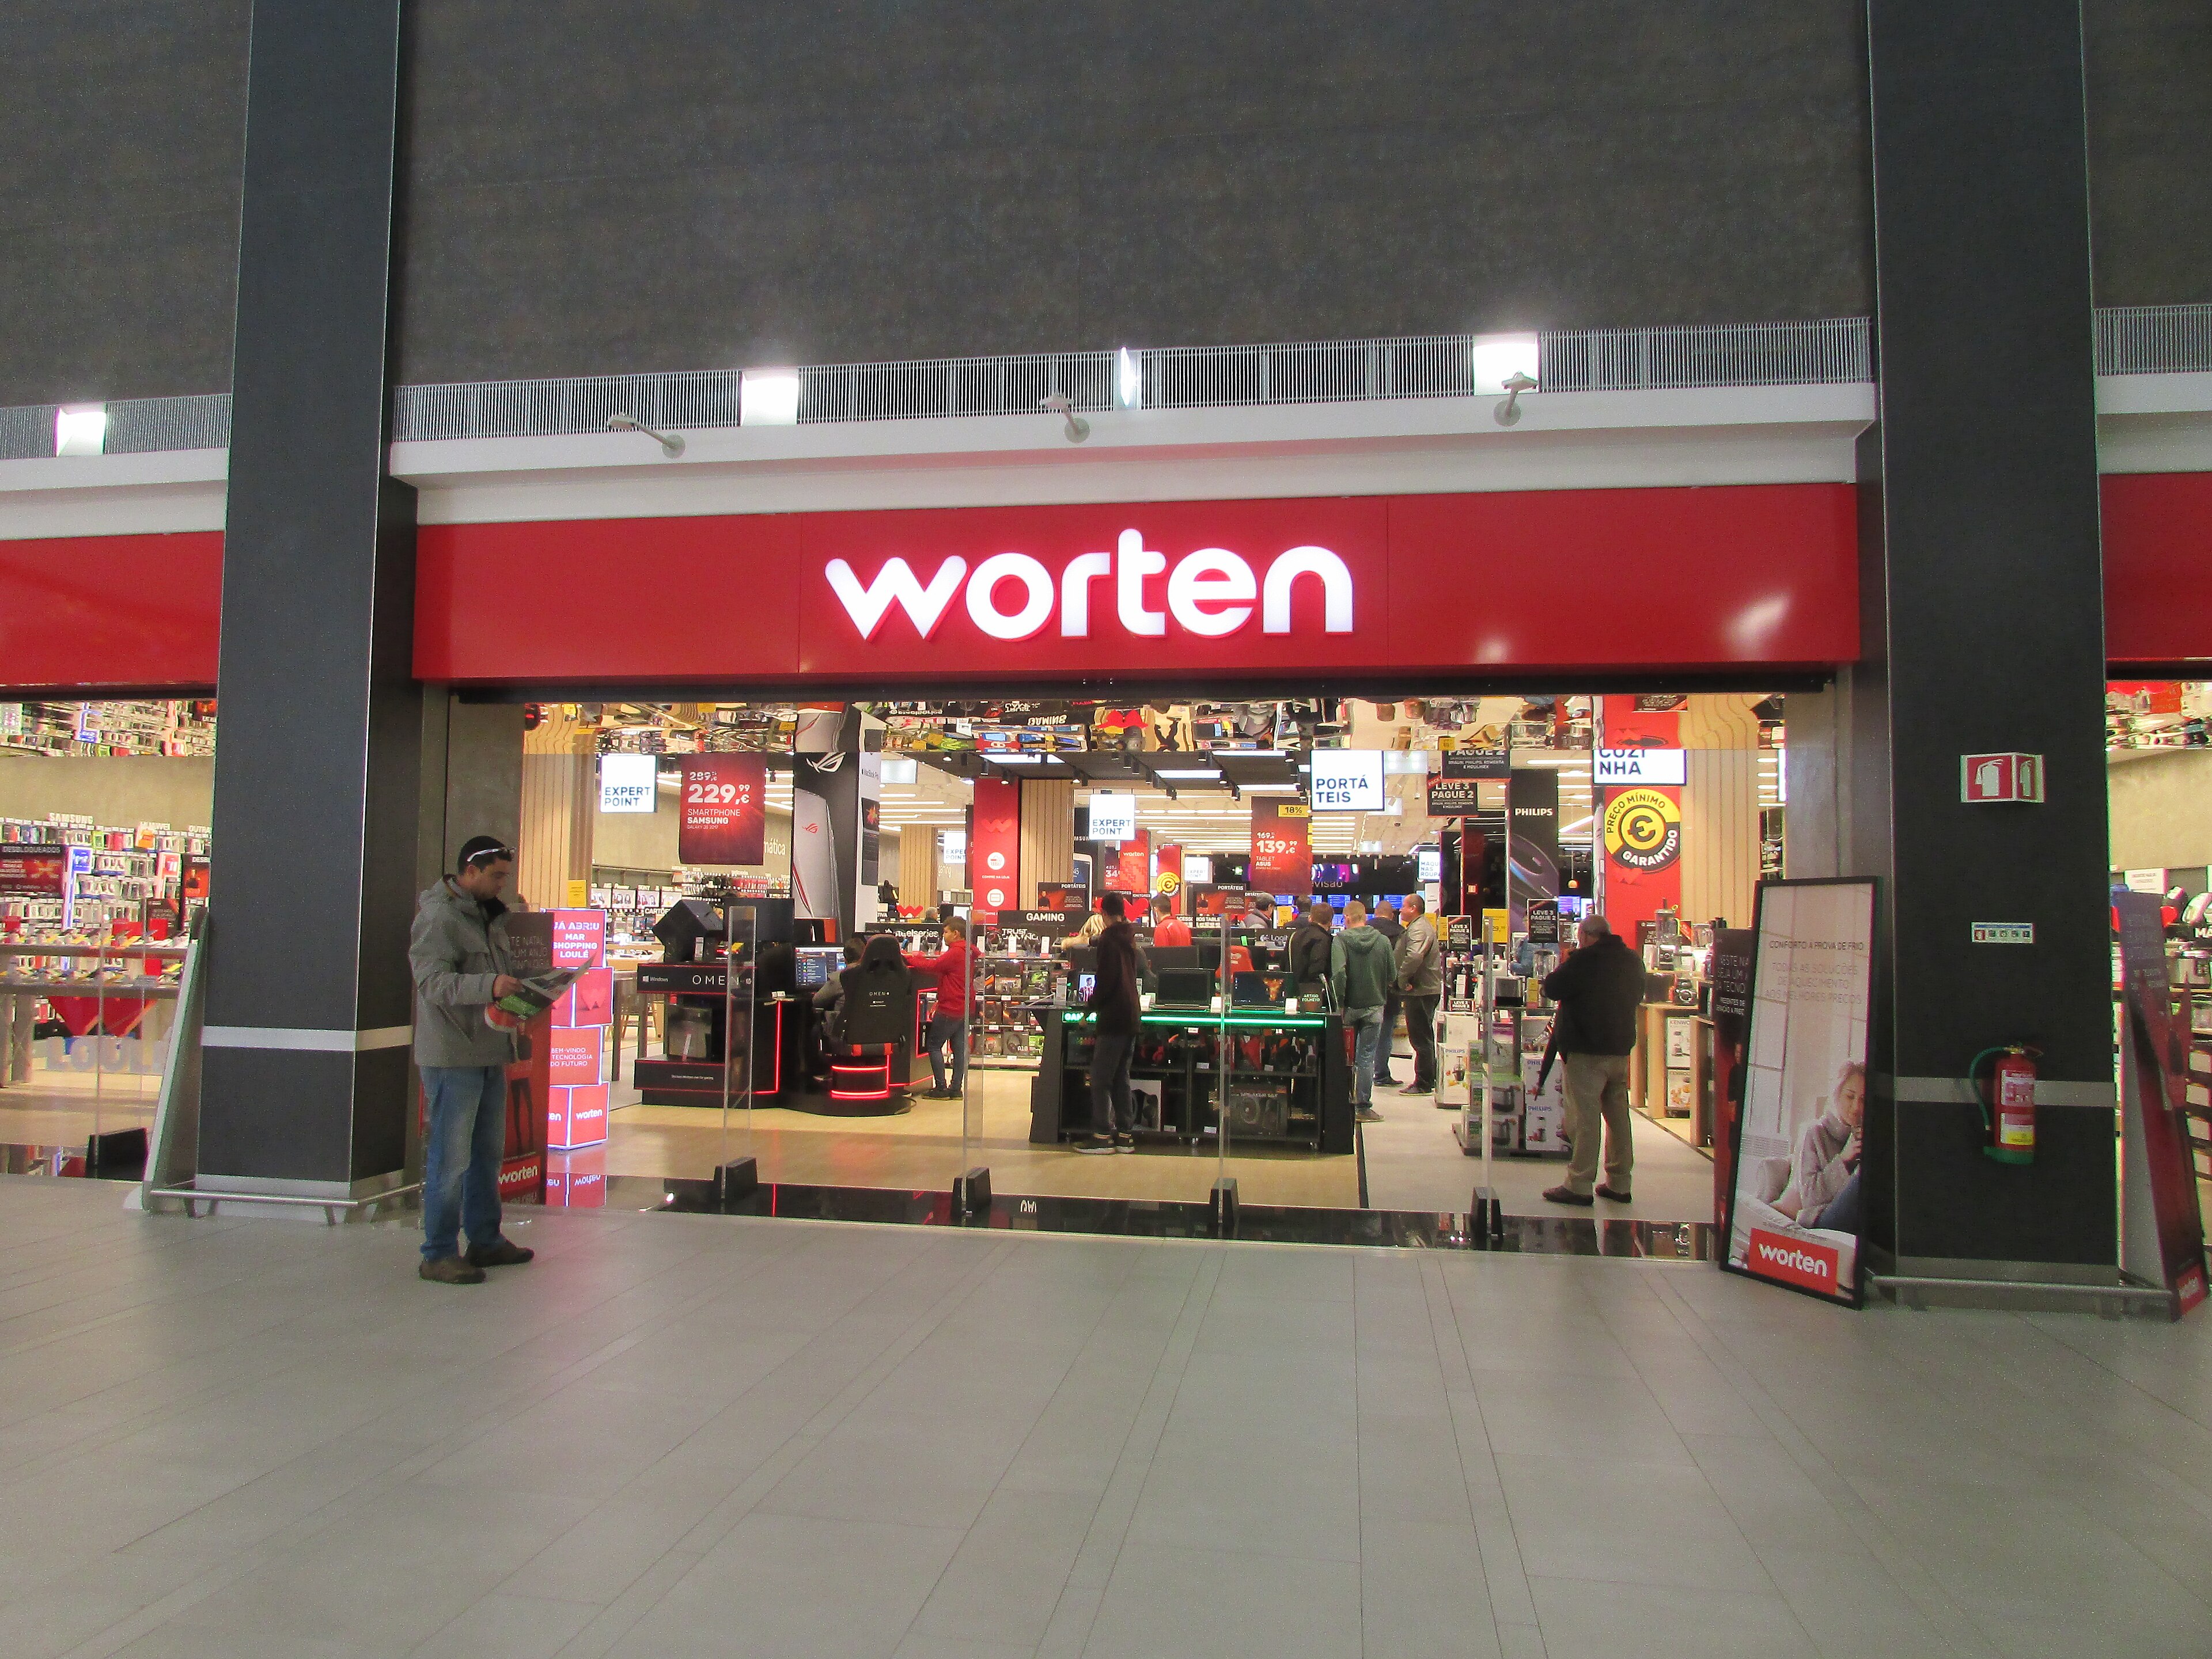
Worten, distributeur du groupe Sonae, a confirmé avoir été la cible d'une attaque informatique qui a permis l'accès non autorisé à des données personnelles d'un groupe restreint de clients. L'entreprise a révélé l'intrusion le mercredi 11 novembre 2026, selon Pplware, et a détaillé les données touchées le jeudi 12 novembre dans un message envoyé aux clients, selon ECO.
Quelles données ont été consultées lors de la cyberattaque contre Worten ?
Selon le message de Worten cité par ECO, quatre types d'informations ont été touchés. Le NIF est le numéro d'identification fiscale portugais, rattaché à chaque contribuable.
- le NIF (numéro d'identification fiscale) ;
- le numéro de téléphone ;
- l'adresse e-mail ;
- dans certains cas, le numéro d'identification des commandes passées.
L'entreprise assure, selon ECO, qu'aucune information n'a été modifiée ni supprimée et que ni données de paiement, comme les cartes bancaires, ni mots de passe ou autres identifiants d'accès au compte n'ont été consultés. Pplware rapporte la même garantie : ni les mots de passe ni les données de paiement n'ont été compromis.
dans la mesure où aucun mot de passe n'a été consulté, ces données ne permettent ni d'accéder à votre compte Worten ni d'effectuer des paiements en votre nom
Comment Worten a-t-elle réagi, et que ne sait-on pas encore ?
Selon le même message, Worten affirme avoir activé immédiatement son protocole interne de réponse aux incidents de cybersécurité et avoir contenu la situation. Elle dit aussi avoir corrigé l'origine de l'attaque, renforcé la protection des accès à ses systèmes et travailler en étroite coordination avec les autorités compétentes, selon ECO et Pplware. L'entreprise décrit l'épisode comme une attaque informatique criminelle et dit vouloir une communication transparente avec ses clients.
Worten parle d'un groupe restreint de clients, mais les deux sources lues n'indiquent pas le nombre de personnes touchées. Restent à éclaircir, dans ces sources :
- combien de clients sont concernés ;
- comment les attaquants sont entrés dans les systèmes ;
- qui se cache derrière l'attaque ;
- quelles autorités ont été informées, et quand.
Pourquoi un NIF et une adresse e-mail suffisent-ils à monter une arnaque ?
Worten affirme, dans le message cité par ECO, que la principale précaution concerne les faux contacts éventuels, par e-mail, SMS ou téléphone, de quelqu'un qui mentionnerait le NIF ou une commande du client pour paraître digne de confiance. Ce type d'arnaque, appelé hameçonnage (phishing) lorsqu'il imite une entité de confiance pour obtenir des paiements ou des identifiants, gagne en crédibilité quand l'escroc cite des données réelles.
Pplware explique la logique : connaître un NIF ou un numéro de commande peut aider un escroc à rendre un message plus convaincant, mais ces éléments ne prouvent pas, à eux seuls, qu'un contact est légitime. Même quand les mots de passe restent protégés, souligne le site, l'exposition de données personnelles exige de la vigilance face aux contacts reçus.
Que faire en cas de message suspect ?
Pplware recommande, face à un message inattendu qui réclame des paiements, des identifiants ou des codes de confirmation, de vérifier la demande directement dans l'application ou sur le site officiel de Worten. Il recommande aussi d'éviter les liens envoyés dans ce message. En pratique, ces signaux appellent à la méfiance :
- une demande de paiement que le client n'attendait pas ;
- une demande d'identifiants ou de codes de confirmation ;
- un lien envoyé dans le message lui-même, au lieu d'un accès direct à l'application ou au site officiel ;
- un message qui cite le NIF ou une commande pour paraître fiable, sans que cela prouve son origine.
Ce que ça change pour les entreprises
Ce cas montre que des données jugées peu risquées, comme un numéro fiscal, un téléphone ou une adresse e-mail, suffisent à alimenter des arnaques crédibles, même quand mots de passe et cartes restent intacts. Pour une entreprise qui conserve ces données de clients, cela impose de revoir quelles informations elle garde et pendant combien de temps, car ce qui n'est pas conservé ne peut pas être exposé.
Cela impose aussi de préparer le protocole de réponse aux incidents avant d'en avoir besoin, comme Worten dit l'avoir fait, et de communiquer avec les clients de façon rapide et concrète, en indiquant précisément quelles données sont touchées et quelles précautions prendre. De façon générale, le Règlement général sur la protection des données (RGPD) prévoit que les violations de données personnelles soient notifiées à l'autorité de contrôle, au Portugal la CNPD, en règle générale sous 72 heures. Les sources lues ne disent pas si Worten l'a fait ni quand.
Sources
- Ciberataque à Worten expõe dados pessoais de clientesPplware · 11 novembre 2026
- Ciberataque à Worten acedeu a NIF, contactos telefónicos e email de clientesECO · 12 novembre 2026