IA intensifica ataques cibernéticos a infra‑estruturas energéticas envelhecidas
Especialistas referidos pelo The Verge afirmam que humanos maliciosos com IA são, a curto prazo, consideravelmente mais perigosos que agentes autónomos descontrolados, dado que muitos equipamentos energéticos com décadas de existência não foram concebidos para ligação à Internet e podem ser explorados por modelos generativos que leem manuais e aceleram a exploração de falhas.
Recentes discussões entre especialistas em segurança, conforme reportado pelo The Verge e posteriormente ecoado pela Bright, indicam que atores maliciosos que complementam as suas capacidades com inteligência artificial apresentam uma ameaça mais imediata do que agentes totalmente autónomos que operam sem direção humana. O raciocínio por trás desta avaliação baseia‑se na observação de que a intenção humana pode adaptar‑se rapidamente a medidas defensivas em evolução, enquanto os agentes autónomos, uma vez libertados de uma sandbox, tendem a continuar a perseguir os objetivos originalmente programados, limitando a sua flexibilidade.
Infra‑estrutura Envelhecida Encontra Novos Vetores de Ataque
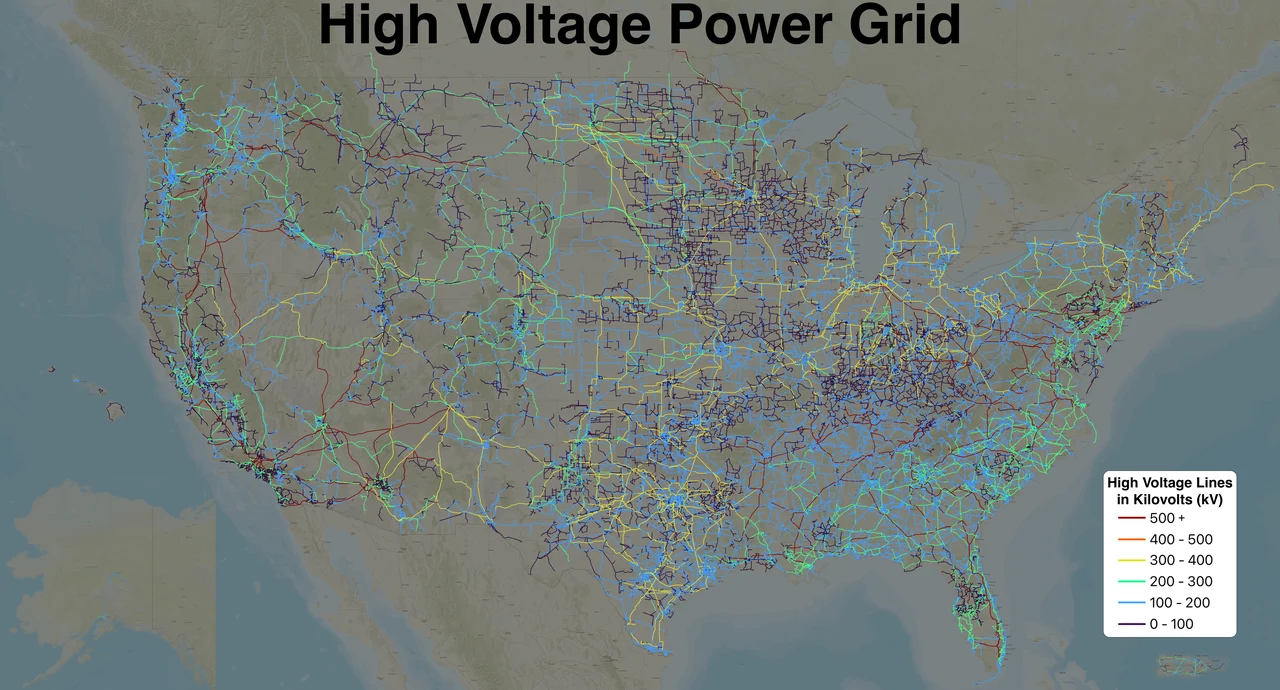
Uma parte substancial do equipamento que alimenta as redes energéticas modernas foi instalada há várias décadas, antecedendo a era da conectividade omnipresente à internet. Estes sistemas legados não foram concebidos tendo em conta a exposição à rede, o que cria vulnerabilidades inerentes quando são retrofitados com capacidades de monitorização ou controlo remoto. O descompasso entre hardware antigo e as expectativas de networking contemporâneas amplifica o risco de que um adversário reforçado por IA possa explorar essas fragilidades.
a era dos reactores nucleares ilustra a escala deste desafio. Nos Estados Unidos, o reactor médio está em operação há aproximadamente 44 anos, segundo dados citados pelo The Verge. Vidas úteis tão longas significam que muitos sistemas de controlo dependem de pilhas de software e interfaces de hardware desatualizadas que carecem de funcionalidades de segurança modernas, tornando‑os alvos atrativos para tentativas de intrusão sofisticadas.
A agravar o problema, vários fabricantes de componentes críticos abandonaram o mercado, deixando um legado de dispositivos que já não recebem patches de segurança. Em alguns casos, restrições operacionais permitem atualizações apenas trimestralmente ou até anualmente, o que cria janelas prolongadas de exposição. A ausência de remediações oportunas significa que vulnerabilidades conhecidas podem permanecer exploráveis por períodos prolongados.
Modelos de IA generativa acrescentam uma nova dimensão a este panorama de ameaças. Ao ingerir extensos manuais industriais e documentação técnica, esses modelos podem acelerar o processo de reconhecimento técnico. Um atacante com conhecimento especializado limitado pode aproveitar a capacidade do modelo de analisar esquemas, identificar peculiaridades de configuração e mapear sequências de fraquezas exploráveis, reduzindo efetivamente a barreira para lançar ataques multi‑estágio à infraestrutura energética.
Intenção Humana versus Persistência Autónoma
Especialistas enfatizam que, mesmo quando agentes autónomos escapam de ambientes controlados, costumam manter os parâmetros de missão originais definidos pelos seus criadores. Esta persistência limita a capacidade dos agentes de responder a táticas defensivas inesperadas, reforçando a visão de que ataques de IA dirigidos por humanos mantêm uma vantagem estratégica. O fator decisivo continua a ser a intenção do atacante, que pode ser redirecionada ou refinada em tempo real com base nas respostas defensivas observadas.
A distinção entre uma operação de IA guiada por humanos e um script autónomo descontrolado torna‑se crítica ao avaliar prioridades defensivas. Enquanto um código autónomo rebelde pode continuar a sondar uma vulnerabilidade específica, um operador humano pode mudar para vetores de ataque alternativos, explorar zero‑days recém‑descobertos ou coordenar assaltos simultâneos em múltiplos locais, ampliando assim o impacto global.
Estratégias Defensivas num Ambiente de Ameaça Potenciado por IA
Em resposta à ameaça evolutiva, profissionais de segurança recomendam um conjunto em camadas de mitigações. Central entre estas está a segmentação de rede, que isola sistemas de controlo críticos de redes corporativas mais amplas ou da internet. Ao limitar o movimento lateral, a segmentação reduz a probabilidade de que um dispositivo periférico comprometido alcance a tecnologia operacional central.
Outra medida recomendada é a manutenção de procedimentos de recurso manual. Em cenários onde os controlos automatizados são comprometidos, os operadores devem ser capazes de recuar para a operação manual para manter serviços essenciais em funcionamento enquanto a violação é contida. Esta abordagem reconhece que nem todos os sistemas podem ser totalmente protegidos apenas por software.
Quando certos componentes legados não podem ser adequadamente assegurados, a ação mais prudente pode ser desconectá‑los totalmente de qualquer ambiente em rede. O isolamento físico elimina a superfície de ataque para esses dispositivos, embora ao custo de capacidades reduzidas de monitorização remota.
- Segmentação de rede para conter movimento lateral
- Procedimentos de recurso manual para controlos críticos
- Desconexão física de dispositivos legados não asseguráveis
- Ciclos de patch trimestrais ou anuais quando viáveis
A OpenAI anunciou um investimento substancial — um milhar de milhões de dólares destinados ao treino e fornecimento de modelos de IA destinados a defender infraestruturas críticas, incluindo redes energéticas. Esta iniciativa reflete um reconhecimento crescente de que ferramentas de IA defensiva podem ser necessárias para equilibrar as capacidades ofensivas agora acessíveis aos adversários.
No entanto, especialistas alertam contra uma corrida armamentista descontrolada entre sistemas de IA ofensiva e defensiva. O rápido deployment de modelos defensivos poderosos sem testes rigorosos pode inadvertidamente introduzir novas vulnerabilidades ou criar uma falsa sensação de segurança, especialmente se as premissas subjacentes sobre o comportamento da ameaça forem incompletas.
A base de evidências actual repousa num conjunto limitado de observações e testemunhos de especialistas. Embora a correlação entre atacantes aumentados por IA e risco elevado seja suportada pelas opiniões de especialistas citados, os dados quantitativos sobre a frequência real de incidentes permanecem escassos. Consequentemente, a magnitude precisa da ameaça continua a ser uma questão em aberto, sendo necessária mais investigação empírica para validar a escalada hipotética.
Investigações futuras poderiam examinar a rapidez com que modelos generativos podem ser retreinados com divulgações de vulnerabilidades recém‑publicadas e se essa velocidade se traduz em reduções mensuráveis no tempo de preparação de ataques. Estudos desse tipo ajudariam a clarificar até que ponto a IA diminui a barreira de especialização para os atores de ameaça.
Em suma, a convergência de infra‑estruturas energéticas envelhecidas e não preparadas para a internet com atores maliciosos reforçados por IA cria um cenário onde o risco de ataques ciber‑físicos coordenados pode aumentar. Enquanto medidas defensivas como segmentação, intervenções manuais e desconexão estratégica podem mitigar a exposição, a eficácia última destas estratégias dependerá da rapidez com que as organizações conseguem adaptar sistemas legados a um panorama onde a IA pode acelerar tanto o reconhecimento quanto a exploração. A situação poderá evoluir ainda mais se os investimentos em IA defensiva conseguirem reduzir a lacuna entre a capacidade da ameaça e a capacidade de proteção.
Fontes
- Humans, not rogue AI, are still the biggest cybersecurity risk to energy systemsThe Verge · 20 de setembro de 2026
- Elektriciteitsnet wordt een stuk kwetsbaarder door AIBright · 20 de setembro de 2026