AI versnelt cyberaanvallen op verouderde energienetwerken, waarschuwen experts
Specialisten geciteerd door The Verge stellen dat menselijke aanvallers met AI op korte termijn veel gevaarlijker zijn dan ongecontroleerde autonome agents, omdat veel decennialange energie‑apparatuur zonder internetontwerp kwetsbaar wordt voor generatieve modellen die handleidingen lezen en kwetsbaarheidsketens versnellen.
Recente discussies onder beveiligingsspecialisten, zoals gerapporteerd door The Verge en later weerkaatst door Bright, geven aan dat kwaadwillende actoren die hun capaciteiten aanvullen met kunstmatige intelligentie een meer onmiddellijke bedreiging vormen dan volledig autonome agenten die zonder menselijke sturing opereren. De redenering achter deze beoordeling berust op de observatie dat menselijke intentie zich snel kan aanpassen aan evoluerende verdedigingsmaatregelen, terwijl autonome agenten, eenmaal vrijgelaten uit een sandbox, de neiging hebben de oorspronkelijk geprogrammeerde doelstellingen te blijven nastreven, waardoor hun flexibiliteit beperkt wordt.
Verouderde Infrastructuur Botst op Nieuwe Aanvalsvectoren
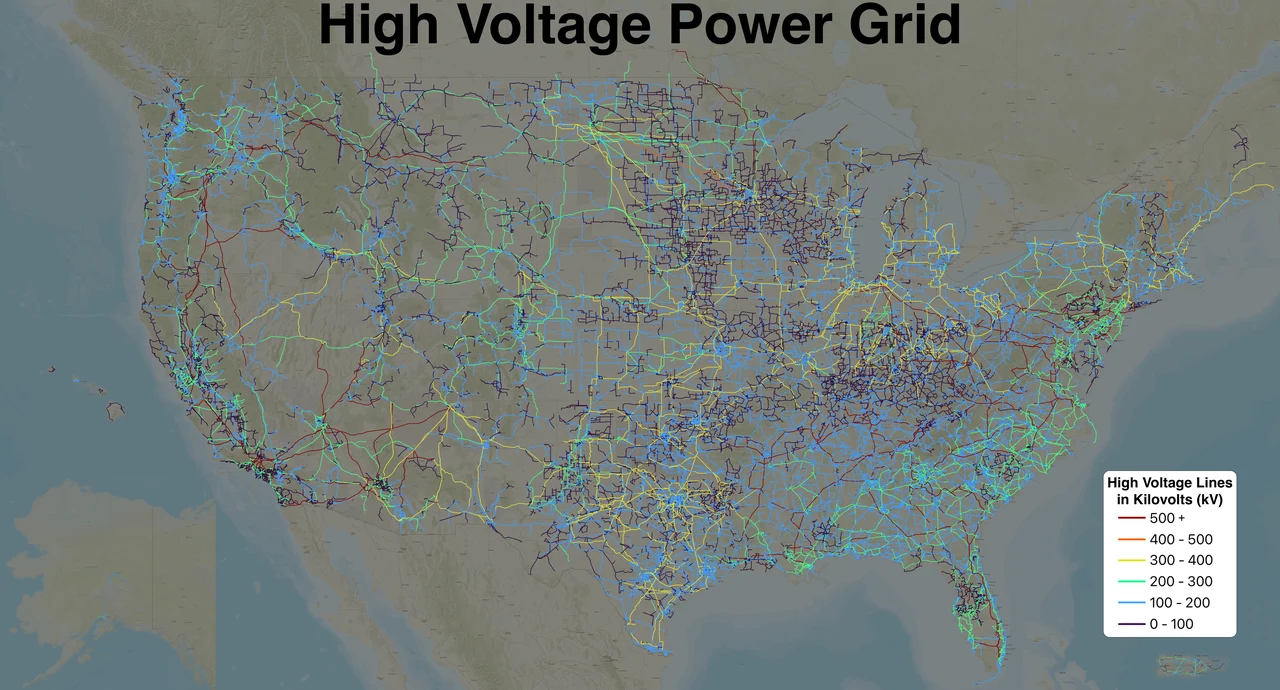
Een aanzienlijk deel van de apparatuur die moderne energienetwerken aandrijft, werd enkele decennia geleden geïnstalleerd, vóór het tijdperk van alomtegenwoordige internetconnectiviteit. Deze legacy‑systemen zijn niet ontworpen met netwerkblootstelling in gedachten, wat inherente kwetsbaarheden creëert wanneer ze worden uitgerust met mogelijkheden voor remote monitoring of bediening. De mismatch tussen oude hardware en hedendaagse netwerkeisen vergroot het risico dat een AI‑versterkte tegenstander kan exploiteren.
De leeftijd van kernreactoren illustreert de schaal van deze uitdaging. In de Verenigde Staten is de gemiddelde reactor ongeveer 44 jaar operationeel, volgens gegevens die door The Verge worden aangehaald. Zo lange levensduur betekent dat veel controlesystemen afhankelijk zijn van verouderde software‑stacks en hardware‑interfaces die moderne beveiligingsfuncties missen, waardoor ze aantrekkelijke doelwitten zijn voor geavanceerde inbraakpogingen.
Het probleem wordt verergerd doordat verschillende fabrikanten van kritieke componenten de markt hebben verlaten, waardoor een erfenis van apparaten ontstaat die geen beveiligingspatches meer ontvangen. In sommige gevallen laten operationele beperkingen updates alleen toe op kwartaal‑ of zelfs jaarbasis, wat langdurige blootstellingsvensters creëert. Het ontbreken van tijdige remediatie betekent dat bekende kwetsbaarheden gedurende langere perioden exploiteerbaar blijven.
Generatieve AI‑modellen voegen een nieuwe dimensie toe aan dit dreigingslandschap. Door uitgebreide industriële handleidingen en technische documentatie te verwerken, kunnen deze modellen het proces van technische verkenning versnellen. Een aanvaller met beperkte gespecialiseerde kennis kan de mogelijkheid van het model om schema's te analyseren, configuratie‑eigenaardigheden te identificeren en reeksen exploiteerbare zwaktes in kaart te brengen, benutten, waardoor de drempel om meerfasige aanvallen op energie‑infrastructuur te lanceren effectief wordt verlaagd.
Menselijke Intentie versus Autonome Volharding
Experts benadrukken dat zelfs wanneer autonome agenten gecontroleerde omgevingen ontvluchten, ze vaak de oorspronkelijke missiedoelstellingen behouden die door hun makers zijn ingesteld. Deze volharding beperkt de capaciteit van de agenten om te reageren op onverwachte verdedigingsstrategieën, wat de visie versterkt dat door mensen geleide AI‑aanvallen een strategisch voordeel behouden. De doorslaggevende factor blijft de intentie van de aanvaller, die in realtime kan worden bijgestuurd of verfijnd op basis van waargenomen verdedigingsreacties.
Het onderscheid tussen een door mens geleide AI‑operatie en een weggelopen autonoom script wordt cruciaal bij het evalueren van verdedigingsprioriteiten. Terwijl een rogue autonoom script wellicht blijft zoeken naar een specifieke kwetsbaarheid, kan een menselijke operator omschakelen naar alternatieve aanvalsvectoren, nieuw ontdekte zero‑days exploiteren, of gelijktijdige aanvallen coördineren over meerdere locaties, waardoor de algehele impact wordt vergroot.
Verdedigingsstrategieën in een AI‑Gesteunde Dreigingsomgeving
Als reactie op de evoluerende dreiging raden beveiligingsprofessionals een gelaagde reeks mitigaties aan. Centraal hierin staat netwerksegmentatie, die kritieke controlesystemen scheidt van bredere bedrijfs‑ of internetgerichte netwerken. Door laterale beweging te beperken, vermindert segmentatie de kans dat een gecompromitteerd randapparaat de kern‑operationele technologie kan bereiken.
Een andere aanbevolen maatregel is het onderhouden van handmatige fallback‑procedures. In scenario's waarin geautomatiseerde controles zijn gecompromitteerd, moeten operators kunnen terugschakelen naar handmatige bediening om essentiële diensten draaiende te houden terwijl de inbraak wordt ingedamd. Deze aanpak erkent dat niet alle systemen volledig via software kunnen worden beschermd.
Wanneer bepaalde legacy‑componenten niet adequaat kunnen worden beveiligd, kan de meest verstandige actie zijn om ze volledig los te koppelen van elke netwerk‑omgeving. Fysieke isolatie elimineert het aanvalsoppervlak voor die apparaten, zij het ten koste van verminderde mogelijkheden voor remote monitoring.
- Netwerksegmentatie om laterale beweging te beperken
- Handmatige fallback‑procedures voor kritieke controles
- Fysieke ontkoppeling van niet‑beveiligbare legacy‑apparaten
- Kwartaal‑ of jaarlijkse patch‑cycli waar mogelijk
OpenAI heeft een substantiële investering aangekondigd — een miljard dollar bestemd voor de training en levering van AI‑modellen die kritieke infrastructuur, inclusief energienetwerken, moeten verdedigen. Dit initiatief weerspiegelt een groeiende erkenning dat defensieve AI‑tools nodig kunnen zijn om de offensieve capaciteiten die nu voor tegenstanders toegankelijk zijn, te balanceren.
Desondanks waarschuwen experts tegen een ongecontroleerde wapenwedloop tussen offensieve en defensieve AI‑systemen. Het snelle uitrollen van krachtige defensieve modellen zonder rigoureuze tests kan onbedoeld nieuwe kwetsbaarheden introduceren of een vals gevoel van zekerheid creëren, vooral als de onderliggende aannames over dreigingsgedrag incompleet zijn.
De huidige evidentiële basis rust op een beperkt aantal observaties en deskundige getuigenissen. Terwijl de correlatie tussen AI‑versterkte aanvallers en verhoogd risico wordt ondersteund door de aangehaalde specialistische meningen, blijven kwantitatieve gegevens over de werkelijke incidentfrequentie schaars. Bijgevolg blijft de precieze omvang van de dreiging een open vraag, en is verder empirisch onderzoek nodig om de veronderstelde escalatie te valideren.
Toekomstig onderzoek zou kunnen onderzoeken hoe snel generatieve modellen kunnen worden hergetraind op nieuw vrijgegeven kwetsbaarheidsrapporten en of deze snelheid zich vertaalt in meetbare verkortingen van de voorbereidingstijd voor aanvallen. Dergelijke studies zouden helpen de mate te verduidelijken waarin AI de expertise‑drempel voor dreigingsactoren verlaagt.
Samengevat creëert de convergentie van verouderde, niet‑internet‑gereed energie‑infrastructuur en AI‑versterkte kwaadwillende actoren een scenario waarin het risico op gecoördineerde cyber‑fysieke aanvallen kan toenemen. Terwijl verdedigingsmaatregelen zoals segmentatie, handmatige overrides en strategische ontkoppeling de blootstelling kunnen beperken, zal de uiteindelijke effectiviteit van deze strategieën afhangen van hoe snel organisaties legacy‑systemen kunnen aanpassen aan een landschap waarin AI zowel verkenning als exploitatie kan versnellen. De situatie kan verder evolueren als defensieve AI‑investeringen slagen in het verkleinen van de kloof tussen dreigingscapaciteit en beschermingscapaciteit.
Bronnen
- Humans, not rogue AI, are still the biggest cybersecurity risk to energy systemsThe Verge · 20 september 2026
- Elektriciteitsnet wordt een stuk kwetsbaarder door AIBright · 20 september 2026