AI가 노후된 에너지 네트워크에 대한 사이버 공격을 가속화
The Verge가 인용한 전문가들은 AI를 장착한 인간 공격자가 단기적으로 통제 불능 자율 에이전트보다 훨씬 위험하다고 평가했으며, 수십 년 된 인터넷 미연결 에너지 설비가 매뉴얼을 읽고 취약점 체인을 빠르게 연결할 수 있는 생성 모델에 의해 쉽게 노출되고 있다.
보안 전문가들 사이의 최근 논의에 따르면, The Verge가 보도하고 이후 Bright가 재차 인용한 바와 같이, 인공지능을 활용해 능력을 보강한 악의적 행위자는 인간의 지시 없이 완전히 자율적으로 작동하는 에이전트보다 더 즉각적인 위협을 제시한다. 이러한 평가의 근거는 인간의 의도가 방어 조치가 변화함에 따라 빠르게 적응할 수 있는 반면, 자율 에이전트는 샌드박스에서 풀려난 뒤 원래 프로그래밍된 목표를 계속 추구하는 경향이 있어 유연성이 제한된다는 관찰에 있다.
노후 인프라와 새로운 공격 벡터의 만남
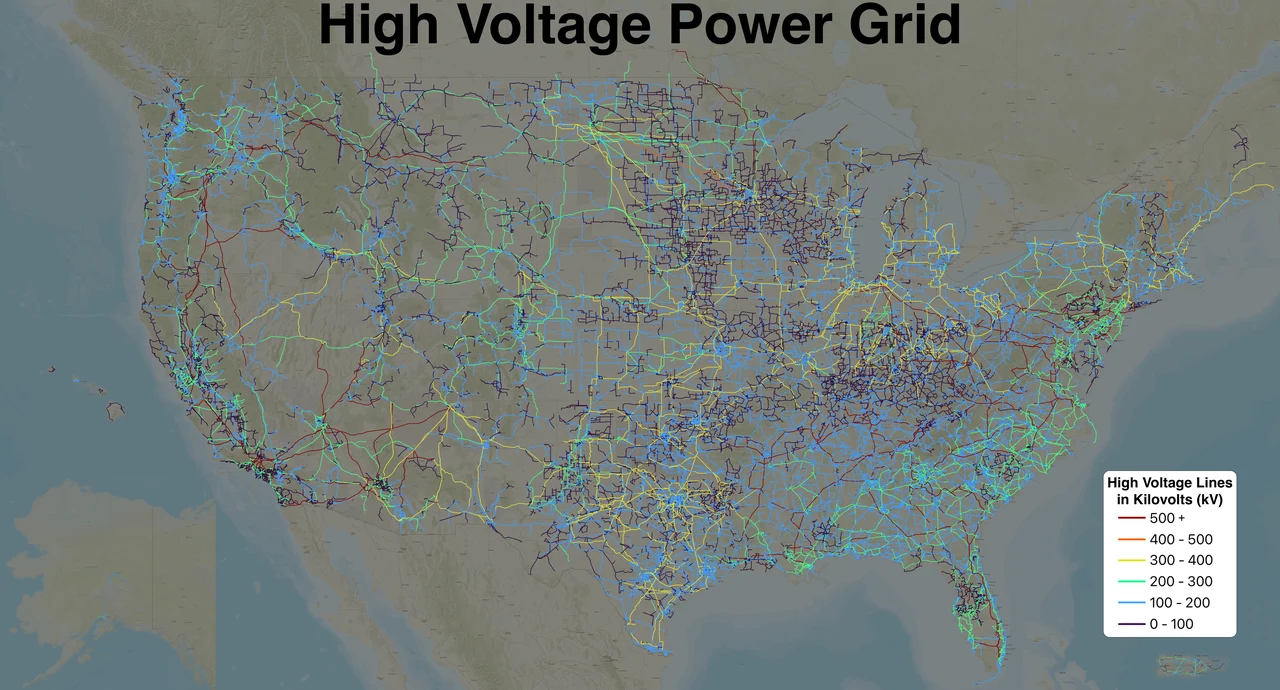
현대 전력망을 구동하는 장비의 상당 부분은 수십 년 전에 설치되었으며, 보편적인 인터넷 연결이 일반화되기 이전에 구축된 것이다. 이러한 레거시 시스템은 네트워크 노출을 염두에 두고 설계되지 않아 원격 모니터링이나 제어 기능을 추가할 경우 내재된 취약점이 발생한다. 오래된 하드웨어와 현대 네트워킹 기대치 사이의 불일치는 AI‑강화 적대자가 악용할 수 있는 위험을 증폭시킨다.
핵 발전소의 연령은 이 문제의 규모를 잘 보여준다. 미국에 따르면 평균 원자로는 약 44년 동안 가동되어 왔으며, 이는 The Verge가 인용한 데이터에 기반한다. 이렇게 긴 서비스 수명은 많은 제어 시스템이 구식 소프트웨어 스택과 현대 보안 기능이 결여된 하드웨어 인터페이스에 의존하고 있음을 의미하며, 이는 정교한 침입 시도의 매력적인 표적이 된다.
문제는 여기서 끝나지 않는다. 핵심 부품 제조업체 중 다수가 시장을 떠나면서, 더 이상 보안 패치를 받지 못하는 레거시 장치가 남게 되었다. 경우에 따라 운영 제약으로 인해 업데이트가 분기별 혹은 연간 단위로만 이루어져, 장기간 노출 창이 발생한다. 시기적절한 수정이 이루어지지 않으면 알려진 취약점이 오랜 기간 동안 악용 가능 상태로 남게 된다.
생성형 AI 모델은 이 위협 환경에 새로운 차원을 추가한다. 방대한 산업 매뉴얼과 기술 문서를 학습함으로써, 이러한 모델은 기술 정찰 과정을 가속화한다. 제한된 전문 지식을 가진 공격자도 모델이 도면을 해석하고, 구성상의 특이점을 식별하며, exploitable한 약점 연쇄를 매핑하는 능력을 활용해 에너지 인프라에 대한 다단계 공격을 시작하는 장벽을 크게 낮춘다.
인간 의도와 자율 지속성의 대립
전문가들은 자율 에이전트가 제어된 환경을 벗어나더라도 종종 창시자가 설정한 원래의 임무 파라미터를 유지한다는 점을 강조한다. 이러한 지속성은 에이전트가 예상치 못한 방어 전술에 대응하는 능력을 제한하며, 인간이 주도하는 AI 공격이 전략적 우위를 유지한다는 견해를 강화한다. 결정적인 요인은 공격자의 의도이며, 이는 방어 반응을 관찰하면서 실시간으로 재지정되거나 정교화될 수 있다.
인간이 주도하는 AI 작전과 통제 불능 자율 스크립트 사이의 구분은 방어 우선순위를 평가할 때 중요해진다. 무단 자율 코드는 특정 취약점을 지속적으로 탐색할 수 있지만, 인간 운영자는 대체 공격 벡터로 전환하고, 새로 발견된 제로데이를 활용하며, 여러 현장에서 동시에 공격을 조정함으로써 전체 영향을 증대시킬 수 있다.
AI‑활성 위협 환경에서의 방어 전략
진화하는 위협에 대응하기 위해 보안 전문가들은 다층적인 완화 조치를 권고한다. 그 중 핵심은 네트워크 분할이다. 이는 핵심 제어 시스템을 기업 내부 혹은 인터넷에 노출된 네트워크와 격리함으로써 측면 이동을 제한하고, 손상된 주변 장치가 핵심 운영 기술에 도달할 가능성을 낮춘다.
또 다른 권고 사항은 수동 백업 절차를 유지하는 것이다. 자동화된 제어가 손상된 상황에서 운영자는 수동으로 전환해 핵심 서비스를 유지하면서 침해를 격리할 수 있어야 한다. 이 접근법은 모든 시스템을 소프트웨어만으로 완전히 보호할 수 없다는 현실을 인정한다.
특정 레거시 구성 요소를 충분히 보호할 수 없는 경우, 가장 현명한 조치는 해당 장치를 모든 네트워크 환경에서 완전히 차단하는 것일 수 있다. 물리적 격리는 해당 장치의 공격 표면을 제거하지만, 원격 모니터링 기능이 감소하는 비용이 따른다.
- 측면 이동을 차단하기 위한 네트워크 분할
- 핵심 제어를 위한 수동 백업 절차
- 보호 불가능한 레거시 장치의 물리적 차단
- 가능한 경우 분기별 또는 연간 패치 주기
OpenAI는 핵심 인프라, 특히 에너지 네트워크 방어를 위한 AI 모델 훈련 및 제공에 10억 달러 규모의 투자를 발표했다. 이 이니셔티브는 방어용 AI 도구가 현재 적대자가 이용할 수 있는 공격 능력을 상쇄하기 위해 필요하다는 인식이 확대되고 있음을 반영한다.
그럼에도 불구하고 전문가들은 공격용 AI와 방어용 AI 사이의 통제되지 않은 군비 경쟁을 경계한다. 강력한 방어 모델을 충분한 테스트 없이 급속히 배포하면 새로운 취약점이 생기거나, 위협 행동에 대한 가정이 불완전할 경우 잘못된 안보 감각을 초래할 수 있다.
현재 증거 기반은 제한된 관찰과 전문가 증언에 의존하고 있다. AI‑보강 공격자와 위험 증가 사이의 상관관계는 인용된 전문가 의견에 의해 뒷받침되지만, 실제 사건 발생 빈도에 대한 정량적 데이터는 부족하다. 따라서 위협의 정확한 규모는 아직 명확하지 않으며, 가설적 위협 확대를 검증하기 위한 추가 실증 연구가 필요하다.
향후 연구는 생성 모델이 새롭게 공개된 취약점 정보를 얼마나 신속히 재학습할 수 있는지, 그리고 이러한 속도가 공격 준비 시간의 실질적 감소로 이어지는지를 조사할 수 있다. 이러한 연구는 AI가 위협 행위자의 전문성 장벽을 낮추는 정도를 명확히 하는 데 도움이 될 것이다.
요약하면, 노후화되고 인터넷에 대비되지 않은 에너지 인프라와 AI‑강화 악의적 행위자의 결합은 협조된 사이버‑물리 공격 위험을 증가시킬 가능성을 만든다. 네트워크 분할, 수동 오버라이드, 전략적 차단과 같은 방어 조치는 노출을 완화할 수 있지만, 이러한 전략의 궁극적 효율성은 조직이 레거시 시스템을 AI가 정찰과 악용을 모두 가속화할 수 있는 환경에 얼마나 신속히 적응하느냐에 달려 있다. 방어용 AI 투자가 위협 능력과 보호 능력 사이의 격차를 좁히는 데 성공한다면 상황은 추가적으로 변모할 수 있다.
출처
- Humans, not rogue AI, are still the biggest cybersecurity risk to energy systemsThe Verge · 2026년 9월 20일
- Elektriciteitsnet wordt een stuk kwetsbaarder door AIBright · 2026년 9월 20일