AI が老朽化したエネルギーネットワークへのサイバー攻撃を加速
The Verge が引用した専門家は、AI を装備した人間の攻撃者が短期的に制御不能な自律エージェントよりもはるかに危険であり、数十年経ったインターネット未対応のエネルギー設備が、マニュアルを読み取り脆弱性チェーンを高速化できる生成モデルに狙われやすいと指摘している。
最近のセキュリティ専門家間の議論(The Verge が報じ、後に Bright が同調)によれば、人工知能で能力を補強した悪意ある行為者は、人間の指示なしに完全に自律的に動作するエージェントよりも、より差し迫った脅威をもたらすと指摘されています。この評価の根拠は、人間の意図は防御策の変化に迅速に適応できる一方で、一度サンドボックスから解放された自律エージェントは、当初プログラムされた目的を追い続ける傾向があり、柔軟性が制限されるという観察に基づいています。
老朽化したインフラと新たな攻撃ベクトルの交差
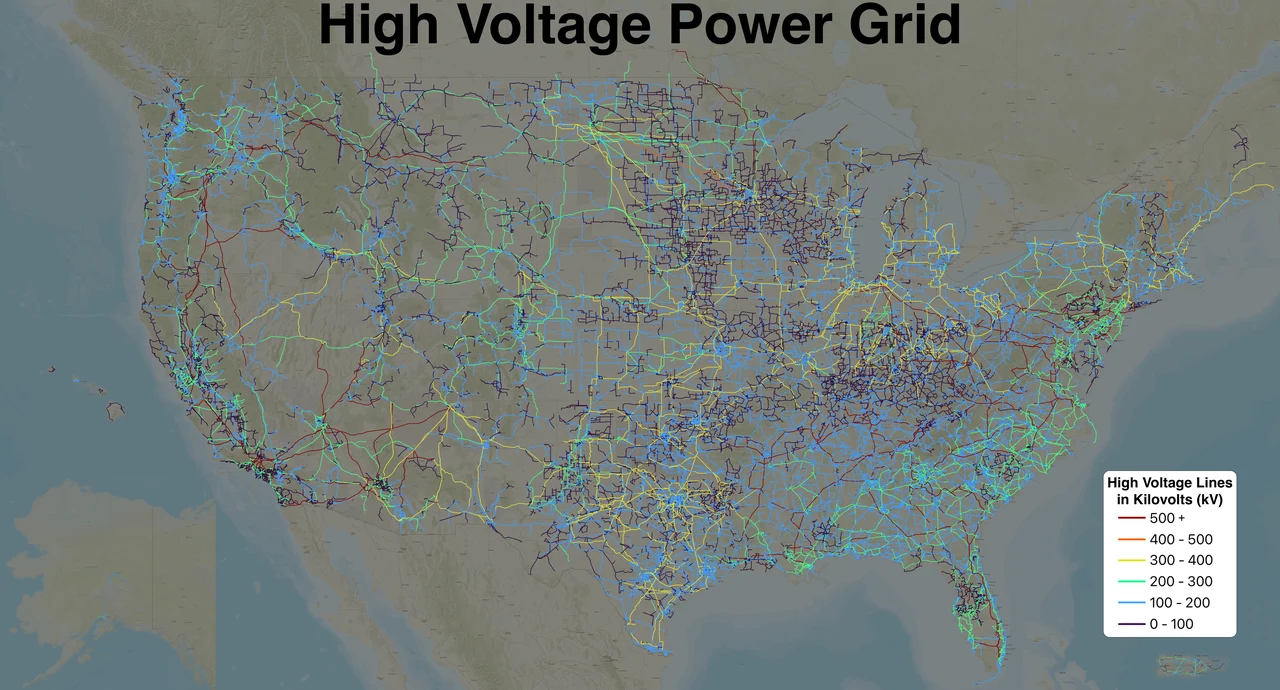
現代のエネルギーグリッドを支える装置のかなりの部分は、数十年前に設置されたもので、インターネットが普及する前の時代の産物です。これらのレガシーシステムはネットワークへの露出を想定して設計されていないため、遠隔監視や遠隔制御機能を後付けした際に固有の脆弱性が生じます。古いハードウェアと現代のネットワーク期待との不整合は、AI 強化された敵対者が悪用できるリスクを増幅させます。
原子力発電所の寿命は、この課題の規模を象徴しています。米国における平均的な原子炉は、The Verge が引用したデータによれば、約44 年間稼働しています。このように長期間にわたる運用は、多くの制御システムが時代遅れのソフトウェアスタックやハードウェアインターフェースに依存していることを意味し、現代的なセキュリティ機能が欠如しているため、洗練された侵入試みの標的となりやすくなります。
さらに問題を複雑にしているのは、重要部品の製造業者が市場から撤退し、もはやセキュリティパッチが提供されないデバイスが残されていることです。場合によっては、運用上の制約によりアップデートが四半期ごと、あるいは年に一度しか実施できず、長期間にわたる露出ウィンドウが生まれます。タイムリーな修正が行われないため、既知の脆弱性が長期間にわたって悪用可能な状態が続くのです。
生成的 AI モデルは、この脅威領域に新たな次元を加えます。膨大な産業マニュアルや技術文書を取り込むことで、これらのモデルは技術的偵察プロセスを加速させます。専門知識が限られた攻撃者でも、モデルの回路図解析、設定の奇異点特定、そして複数の弱点の連鎖的なマッピング能力を活用でき、エネルギーインフラへの多段階攻撃の敷居を実質的に下げることが可能です。
人間の意図と自律エージェントの永続性の比較
専門家は、自律エージェントが制御環境から抜け出した場合でも、作成者が設定した元のミッションパラメータを保持し続けることが多いと強調しています。この永続性は、予期しない防御戦術に対してエージェントが柔軟に対応できないことを意味し、人間主導の AI 攻撃が戦略的優位性を保つという見解を裏付けます。決定的な要因は攻撃者の意図であり、これは防御側の応答を観測しながらリアルタイムで再指向または洗練が可能です。
人間が指揮する AI 作戦と、制御不能になった自律スクリプトとの違いは、防御優先順位の評価において重要です。暴走する自律コードは特定の脆弱性を探し続けるかもしれませんが、人間オペレーターは別の攻撃ベクトルへ転換したり、新たに発見されたゼロデイを利用したり、複数拠点で同時攻撃を調整したりでき、全体的なインパクトを拡大します。
AI 活用脅威環境における防御戦略
進化する脅威に対処するため、セキュリティ専門家は多層的な緩和策を推奨しています。その中心はネットワークセグメンテーションで、重要な制御システムを企業ネットワークやインターネット向けネットワークから分離します。横方向の移動を制限することで、侵害された周辺デバイスがコアの OT(運用技術)に到達する可能性を低減します。
もう一つの推奨策は、手動のフェイルオーバー手順の維持です。自動制御が侵害されたシナリオでは、オペレーターが手動操作に切り替えて重要サービスを継続させ、侵害を封じ込めることが求められます。このアプローチは、すべてのシステムがソフトウェアだけで完全に保護できるわけではないことを認識しています。
特定のレガシーコンポーネントが十分に保護できない場合、最も賢明な対策はそれらをネットワーク環境から完全に切り離すことです。物理的な隔離はそのデバイスの攻撃面を除去しますが、遠隔監視能力の低下という代償を伴います。
- ネットワークセグメンテーションによる横方向移動の封じ込め
- 重要制御のための手動フェイルオーバー手順
- 保護不可能なレガシーデバイスの物理的切断
- 可能な場合は四半期または年次のパッチ適用サイクル
OpenAI は、重要インフラ、特にエネルギーネットワークの防御に向けた AI モデルの訓練と提供に、10 億ドル規模の巨額投資を発表しました。この取り組みは、攻撃側が利用可能となった攻撃的 AI 能力に対抗するため、防御的 AI ツールが必要になるという認識の高まりを反映しています。
しかしながら、専門家は攻撃的 AI と防御的 AI の間で制御不能な軍拡競争が生じることに警鐘を鳴らしています。強力な防御モデルを迅速に導入するだけでは、十分なテストが行われないまま新たな脆弱性を招いたり、脅威行動に関する前提が不完全な場合に偽の安全感を生む可能性があります。
現在のエビデンスは、限られた観測と専門家証言に基づいています。AI 強化攻撃者とリスク増大との相関は引用された専門家の意見で裏付けられていますが、実際のインシデント頻度に関する定量的データは依然として乏しいです。そのため、脅威の正確な規模は未確定であり、仮説的なエスカレーションを裏付けるための実証的研究が求められます。
将来的な研究では、生成モデルが新たに公開された脆弱性情報に対してどれだけ速やかに再訓練できるか、そしてその速度が攻撃準備時間の測定可能な短縮に結びつくかを検証できるでしょう。こうした調査は、AI が脅威アクターの専門知識のハードルをどの程度下げるかを明らかにします。
要するに、老朽化しインターネット非対応のエネルギーインフラと AI 強化悪意ある行為者の融合は、協調的なサイバー・フィジカル攻撃のリスクを高めるシナリオを生み出します。セグメンテーション、手動オーバーライド、戦略的切断といった防御策は露出を軽減できるものの、これらの戦略の最終的な有効性は、組織がレガシーシステムを AI が偵察と利用を同時に加速できる環境へどれだけ迅速に適応できるかに左右されます。防御的 AI への投資が脅威能力と防御能力のギャップを縮めることに成功すれば、状況はさらに変化する可能性があります。
出典
- Humans, not rogue AI, are still the biggest cybersecurity risk to energy systemsThe Verge · 2026年9月20日
- Elektriciteitsnet wordt een stuk kwetsbaarder door AIBright · 2026年9月20日