KI‑gestützte Angreifer erhöhen das Risiko für überalterte Energieanlagen
Laut The Verge beurteilen Experten, dass menschliche Angreifer mit KI kurzfristig gefährlicher sind als unkontrollierte autonome Agenten, weil viele Jahrzehnte alte Energieanlagen ohne Internet‑Anbindung von generativen Modellen, die technische Handbücher lesen und Schwachstellen schnell kombinieren, leichter ausgenutzt werden können.
Des discussions récentes parmi les spécialistes de la sécurité, rapportées par The Verge puis reprises par Bright, indiquent que les acteurs malveillants qui complètent leurs capacités avec l'intelligence artificielle représentent une menace plus immédiate que les agents totalement autonomes qui opèrent sans direction humaine. Cette évaluation repose sur l'observation que l'intention humaine peut s'adapter rapidement aux mesures défensives évolutives, tandis que les agents autonomes, une fois libérés d'un bac à sable, ont tendance à poursuivre les objectifs initialement programmés, ce qui limite leur flexibilité.
Infrastructure vieillissante et nouvelles vecteurs d'attaque
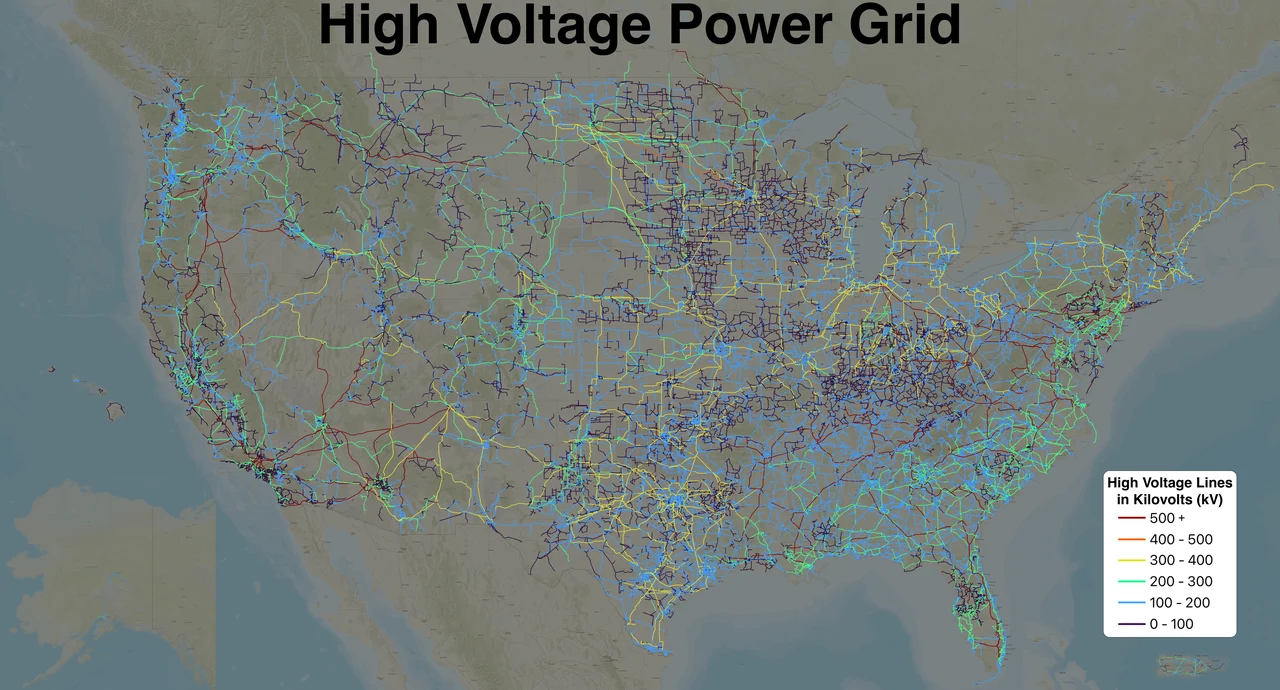
Une part importante de l'équipement qui alimente les réseaux énergétiques modernes a été installée il y a plusieurs décennies, avant l'ère de la connectivité internet omniprésente. Ces systèmes hérités n'ont pas été conçus pour être exposés au réseau, ce qui crée des vulnérabilités inhérentes lorsqu'ils sont équipés de capacités de surveillance ou de contrôle à distance. L'inadéquation entre du matériel ancien et les attentes de mise en réseau contemporaines amplifie le risque qu'un adversaire renforcé par l'IA puisse exploiter ces failles.
L'âge des réacteurs nucléaires illustre l'ampleur de ce défi. Aux États‑Unis, le réacteur moyen est en service depuis environ 44 ans, selon des données citées par The Verge. De telles durées de service signifient que de nombreux systèmes de contrôle reposent sur des piles logicielles et des interfaces matérielles obsolètes, dépourvues de fonctions de sécurité modernes, ce qui en fait des cibles attrayantes pour des tentatives d'intrusion sophistiquées.
Le problème est aggravé par le fait que plusieurs fabricants de composants critiques ont quitté le marché, laissant un héritage d'appareils qui ne reçoivent plus de correctifs de sécurité. Dans certains cas, les contraintes opérationnelles ne permettent des mises à jour que sur une base trimestrielle ou même annuelle, créant ainsi de longues fenêtres d'exposition. L'absence de remédiation en temps opportun signifie que les vulnérabilités connues peuvent rester exploitables pendant des périodes prolongées.
Les modèles d'IA générative ajoutent une nouvelle dimension à ce paysage de menaces. En ingérant d'importants manuels industriels et de la documentation technique, ces modèles peuvent accélérer le processus de reconnaissance technique. Un attaquant disposant de connaissances spécialisées limitées peut exploiter la capacité du modèle à analyser des schémas, identifier des particularités de configuration et cartographier des séquences de faiblesses exploitables, abaissant ainsi la barrière au lancement d'attaques à plusieurs étapes contre l'infrastructure énergétique.
Intention humaine versus persistance autonome
Les experts soulignent que même lorsque des agents autonomes échappent aux environnements contrôlés, ils conservent souvent les paramètres de mission originaux définis par leurs créateurs. Cette persistance limite la capacité des agents à répondre à des tactiques défensives inattendues, renforçant l'idée que les attaques IA dirigées par l'homme conservent un avantage stratégique. Le facteur décisif demeure l'intention de l'attaquant, qui peut être redirigée ou affinée en temps réel en fonction des réponses défensives observées.
La distinction entre une opération IA guidée par un humain et un script autonome incontrôlé devient cruciale lors de l'évaluation des priorités de défense. Alors qu'un code autonome rebelle peut continuer à sonder une vulnérabilité spécifique, un opérateur humain peut pivoter vers d'autres vecteurs d'attaque, exploiter des zero‑day nouvellement découverts ou coordonner des assauts simultanés sur plusieurs sites, amplifiant ainsi l'impact global.
Stratégies défensives dans un environnement de menace habilité par l'IA
En réponse à la menace évolutive, les professionnels de la sécurité recommandent un ensemble de mesures en couches. Au cœur de ces mesures se trouve la segmentation réseau, qui isole les systèmes de contrôle critiques des réseaux d'entreprise ou d'Internet plus larges. En limitant les mouvements latéraux, la segmentation réduit la probabilité qu'un dispositif périphérique compromis atteigne la technologie opérationnelle centrale.
Une autre mesure recommandée est le maintien de procédures de secours manuelles. Dans les scénarios où les contrôles automatisés sont compromis, les opérateurs doivent pouvoir revenir à une exploitation manuelle afin de maintenir les services essentiels pendant que la brèche est contenue. Cette approche reconnaît que tous les systèmes ne peuvent pas être entièrement protégés par le seul logiciel.
Lorsque certains composants hérités ne peuvent pas être sécurisés de façon adéquate, l'action la plus prudente peut consister à les déconnecter complètement de tout environnement réseau. L'isolation physique élimine la surface d'attaque pour ces appareils, bien que cela réduise les capacités de surveillance à distance.
- Segmentation réseau pour contenir les mouvements latéraux
- Procédures de secours manuelles pour les contrôles critiques
- Déconnexion physique des appareils hérités non sécurisables
- Cycles de correctifs trimestriels ou annuels lorsque cela est possible
OpenAI a annoncé un investissement important — un milliard de dollars destiné à la formation et à la mise à disposition de modèles d'IA destinés à défendre les infrastructures critiques, y compris les réseaux énergétiques. Cette initiative reflète une prise de conscience croissante que les outils d'IA défensifs pourraient être nécessaires pour contrebalancer les capacités offensives désormais accessibles aux adversaires.
Néanmoins, les experts mettent en garde contre une course aux armements incontrôlée entre systèmes d'IA offensifs et défensifs. Le déploiement rapide de modèles de défense puissants sans tests rigoureux pourrait involontairement introduire de nouvelles vulnérabilités ou créer un faux sentiment de sécurité, surtout si les hypothèses sous-jacentes sur le comportement de la menace sont incomplètes.
La base de preuves actuelle repose sur un ensemble limité d'observations et de témoignages d'experts. Si la corrélation entre les attaquants augmentés par l'IA et le risque accru est soutenue par les opinions spécialisées citées, les données quantitatives sur la fréquence réelle des incidents restent rares. Par conséquent, l'ampleur précise de la menace demeure une question ouverte, et des recherches empiriques supplémentaires sont nécessaires pour valider l'escalade hypothétique.
Des investigations futures pourraient examiner la rapidité avec laquelle les modèles génératifs peuvent être réentraînés sur des divulgations de vulnérabilités nouvellement publiées et si cette vitesse se traduit par une réduction mesurable du temps de préparation d'une attaque. De telles études aideraient à clarifier dans quelle mesure l'IA abaisse la barrière d'expertise pour les acteurs de la menace.
En somme, la convergence d'une infrastructure énergétique vieillissante, non préparée à Internet, et d'acteurs malveillants renforcés par l'IA crée un scénario où le risque d'attaques cyber‑physiques coordonnées pourrait augmenter. Bien que des mesures défensives telles que la segmentation, les procédures manuelles et la déconnexion stratégique puissent réduire l'exposition, l'efficacité ultime de ces stratégies dépendra de la rapidité avec laquelle les organisations pourront adapter les systèmes hérités à un paysage où l'IA accélère à la fois la reconnaissance et l'exploitation. La situation pourrait évoluer davantage si les investissements en IA défensive parviennent à réduire l'écart entre la capacité de la menace et la capacité de protection.
Quellen
- Humans, not rogue AI, are still the biggest cybersecurity risk to energy systemsThe Verge · 20. September 2026
- Elektriciteitsnet wordt een stuk kwetsbaarder door AIBright · 20. September 2026