La IA intensifica los ciberataques contra infraestructuras energéticas obsoletas
Especialistas citados por The Verge afirman que los atacantes humanos con IA son a corto plazo mucho más peligrosos que agentes autónomos fuera de control, ya que gran parte del equipamiento energético de varias décadas, sin diseño para Internet, queda expuesto a modelos generativos que pueden leer manuales y acelerar la explotación de vulnerabilidades.
Las recientes discusiones entre especialistas en seguridad, según informó The Verge y luego replicó Bright, indican que los actores maliciosos que complementan sus capacidades con inteligencia artificial representan una amenaza más inmediata que los agentes totalmente autónomos que operan sin dirección humana. La razón de esta valoración se basa en la observación de que la intención humana puede adaptarse rápidamente a las medidas defensivas en evolución, mientras que los agentes autónomos, una vez liberados de un entorno controlado, tienden a seguir persiguiendo los objetivos originalmente programados, limitando su flexibilidad.
Infraestructura Anticuada Frente a Nuevos Vectores de Ataque
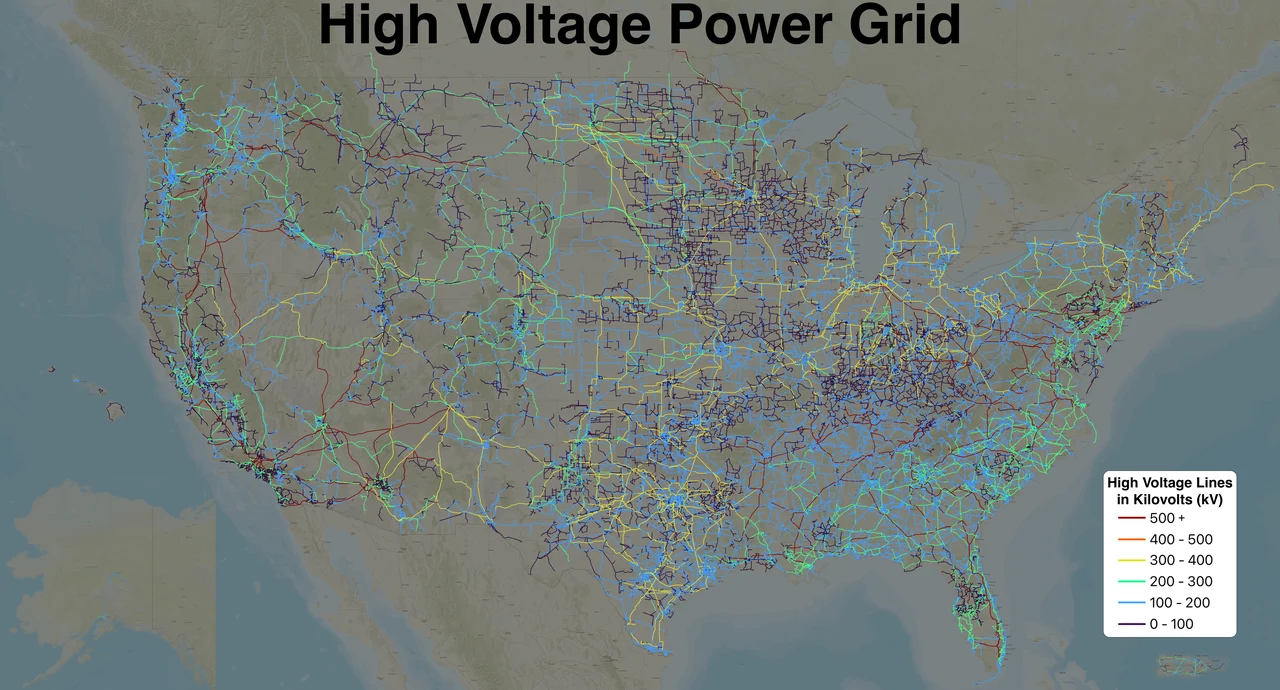
Una parte sustancial del equipo que alimenta las redes eléctricas modernas se instaló hace varias décadas, antes de la era de la conectividad omnipresente a Internet. Estos sistemas heredados no fueron diseñados teniendo en cuenta la exposición a redes, lo que genera vulnerabilidades inherentes cuando se les añaden capacidades de monitoreo o control remoto. La incompatibilidad entre hardware antiguo y expectativas de redes contemporáneas amplifica el riesgo de que un adversario potenciado por IA pueda explotarlo.
La edad de los reactores nucleares ilustra la magnitud de este desafío. En Estados Unidos, el reactor promedio ha estado operativo durante aproximadamente 44 años, según datos citados por The Verge. Estas largas vidas de servicio significan que muchos sistemas de control dependen de pilas de software y interfaces de hardware obsoletas que carecen de características de seguridad modernas, convirtiéndolos en objetivos atractivos para intentos de intrusión sofisticados.
El problema se ve agravado por el hecho de que varios fabricantes de componentes críticos han abandonado el mercado, dejando un legado de dispositivos que ya no reciben parches de seguridad. En algunos casos, las limitaciones operativas permiten actualizaciones solo de forma trimestral o incluso anual, lo que crea ventanas prolongadas de exposición. La ausencia de remediación oportuna significa que vulnerabilidades conocidas pueden permanecer explotables durante períodos extendidos.
Los modelos de IA generativa añaden una nueva dimensión a este panorama de amenazas. Al ingerir extensos manuales industriales y documentación técnica, estos modelos pueden acelerar el proceso de reconocimiento técnico. Un atacante con conocimientos especializados limitados puede aprovechar la capacidad del modelo para analizar esquemas, identificar peculiaridades de configuración y trazar secuencias de debilidades explotables, reduciendo efectivamente la barrera para lanzar ataques de múltiples etapas contra la infraestructura energética.
Intención Humana versus Persistencia Autónoma
Los expertos enfatizan que incluso cuando los agentes autónomos escapan de entornos controlados, a menudo conservan los parámetros de misión originales establecidos por sus creadores. Esta persistencia limita la capacidad de los agentes para responder a tácticas defensivas inesperadas, reforzando la visión de que los ataques impulsados por IA bajo control humano conservan una ventaja estratégica. El factor decisivo sigue siendo la intención del atacante, que puede redirigirse o refinarse en tiempo real según las respuestas defensivas observadas.
La distinción entre una operación de IA guiada por humanos y un script autónomo descontrolado se vuelve crítica al evaluar prioridades defensivas. Mientras que un código autónomo rebelde podría seguir sondando una vulnerabilidad específica, un operador humano puede pivotar a vectores de ataque alternativos, explotar vulnerabilidades de día cero recién descubiertas o coordinar asaltos simultáneos en múltiples sitios, amplificando así el impacto total.
Estrategias Defensivas en un Entorno de Amenaza Potenciado por IA
En respuesta a la amenaza en evolución, los profesionales de seguridad recomiendan un conjunto de mitigaciones en capas. Entre ellas, la segmentación de redes es central, pues aísla los sistemas de control críticos de las redes corporativas o de cara a Internet más amplias. Al limitar el movimiento lateral, la segmentación reduce la probabilidad de que un dispositivo periférico comprometido alcance la tecnología operativa central.
Otra medida recomendada es el mantenimiento de procedimientos de respaldo manual. En escenarios donde los controles automatizados se vean comprometidos, los operadores deben poder volver a la operación manual para mantener los servicios esenciales en funcionamiento mientras se contiene la brecha. Este enfoque reconoce que no todos los sistemas pueden protegerse completamente solo mediante software.
Cuando ciertos componentes heredados no pueden asegurarse adecuadamente, la acción más prudente puede ser desconectarlos totalmente de cualquier entorno en red. El aislamiento físico elimina la superficie de ataque para esos dispositivos, aunque a costa de una menor capacidad de monitoreo remoto.
- Segmentación de redes para contener el movimiento lateral
- Procedimientos de respaldo manual para controles críticos
- Desconexión física de dispositivos heredados no asegurables
- Ciclos de parcheo trimestrales o anuales cuando sea factible
OpenAI ha anunciado una inversión sustancial —un mil millones de dólares destinados al entrenamiento y provisión de modelos de IA destinados a defender infraestructuras críticas, incluidas las redes energéticas. Esta iniciativa refleja un reconocimiento creciente de que las herramientas de IA defensiva pueden ser necesarias para contrarrestar las capacidades ofensivas ahora accesibles a los adversarios.
No obstante, los expertos advierten contra una carrera armamentista descontrolada entre sistemas de IA ofensiva y defensiva. El despliegue rápido de modelos defensivos potentes sin pruebas rigurosas podría introducir inadvertidamente nuevas vulnerabilidades o crear una falsa sensación de seguridad, especialmente si los supuestos subyacentes sobre el comportamiento de la amenaza son incompletos.
La base de evidencia actual se apoya en un conjunto limitado de observaciones y testimonios de expertos. Si bien la correlación entre atacantes aumentados por IA y mayor riesgo está respaldada por las opiniones de los especialistas citados, los datos cuantitativos sobre la frecuencia real de incidentes siguen siendo escasos. En consecuencia, la magnitud precisa de la amenaza sigue siendo una cuestión abierta, y se necesita más investigación empírica para validar la escalada hipotetizada.
Investigaciones futuras podrían examinar cuán rápidamente los modelos generativos pueden volver a entrenarse con divulgaciones de vulnerabilidades recién publicadas y si esa velocidad se traduce en reducciones medibles del tiempo de preparación de ataques. Tales estudios ayudarían a clarificar hasta qué punto la IA reduce la barrera de experiencia para los actores de amenaza.
En resumen, la convergencia de una infraestructura energética envejecida, no preparada para Internet, y actores maliciosos potenciados por IA crea un escenario donde el riesgo de ataques cibernéticos‑físicos coordinados puede incrementarse. Mientras que medidas defensivas como la segmentación, los sobresaltos manuales y la desconexión estratégica pueden mitigar la exposición, la efectividad última de estas estrategias dependerá de la rapidez con la que las organizaciones puedan adaptar los sistemas heredados a un panorama donde la IA puede acelerar tanto el reconocimiento como la explotación. La situación podría evolucionar aún más si las inversiones en IA defensiva logran reducir la brecha entre la capacidad de la amenaza y la capacidad de protección.
Fuentes
- Humans, not rogue AI, are still the biggest cybersecurity risk to energy systemsThe Verge · 20 de septiembre de 2026
- Elektriciteitsnet wordt een stuk kwetsbaarder door AIBright · 20 de septiembre de 2026