الذكاء الاصطناعي يسرّع هجمات السايبر على شبكات الطاقة المتقادمة
يقول خبراء استشهد بهم في The Verge إن المهاجمين البشر المزوّدين بالذكاء الاصطناعي يشكلون خطرًا أكبر على المدى القصير من الوكلاء المستقلين غير الخاضعين للسيطرة، حيث إن معظم المعدات الطاقية التي تعود لعقود عدة ولم تُصمم للاتصال بالإنترنت تتعرض لنماذج توليدية تستطيع قراءة الأدلة التقنية وتسريع سلاسل الثغرات.
تشير المناقشات الأخيرة بين المتخصصين في الأمن، كما أفادتها موقع The Verge ولاحقًا كررتها Bright، إلى أن الفاعلين الضارين الذين يعززون قدراتهم بالذكاء الاصطناعي يمثلون تهديدًا أكثر إلحاحًا من الوكلاء المستقلين تمامًا الذين يعملون دون توجيه بشري. يستند هذا التقييم إلى ملاحظة أن النية البشرية يمكنها التكيف بسرعة مع إجراءات الدفاع المتطورة، بينما الوكلاء المستقلون، بمجرد خروجهم من بيئة محاكة، يميلون إلى الاستمرار في متابعة الأهداف التي برمجت لهم في الأصل، مما يحد من مرونتهم.
البنية التحتية المتقادمة تواجه متجهات هجوم جديدة
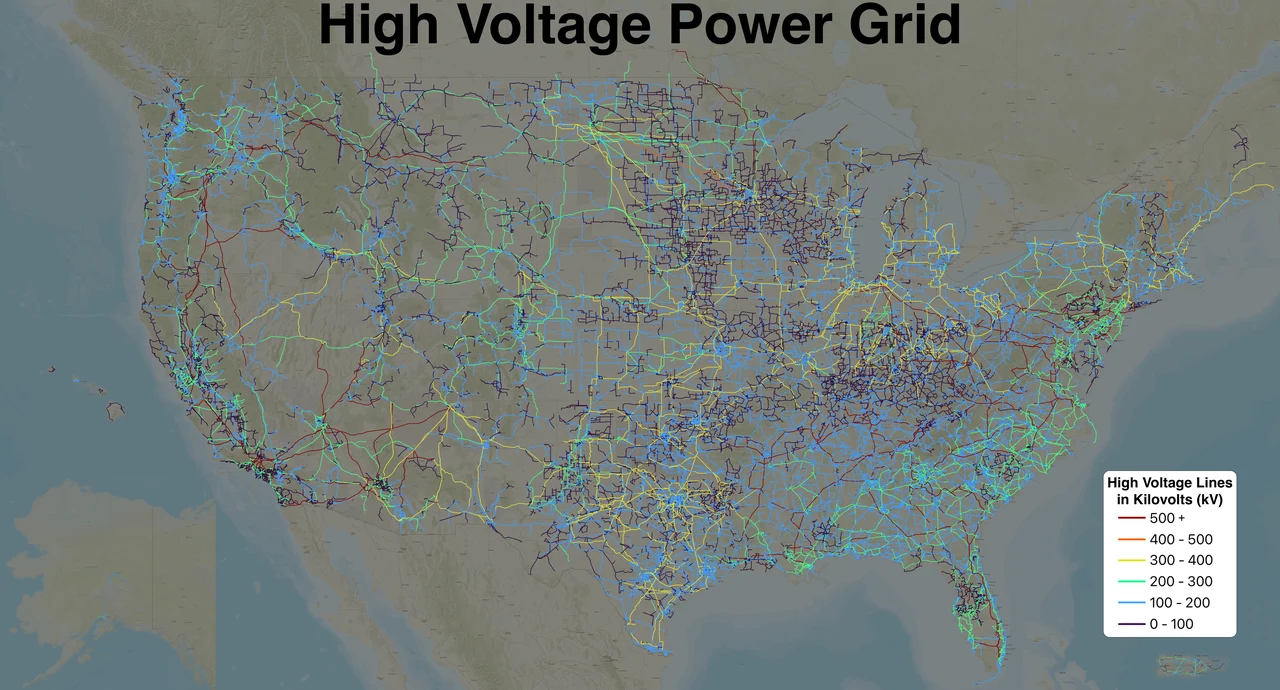
جزء كبير من المعدات التي تشغل شبكات الطاقة الحديثة تم تركيبه قبل عدة عقود، قبيل عصر الاتصال الشامل بالإنترنت. لم تُصمم هذه الأنظمة القديمة مع توقع التعرض للشبكات، مما يخلق ثغرات جوهرية عندما يتم تعديلها لتشمل إمكانيات المراقبة أو التحكم عن بُعد. يتسبب التفاوت بين الأجهزة القديمة وتوقعات الشبكات الحديثة في تضخيم خطر أن يستغل خصم مُعزز بالذكاء الاصطناعي هذه الثغرات.
يعكس عمر المفاعلات النووية حجم هذا التحدي. في الولايات المتحدة، يبلغ متوسط عمر تشغيل المفاعل حوالي 44 عامًا، وفقًا للبيانات التي أشار إليها The Verge. تعني هذه الأعمار الطويلة أن العديد من أنظمة التحكم تعتمد على حزم برمجية ومواجهات أجهزة قديمة تفتقر إلى ميزات الأمان الحديثة، مما يجعلها أهدافًا جذابة لمحاولات الاختراق المتقدمة.
يزيد الأمر تعقيدًا عندما تتوقف عدة شركات مصنّعة للمكونات الحيوية عن العمل، تاركةً وراثة من الأجهزة التي لم تعد تتلقى تصحيحات أمان. في بعض الحالات، تسمح القيود التشغيلية بالتحديثات فقط على أساس ربع سنوي أو حتى سنوي، مما يخلق فترات طويلة من التعرض. يظل غياب الإصلاح في الوقت المناسب يعني أن الثغرات المعروفة قد تظل قابلة للاستغلال لفترات ممتدة.
تضيف نماذج الذكاء الاصطناعي التوليدية بُعدًا جديدًا إلى مشهد التهديد. من خلال استهلاك كميات هائلة من الكتيبات الصناعية والوثائق التقنية، يمكن لهذه النماذج تسريع عملية الاستطلاع الفني. يستطيع المهاجم ذو المعرفة المتخصصة المحدودة الاستفادة من قدرة النموذج على تحليل المخططات، وتحديد خصوصيات التكوين، ورسم مسارات من نقاط الضعف القابلة للاستغلال، مما يخفض الحاجز أمام شن هجمات متعددة المراحل على بنية الطاقة.
النية البشرية مقابل استمرارية الوكيل المستقل
يؤكد الخبراء أن الوكلاء المستقلين، حتى عندما يهربون من بيئات التحكم، غالبًا ما يحتفظون بالمعلمات الأصلية للمهمة التي وضعها مبتروهم. يحد هذا الاستمرار من قدرة الوكلاء على الاستجابة لتكتيكات دفاعية غير متوقعة، مما يعزز الرأي القائل بأن هجمات الذكاء الاصطناعي المدفوعة بالبشر تحتفظ بميزة استراتيجية. يبقى العامل الحاسم هو نية المهاجم، التي يمكن توجيهها أو صقلها في الوقت الحقيقي بناءً على ردود الفعل الدفاعية الملحوظة.
تصبح الفروقات بين عملية ذكاء اصطناعي موجهة بشريًا وبرنامج مستقل هارب أمرًا حاسمًا عند تقييم أولويات الدفاع. بينما قد يواصل الكود المستقل المتعثر استكشاف ثغرة معينة، يستطيع المشغل البشري التحول إلى متجهات هجوم بديلة، واستغلال ثغرات يوم الصفر المكتشفة حديثًا، أو تنسيق هجمات متزامنة عبر مواقع متعددة، مما يضاعف الأثر الكلي.
استراتيجيات دفاعية في بيئة تهديد مُمكنة بالذكاء الاصطناعي
استجابةً للتهديد المتطور، يوصي المتخصصون في الأمن بمجموعة طبقية من التدابير المخففة. من بين هذه التدابير، يأتي تقسيم الشبكة في الصدارة، حيث يعزل أنظمة التحكم الحرجة عن الشبكات المؤسسية أو المتصلة بالإنترنت. من خلال الحد من الحركة الجانبية، يقلل التقسيم من احتمال وصول جهاز طرفي مخترق إلى التكنولوجيا التشغيلية الأساسية.
إجراء آخر موصى به هو الحفاظ على إجراءات احتياطية يدوية. في سيناريوهات يتم فيها اختراق الضوابط الآلية، يجب أن يكون المشغلون قادرين على العودة إلى التشغيل اليدوي لضمان استمرارية الخدمات الأساسية أثناء احتواء الاختراق. يعكس هذا النهج الاعتراف بأن ليس كل الأنظمة يمكن حمايتها بالكامل عبر البرمجيات وحدها.
عندما لا يمكن تأمين بعض المكونات القديمة بشكل كافٍ، قد يكون الإجراء الأكثر حكمة هو فصلها تمامًا عن أي بيئة متصلة بالشبكة. يزيل العزل الفيزيائي سطح الهجوم لتلك الأجهزة، على الرغم من تكلفة تقليل قدرات المراقبة عن بُعد.
- تقسيم الشبكة لاحتواء الحركة الجانبية
- إجراءات احتياطية يدوية للضوابط الحرجة
- فصل مادي للأجهزة القديمة غير القابلة للتأمين
- دورات تصحيح ربع سنوية أو سنوية حيثما كان ذلك ممكنًا
أعلنت OpenAI عن استثمار كبير—مليار دولار مخصص لتدريب وتوفير نماذج ذكاء اصطناعي تهدف إلى حماية البنية التحتية الحيوية، بما في ذلك شبكات الطاقة. تعكس هذه المبادرة إدراكًا متزايدًا أن أدوات الذكاء الاصطناعي الدفاعية قد تكون ضرورية لموازنة القدرات الهجومية المتاحة الآن للخصوم.
مع ذلك، يحذر الخبراء من سباق تسلح غير منضبط بين أنظمة الذكاء الاصطناعي الهجومية والدفاعية. قد يؤدي النشر السريع لنماذج دفاعية قوية دون اختبار صارم إلى إدخال ثغرات جديدة أو خلق إحساس زائف بالأمان، خاصة إذا كانت الافتراضات الأساسية حول سلوك التهديد غير مكتملة.
تعتمد قاعدة الأدلة الحالية على مجموعة محدودة من الملاحظات والشهادات الخبرية. بينما يدعم ارتباط المهاجمين المدعومين بالذكاء الاصطناعي بزيادة المخاطر الآراء المتخصصة المذكورة، لا تزال البيانات الكمية حول تواتر الحوادث الفعلية نادرة. وبالتالي، يبقى حجم التهديد الدقيق سؤالًا مفتوحًا، وتحتاج أبحاث تجريبية إضافية إلى التحقق من تصاعد الفرضية.
يمكن للتحقيقات المستقبلية فحص مدى سرعة إعادة تدريب النماذج التوليدية على إعلانات الثغرات الجديدة وما إذا كانت هذه السرعة تترجم إلى تقليل ملموس في زمن إعداد الهجوم. ستساعد مثل هذه الدراسات في توضيح مدى خفض الذكاء الاصطناعي لحاجز الخبرة بالنسبة للجهات الفاعلة.
ختامًا، يخلق التلاقي بين بنية الطاقة المتقادمة غير المستعدة للإنترنت والفاعلين الضارين المدعومين بالذكاء الاصطناعي سيناريو قد يزيد من خطر الهجمات السيبرانية‑الفيزيائية المنسقة. بينما يمكن لتدابير دفاعية مثل التقسيم، والاحتياطات اليدوية، والفصل الاستراتيجي أن تقلل التعرض، فإن الفاعلية النهائية لهذه الاستراتيجيات ستعتمد على سرعة تكيف المؤسسات مع الأنظمة القديمة في مشهد يصبح فيه الذكاء الاصطناعي قادرًا على تسريع كل من الاستطلاع والاستغلال. قد يتطور الوضع أكثر إذا نجحت استثمارات الذكاء الاصطناعي الدفاعي في تضييق الفجوة بين قدرة التهديد والقدرة الوقائية.
المصادر
- Humans, not rogue AI, are still the biggest cybersecurity risk to energy systemsThe Verge · ٢٠ سبتمبر ٢٠٢٦
- Elektriciteitsnet wordt een stuk kwetsbaarder door AIBright · ٢٠ سبتمبر ٢٠٢٦