Grok Build 分享連結暴露數千個企業應用,含 SpaceXSI 內部資料
據 Ars Technica 報導,資安公司 Claroc 指出,Grok Build 的連結可被列舉,超過 3.5 萬個公開應用外洩,其中包括 SpaceXSI 自家的機密文件。
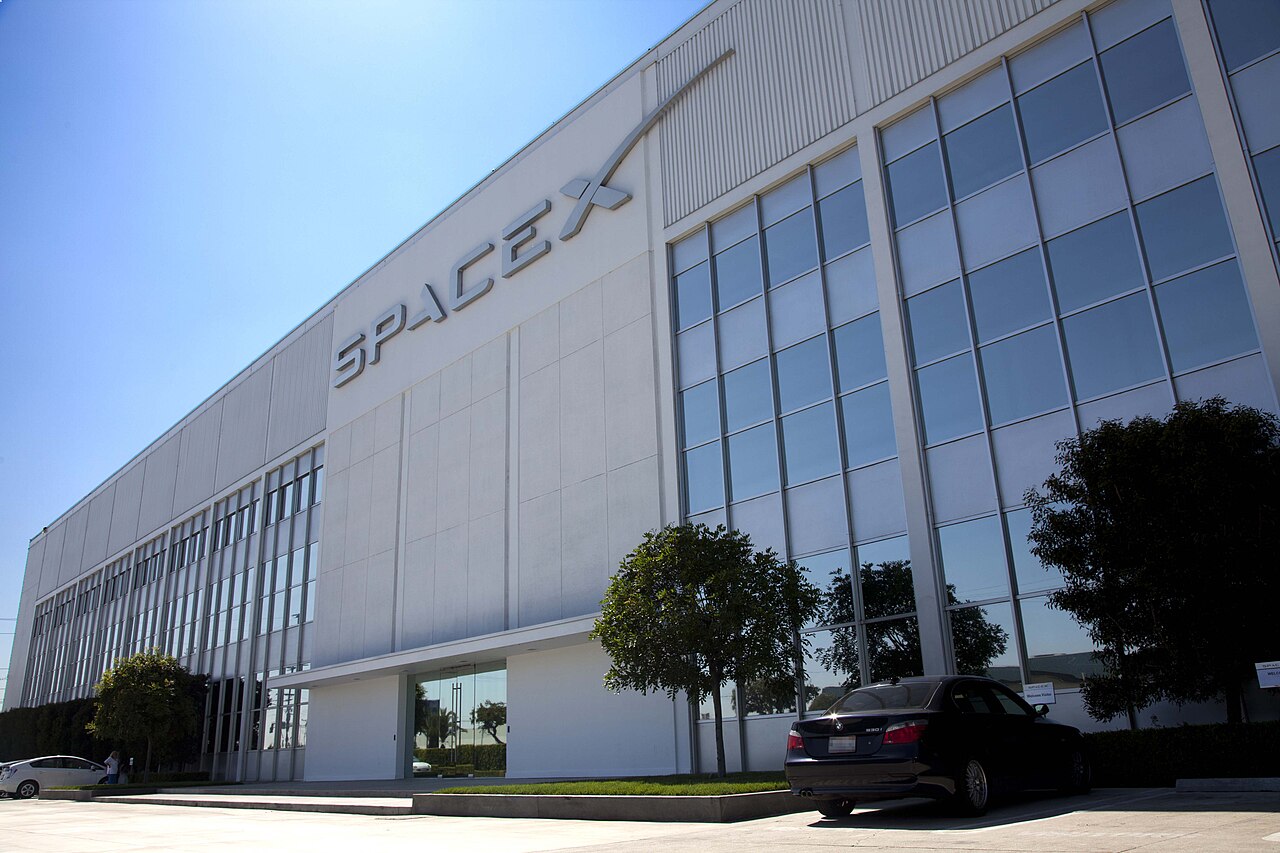
SpaceXSI(SpaceX 與 xAI 合併後的名稱)旗下的「氛圍編程」智慧代理 Grok Build,正在洩漏數千名使用者的資料,其中也包括銷售該產品的公司自己的資料。據 Ars Technica 轉述資安公司 Claroc 的研究,洩漏源於使用者分享自己所建應用的連結。Claroc 在週日通知了 SpaceXSI,Ars Technica 的報導發布於 2026 年 11 月 10 日。
Claroc 發現了什麼
據 Claroc 說明,暴露的資料包括內部商業計畫、廣告提案、體檢結果、船員檢查清單,以及附有身分編號的員工名單。該公司表示,SpaceXSI 自己建置的 24 個應用同樣處於公開狀態,其中有一份標示為機密的企業銷售團隊新成員到職計畫、一張涵蓋 594 個客戶帳戶的銷售區域地圖、銷售工具的內部位址以及廣告提案。Claroc 在文章中寫道:「我們感到震驚。」
Ars Technica 列出了幾個歸於 Claroc 發現的例子:
- 秘魯一家營造公司:一個職業健康儀表板,含 3784 名工人的體檢紀錄;
- 特斯拉:一份服務中心績效表,列出 22 名技術人員的姓名、生產力和獎金狀態;
- 一家美國海軍承包商:一份 108 人的名單;
- 一家醫療公司:醫院員工應用,依姓名與編號列出約 3565 名員工;
- 一家美國住宅營造公司:一份通話清單,含約 583 名潛在購屋者及其預算與融資備註;
- 一家汽車運輸公司:一個報價台,含約 4000 筆運輸訂單、價格與利潤率。
Claroc 表示正在通知相關企業。該公司把發現告知一家豪華郵輪公司的資安長後,對方立即動員整個資安團隊,據 Claroc 稱正設法控制暴露範圍。
連結為何能被列舉
每個 Grok Build 連結都以兩個或更多隨機產生的單字開頭,後面是 grok.me 網域。這種做法稱為以能力為基礎的存取控制,想法是:知道確切位址就足以取得存取權限,而位址太長,無法猜出。Ars Technica 解釋說,由三個單字組成的詞組約有 38 位元熵,相當於數十億種組合。
報導指出,缺陷在於隨機部分的位置。在 Grok Build 中,它位於網域左側,也就是主機名稱裡。被動 DNS 服務會把伺服器查詢過的每個名稱記錄到可檢索的資料庫中,因此可以列出這些位址。相較之下,Google Docs 的連結把秘密放在路徑中,也就是網域右側,DNS 看不到。Claroc 的技術長 Asaf Aprozper 表示,被動 DNS 檢索傳回 43,601 個以 grok.me 結尾的位址,其中超過 35,000 個(近 95%)可直接開啟應用及其全部資料。
預設設定有爭議,其他平台也有風險
SpaceXSI 近期收購的程式開發服務 Cursor 的一名代表對 Ars Technica 表示,Grok Build 應用「預設為私有」,除非建立者選擇分享,否則不會公開。Aprozper 在過去一週的測試與此矛盾:預設情況下連結設為「任何擁有連結的人」,使用者必須改為「受邀使用者」或「僅自己」。該代表沒有回答後續問題,其中包括 Ars Technica 寄出郵件後為何撤下這些連結。
SpaceXSI 在收到該郵件後數小時內開始撤下這 24 個內部應用,報導發布時它們均顯示「找不到應用」。當時其餘大部分資料仍可存取。Claroc 補充說,Lovable、Bolt 和 Replit 同樣為每個應用分配獨立網址,因此相同的 DNS 紀錄也會暴露它們,但該公司表示在 Grok 上發現的敏感企業資料遠多於其他平台。Ars Technica 指出,Claude 已發布的 artifact、ChatGPT 的共享對話和 Gemini 都把秘密放在路徑中。文章還提到,Meta 的 Muse 智慧代理最近在發現類似洩漏後暫停了連結分享功能。
7 月的前例
這並非該工具第一次出現隱私問題。據 The Next Web 報導,以 cereblab 為名的研究者在 7 月 12 日發表分析,顯示 Grok Build 命令列工具 0.2.93 版本會把開發者受追蹤的整個程式碼儲存庫,連同 Git 歷史和其中提交的金鑰,打包後傳送到雲端儲存桶。分析稱,上傳量約為任務實際所需的 27,800 倍。伊隆·馬斯克確認了上傳,並表示 SpaceXAI 將刪除先前所有 Grok Build 使用者資料。The Next Web 補充說,目前沒有獨立稽核確認刪除已完成。
這對企業意味著什麼
對於允許員工用 AI 智慧代理自建內部工具的台灣企業來說,教訓很實際:幾分鐘產生的應用可能預設公開,而沒有人察覺。採用此類工具之前,應檢查預設的分享設定,詢問連結能否被外部列舉,並把員工名單、價格表、客戶檔案等機密資料排除在原型之外。正如這兩起事件所示,供應商關於隱私的說法需要查證,並應指定專人定期檢查哪些應用被分享給了誰。一旦懷疑員工或健康資料外洩,應儘快通知負責資料保護的人員。
資料來源
- Grok Build coding agent leaks oodles of confidential info, some belonging to SpaceXSIArs Technica · 2026年11月10日
- Grok Build was uploading entire Git repositories to xAI's cloud, including committed secretsThe Next Web · 2026年7月13日