Google Home 推出早期存取 MCP 伺服器,支援第三方 AI 代理
2026 年 9 月 17 日,Google 為 Google Home 生態系統開放 Model Context Protocol(MCP)伺服器早期存取,允許 ChatGPT、Claude、Hermes 與 OpenClaw 等第三方 AI 代理在取得使用者同意後控制智慧家庭裝置。
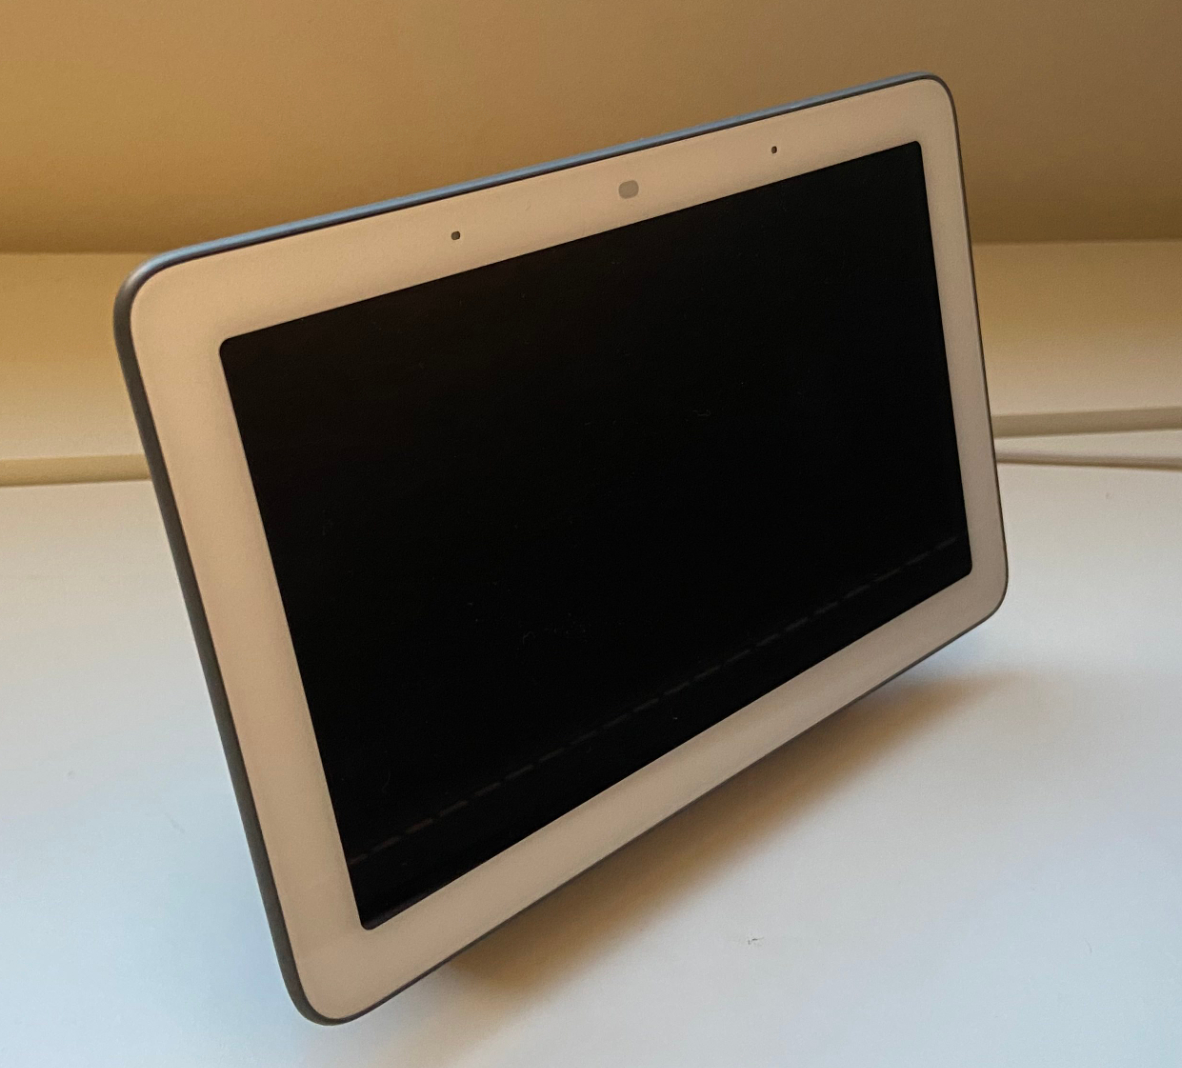
Google 於 2026 年 9 月 17 日宣布,已為 Google Home 生態系統開放 Model Context Protocol(MCP)伺服器的預覽版,此預覽僅限開發者與特定合作夥伴使用,目的是讓外部 AI 代理能與 Google 管理的智慧家庭硬體互動。
MCP 伺服器充當翻譯層,接收來自 AI 代理的高階自然語言意圖,並將其轉換為 Google Home 裝置控制 API 所需的具體呼叫。伺服器本身不會將每個裝置變成自主代理,只是轉發已取得使用者授權的指令。
支援的第三方代理
在早期存取計畫中,Google 列出四種已可連接 MCP 伺服器的代理:OpenAI 的 ChatGPT、Anthropic 的 Claude、歐洲研究社群開發的 Hermes 模型,以及開源平台 OpenClaw。每種代理在讀取或操作任何裝置前,都必須先獲得屋主的明確同意。
透過這些代理,使用者可以以自然語言發出指令,例如「把客廳燈光調到 50%」或「把恆溫器設定為 22°C」,甚至「顯示前門的攝影機畫面」。若使用者授予讀取權限,代理亦能查詢歷史事件,例如「後院的燈上次是什麼時候開的?」
MCP 伺服器的運作方式
當使用者對第三方代理說話時,代理會將結構化的意圖傳送至 MCP 伺服器。伺服器會根據使用者的權限設定驗證意圖、記錄請求,然後呼叫相應的 Google Home 功能,如燈光控制、恆溫器調整或攝影機串流,最後將回應回傳給代理,由代理負責呈現給使用者。
因為 MCP 伺服器位於外部 AI 與 Google 裝置層之間,它能執行 Google 不直接向代理公開的政策,包括速率限制、對高風險操作的必須確認,以及產生審計追蹤。
風險面與安全考量
將 MCP 開放給第三方代理會擴大攻擊面。若指令含糊、授權過寬或 AI 模型被入侵,可能導致不期望的實體行動,例如解鎖門或洩漏敏感事件記錄。預覽階段明確說明,功能、整合與保證在正式發佈前可能會變更。
安全研究人員警告,任何允許自然語言控制實體裝置的系統,都必須把唯讀查詢與可寫指令分離,建議將權限限制在每個使用情境的最小需求,並保留詳細日誌以供取證分析。
- 僅授予每個代理必要的權限(例如僅讀事件歷史、僅寫燈光控制)。
- 對影響安全或隱私的操作(如解鎖門、關閉攝影機)要求使用者明確確認。
- 維持所有 AI 發起指令與回應的不可變更日誌。
- 定期審查並撤銷不再需要的代理存取。
上述建議屬於編輯性預防措施;Google 尚未推出自動執行這些措施的內建功能。採用 MCP 預覽的組織需自行實施相應的治理流程。
早期存取計畫亦允許開發者測試邊緣案例,例如處理含糊的語句或衝突的權限組合。收集到的回饋將影響最終 API 設計、錯誤處理機制與使用者體驗指南。
對於使用中文的企業與家庭而言,實際效益在於能更彈性地將既有 AI 助手整合進智慧家庭工作流程。與其為每個裝置撰寫自訂語音技能,使用者只需透過單一 MCP 端點即可安全路由指令,只要遵守建議的權限管理與日誌保存。
總結來說,Google 的 MCP 預覽為第三方 AI 代理提供了一條受控管道,讓它們能以自然語言管理 Google Home 裝置。雖然此舉提升了便利性與生態系整合度,但也帶來必須透過嚴謹的權限管理、完整日誌與使用者確認來解決的新安全挑戰。
資料來源
- La IA ya puede controlar tu hogar: Google abre la puerta a los agentesABC Tecnología · 2026年9月17日
- Google ouvre la porte de sa maison connectée aux agents IANext · 2026年9月18日