Google Home 推出第三方 AI 代理的 MCP 早期访问服务器
2026年9月17日,Google 为 Google Home 开放了 Model Context Protocol(MCP)早期访问服务器,允许包括 ChatGPT、Claude、Hermes 和 OpenClaw 在内的第三方 AI 代理在获得用户同意后控制智能家居设备。
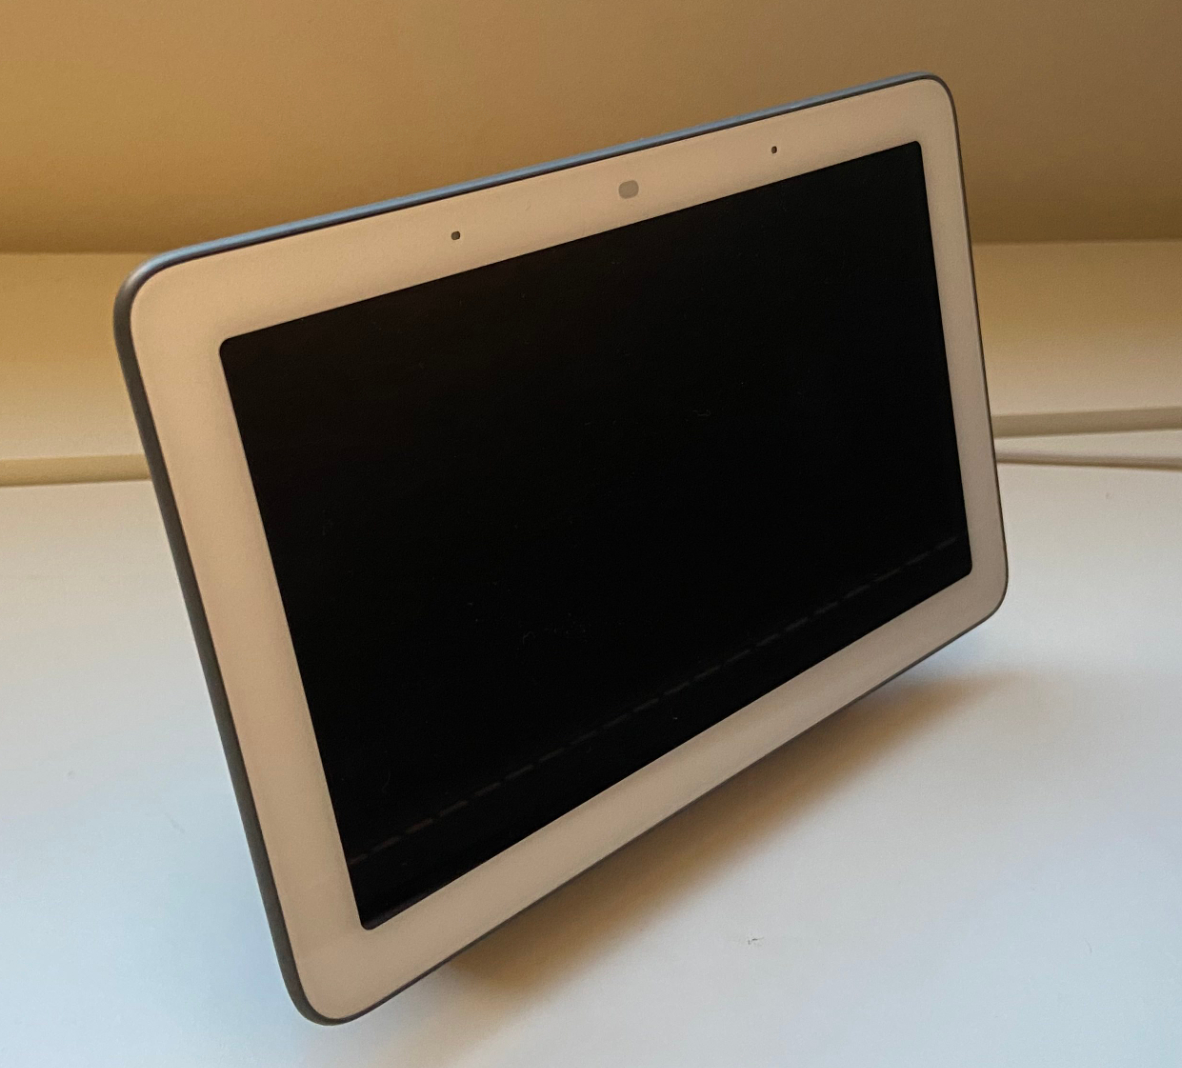
Google 于2026年9月17日宣布,已为 Google Home 生态系统开放 Model Context Protocol(MCP)服务器的预览版。该预览仅面向开发者和精选合作伙伴,旨在让外部 AI 代理能够与 Google 管理的智能家居硬件交互。
MCP 服务器充当翻译层。它接收来自 AI 代理的高级自然语言意图,并将其转换为 Google Home 设备控制 API 所需的具体调用。服务器本身并不将每个设备变成独立的代理,只是转发已获用户授权的指令。
支持的第三方代理
Google 的早期访问计划列出了四款已可连接到 MCP 服务器的代理:OpenAI 的 ChatGPT、Anthropic 的 Claude、欧洲研究社区的 Hermes 模型以及开源平台 OpenClaw。每个代理在读取或操作任何设备前,都必须获得房主的明确许可。
通过这些代理,用户可以使用自然语言发出指令,例如“把客厅灯调到 50%”,或“把温控器设置为 72°F”,再比如“显示前门摄像头的实时画面”。在获得读取权限的前提下,代理还能查询历史事件日志,例如“后院灯上次是什么时候打开的”。
MCP 服务器的工作原理
当用户对第三方代理发声时,代理会将结构化意图发送至 MCP 服务器。服务器根据用户的权限配置验证意图、记录请求,然后调用相应的 Google Home 功能——如灯光控制、温度调节或摄像头流媒体。响应随后返回给代理,由其格式化后呈现给用户。
由于服务器位于外部 AI 与 Google 设备层之间,它能够执行 Google 未直接向代理公开的策略,包括速率限制、对高风险操作的强制确认以及审计日志的生成。
风险面与安全考量
向第三方代理开放 MCP 会扩大攻击面。模糊指令、过宽的权限授予或被攻陷的 AI 模型都可能触发不期望的物理动作——比如解锁门锁——或泄露敏感的事件历史。预览阶段明确指出,功能、集成和保障措施在正式发布前可能会变更。
安全研究人员警告称,任何允许自然语言控制物理设备的系统都必须将只读查询与写入指令分离。他们还建议为每种使用场景仅授予最小必要权限,并保留详细日志以供取证分析。
- 仅授予每个代理必要的权限(例如仅读取事件历史,写入仅用于灯光控制)。
- 对涉及安全或隐私的操作(如解锁门、关闭摄像头)要求用户明确确认。
- 保持所有 AI 发起的指令和响应的不可变日志。
- 定期审查并撤销不再需要的代理访问权限。
这些建议属于编辑性预防措施;Google 尚未推出任何自动强制执行上述规则的内置功能。采用 MCP 预览的组织需自行建立治理流程。
早期访问计划还允许开发者测试边缘案例,例如处理模糊的语句或冲突的权限集合。收集到的反馈将在最终 API 设计、错误处理和用户体验指南中发挥关键作用。
对于使用中文的企业和家庭而言,这意味着可以更灵活地将现有的 AI 助手整合进智能家居工作流。无需为每种设备编写专属语音技能代码,只需通过单一的 MCP 接口安全路由指令,前提是遵循推荐的安全措施。
总之,Google 的 MCP 预览为第三方 AI 代理提供了一条受控渠道,以自然语言管理 Google Home 设备。虽然它提升了便利性并拓宽了生态系统的整合潜力,但也带来了新的安全挑战,需要通过谨慎的权限管理、日志记录和用户确认来加以应对。
信息来源
- La IA ya puede controlar tu hogar: Google abre la puerta a los agentesABC Tecnología · 2026年9月17日
- Google ouvre la porte de sa maison connectée aux agents IANext · 2026年9月18日