无人机厂商Quantum Systems遭网络攻击,德国联邦国防军停飞
德国无人机制造商Quantum Systems遭网络攻击后,联邦国防军据称已停用其无人机。目前已知哪些事实,哪些仍悬而未决。
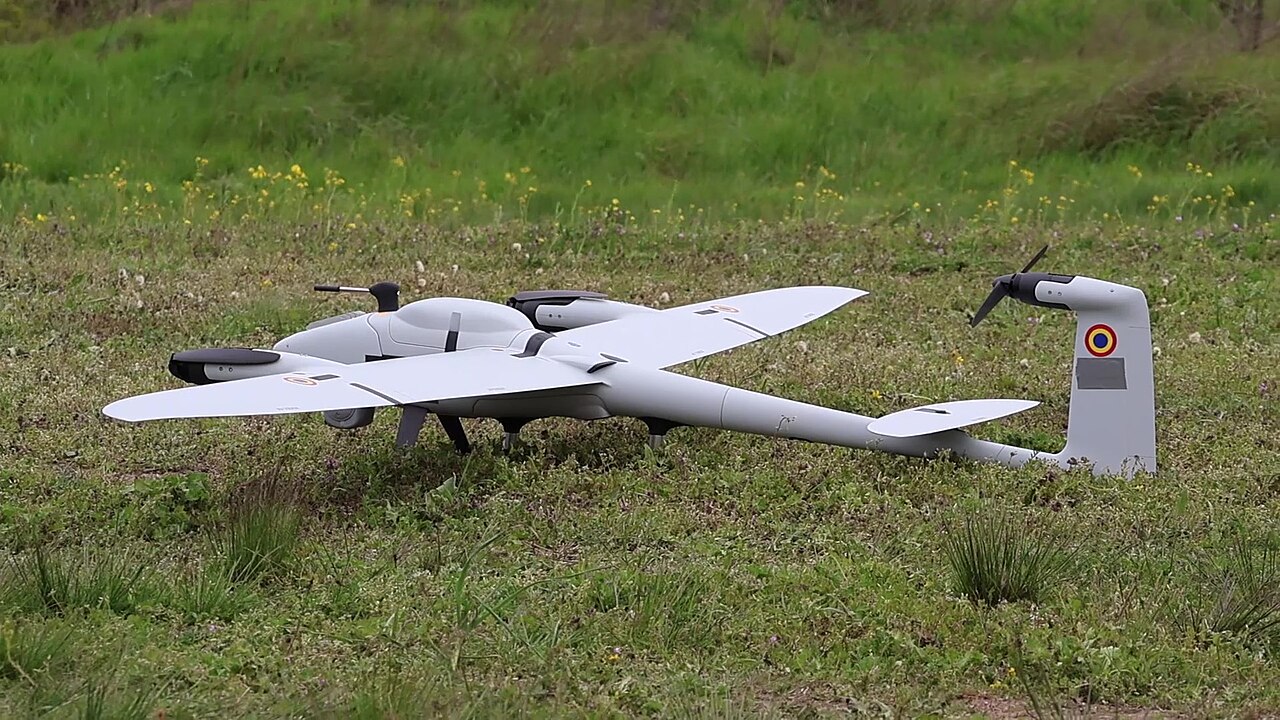
德国联邦国防军(Bundeswehr)在巴伐利亚国防技术企业Quantum Systems遭遇网络攻击后,据称已出于预防目的暂停使用该公司的无人机。这一消息来自Golem.de,该媒体援引《金融时报》的报道,而《金融时报》又引述了知情人士。此事表明,当攻击目标不是飞行器本身而是其周边软件时,即便是最先进的无人机系统也同样脆弱。
Quantum Systems究竟发生了什么?
据德新社旗下财经新闻服务dpa-AFX报道,Quantum Systems表示,2026年10月底发现了一起“网络安全事件”。该公司称,立即展开的内部调查查明这是敌对方发动的一次主动网络攻击。Golem.de转述了相同的说法:事件在10月底前后被发现,IT与安全团队已与主管部门合作遏制了威胁。
这家总部位于慕尼黑附近吉尔兴(Gilching)的公司称,已向有关部门通报此事,目前仍在调查之中。据dpa-AFX报道,Quantum Systems还表示,鉴于已采取的措施和事件的性质,终端用户和操作人员使用这些系统不存在风险。柏林方面,国防部在被询问时未对该媒体报道置评。
恶意代码是如何到达客户手中的?
据Golem.de转述的一位知情人士称,Quantum Systems告知客户,一个恶意更新文件曾通过某台服务器分发。该服务器负责推送QBase的更新,QBase是该厂商的地面控制与任务规划软件。地面控制软件是操作人员在地面操控无人机并规划任务所使用的程序。
这种模式被称为供应链攻击:攻击者并不直接把恶意代码植入最终客户,而是植入客户所信任的渠道,这里就是厂商的更新服务器。被篡改的文件是否真的安装到了客户端、影响到什么程度,我们所读到的来源均未说明。据Golem.de称,此次干扰对各个客户的影响目前尚不清楚。
这对联邦国防军意味着什么?
据《金融时报》(经Golem.de转引)报道,这一举措似乎还导致Quantum Systems无法参加最近的一次军事演习。Quantum Systems生产Vector侦察无人机,并向多个欧洲国家的武装力量供货,其中包括德国、西班牙和荷兰的陆军。我们所读到的来源并未表明西班牙和荷兰军队是否也暂停了使用其无人机。
正如dpa-AFX所写,国防部并未证实该报道。因此,Golem.de报道中的“据称”二字应当认真对待:暂停使用一事依据的是《金融时报》的匿名消息来源,而不是官方通报。
攻击背后是谁?
这一点尚无定论。Golem.de写道,目前没有公开证据表明此次攻击与俄罗斯或任何其他国家、组织有关。不过,德国联邦宪法保卫局(Verfassungsschutz)曾在7月警告,俄罗斯针对德国国防领域的活动风险上升,包括网络攻击、间谍活动和破坏行动。据Golem.de称,这一警告尤其针对支持乌克兰的企业。
Quantum Systems正是这样的企业:据Golem.de称,它在乌克兰雇有200多名员工,并与乌克兰公司共同运营三家合资企业。这些合作生产小型攻击无人机、拦截无人机和无人地面车辆。据dpa-AFX报道,乌克兰武装力量在对俄防御战争中使用Quantum的无人机。
Quantum Systems是一家什么样的公司?
Golem.de将Quantum Systems列为欧洲估值最高的国防初创企业之一;据报道,在今年年初的一轮融资中,其估值为70亿欧元。据dpa-AFX报道,该公司生产军民两用的无人机,迄今以侦察和监视为重点;水面和水下无人机正在研发中。
据dpa-AFX报道,其较新的产品包括无人侦察系统“Reliant”。它可以对大片区域连续监视超过十小时,垂直起降,并配备机载人工智能。另一个研发重点是无人系统控制软件“Mosaic”。对于具备人工智能功能的无人机来说,系统的价值在很大程度上取决于不断更新的软件。
要点一览
- 发现时间:2026年10月底,据Quantum Systems称是敌对方的一次主动攻击(dpa-AFX、Golem.de)。
- 攻击途径:通过QBase软件的服务器分发的恶意更新文件(Golem.de)。
- 应对:联邦国防军据称出于预防目的停用无人机(《金融时报》经Golem.de转引);国防部不予置评(dpa-AFX)。
- 幕后黑手:不明,没有公开证据表明与俄罗斯有关(Golem.de)。
- 对客户的影响:据Golem.de称尚不清楚;据Quantum Systems称终端用户无风险(dpa-AFX)。
这对中国企业意味着什么?
对于使用或制造无人机、机器人或人工智能系统的中国企业而言,这一事件提醒我们,应把更新链路本身当作一条独立的攻击路径来对待。实际做法包括:只通过签名渠道获取厂商更新,在上线前先在测试环境中验证,并事先明确一旦供应商发生安全事件,由谁来决定是否出于预防目的让设备停止运行。为国防或关键基础设施供货的企业,还应认真对待德国宪法保卫局的警告,并提前理清向主管部门报告的渠道。
信息来源
- Nach Cyberangriff: Bundeswehr legt Quantum-Drohnen offenbar stillGolem.de · 2026年11月13日
- Drohnenhersteller Quantum Systems meldet Cyberangriffdpa-AFX via ARIVA.DE · 2026年11月12日