Quantum Systems piraté : l'armée allemande cloue ses drones
Après une cyberattaque contre le fabricant de drones Quantum Systems, la Bundeswehr a apparemment cessé d'utiliser ses appareils. Ce que l'on sait, et ce qui reste flou.
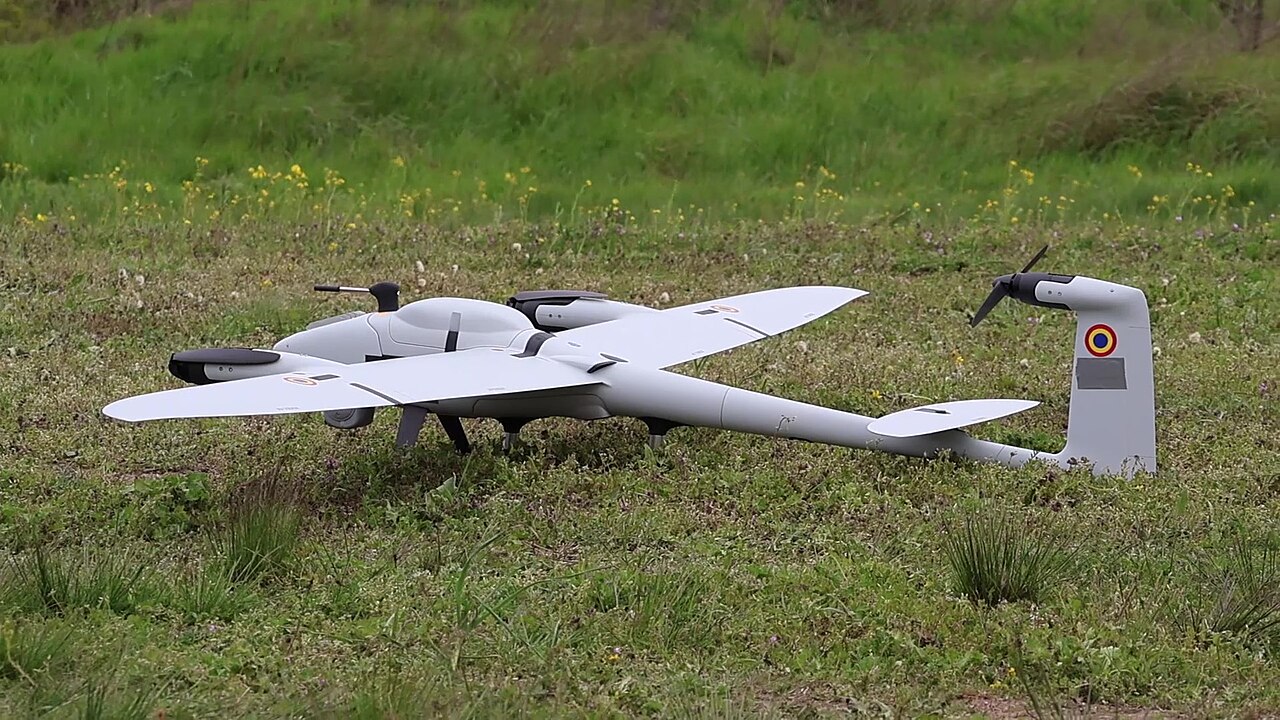
La Bundeswehr, l'armée allemande, a apparemment suspendu par précaution l'emploi des drones de Quantum Systems, une entreprise bavaroise de technologies de défense, après une cyberattaque. C'est ce que rapporte Golem.de en s'appuyant sur le Financial Times, qui cite lui-même des personnes au fait du dossier. Le cas montre combien même les systèmes de drones les plus modernes sont vulnérables lorsque l'attaque vise non pas l'appareil volant, mais le logiciel qui l'entoure.
Que s'est-il passé chez Quantum Systems ?
Selon l'agence dpa-AFX, Quantum Systems a indiqué qu'un « incident de cybersécurité » avait été constaté fin octobre 2026. D'après l'entreprise, une enquête interne immédiate a révélé une cyberattaque active menée par des acteurs hostiles. Golem.de reprend la même version : l'incident a été découvert vers la fin octobre, et les équipes informatiques et de sécurité ont contenu la menace avec les autorités compétentes.
L'entreprise, établie à Gilching près de Munich, affirme avoir signalé l'incident aux autorités ; l'enquête se poursuit. Selon dpa-AFX, Quantum Systems ajoute qu'en raison des mesures prises et de la nature de l'incident, l'exploitation des systèmes ne présente aucun risque pour les utilisateurs finaux et les opérateurs. Interrogé à Berlin, le ministère de la Défense n'a pas commenté l'information de presse.
Comment le code malveillant a-t-il atteint les clients ?
Selon une personne proche du dossier citée par Golem.de, Quantum Systems a informé ses clients qu'un fichier de mise à jour malveillant avait été diffusé via un serveur. Ce serveur distribue les mises à jour de QBase, le logiciel de contrôle au sol et de planification de missions du fabricant. Un logiciel de contrôle au sol est le programme avec lequel les opérateurs pilotent les drones depuis le sol et planifient leurs missions.
On parle dans ce cas d'attaque contre la chaîne d'approvisionnement : les attaquants n'introduisent pas le code malveillant chez le client final, mais dans un canal auquel celui-ci fait confiance, ici le serveur de mises à jour du fabricant. Les sources que nous avons lues ne disent pas si, ni dans quelle mesure, le fichier piégé a réellement été installé chez des clients. Selon Golem.de, les conséquences de la perturbation pour chaque client restent à ce stade incertaines.
Quelles conséquences pour la Bundeswehr ?
Selon le Financial Times, cité par Golem.de, cette décision a apparemment aussi empêché Quantum Systems de participer à un récent exercice militaire. Quantum Systems fabrique le drone de reconnaissance Vector et fournit plusieurs armées européennes, dont celles d'Allemagne, d'Espagne et des Pays-Bas. Les sources lues ne permettent pas de dire si les armées espagnole et néerlandaise suspendent elles aussi leurs drones.
Comme l'écrit dpa-AFX, le ministère de la Défense n'a pas confirmé l'information. Le terme « apparemment » employé par Golem.de doit donc être pris au sérieux : la suspension repose sur des sources anonymes du Financial Times, pas sur une communication officielle.
Qui se cache derrière l'attaque ?
La question reste ouverte. Golem.de écrit qu'il n'existe pour l'instant aucune preuve publique reliant l'attaque à la Russie, à un autre État ou à une autre organisation. L'Office fédéral de protection de la Constitution (Verfassungsschutz) avait toutefois mis en garde en juillet contre un risque accru d'activités russes visant le secteur allemand de la défense, notamment cyberattaques, espionnage et sabotage. Selon Golem.de, l'avertissement concernait en particulier les entreprises qui soutiennent l'Ukraine.
Quantum Systems est de celles-là : selon Golem.de, elle emploie plus de 200 personnes en Ukraine et exploite trois coentreprises avec des sociétés ukrainiennes. Ces partenariats fabriquent de petits drones d'attaque, des drones intercepteurs et des véhicules terrestres sans pilote. Selon dpa-AFX, les drones de Quantum sont utilisés par les forces armées ukrainiennes dans la guerre défensive contre la Russie.
Quelle est cette entreprise, Quantum Systems ?
Golem.de range Quantum Systems parmi les start-up de défense les mieux valorisées d'Europe ; lors d'un tour de financement au début de cette année, elle aurait été valorisée sept milliards d'euros, selon des informations de presse. D'après dpa-AFX, l'entreprise produit des drones à usage militaire comme civil, jusqu'ici surtout pour la reconnaissance et la surveillance ; des drones de surface et sous-marins sont en développement.
Parmi ses produits récents figure, selon dpa-AFX, le système de reconnaissance sans pilote « Reliant ». Il peut surveiller de vastes zones en continu pendant plus de dix heures, décolle à la verticale et embarque de l'IA. Autre axe de développement : « Mosaic », le logiciel de pilotage de systèmes sans pilote. Pour les drones dotés de fonctions d'IA, la valeur du système dépend largement d'un logiciel mis à jour en permanence.
L'essentiel en un coup d'œil
- Découverte : fin octobre 2026, selon Quantum Systems une attaque active d'acteurs hostiles (dpa-AFX, Golem.de).
- Vecteur : un fichier de mise à jour malveillant diffusé via le serveur du logiciel QBase (Golem.de).
- Réaction : la Bundeswehr a apparemment cessé par précaution d'utiliser les drones (Financial Times via Golem.de) ; le ministère ne commente pas (dpa-AFX).
- Auteurs : inconnus, aucune preuve publique d'un lien avec la Russie (Golem.de).
- Impact client : incertain selon Golem.de ; aucun risque pour les utilisateurs finaux selon Quantum Systems (dpa-AFX).
Qu'est-ce que cela change pour une entreprise en France ?
Pour les entreprises françaises qui utilisent ou fabriquent des drones, de la robotique ou des systèmes dopés à l'IA, ce cas rappelle qu'il faut traiter la chaîne de mises à jour comme une voie d'attaque à part entière. Concrètement : n'obtenir les mises à jour du fabricant que par des canaux signés, les tester dans un environnement d'essai avant déploiement, et définir à l'avance qui décide, en cas d'incident chez le fournisseur, de mettre les appareils hors service par précaution. Les sous-traitants de la défense ou des infrastructures critiques devraient en outre prendre au sérieux l'alerte du Verfassungsschutz allemand et clarifier à l'avance les circuits de signalement vers les autorités.
Sources
- Nach Cyberangriff: Bundeswehr legt Quantum-Drohnen offenbar stillGolem.de · 13 novembre 2026
- Drohnenhersteller Quantum Systems meldet Cyberangriffdpa-AFX via ARIVA.DE · 12 novembre 2026