هجوم سيبراني على Quantum Systems والجيش الألماني يوقف طائراته
بعد هجوم سيبراني على شركة الطائرات المسيّرة Quantum Systems، يبدو أن الجيش الألماني توقف عن استخدام طائراتها. ما المعروف حتى الآن وما لا يزال غامضاً.
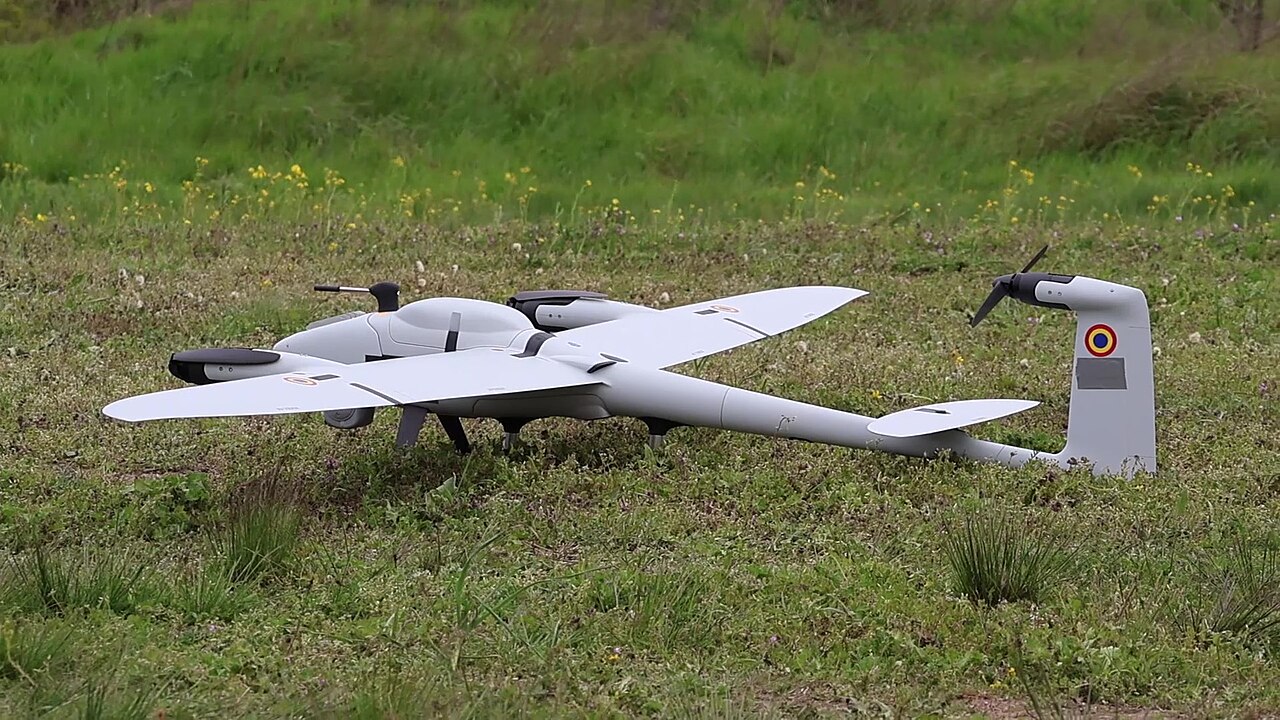
يبدو أن الجيش الألماني (بوندسفير) علّق احترازياً استخدام الطائرات المسيّرة التي تنتجها شركة التقنيات الدفاعية البافارية Quantum Systems بعد تعرضها لهجوم سيبراني. ويأتي ذلك وفق موقع Golem.de الذي ينقل عن صحيفة فايننشال تايمز، وهي بدورها تستند إلى أشخاص مطلعين على الملف. وتُظهر الحالة مدى هشاشة حتى أحدث منظومات الطائرات المسيّرة حين لا يكون الهدف الطائرة نفسها بل البرمجيات المحيطة بها.
ماذا حدث في Quantum Systems؟
وفق وكالة dpa-AFX، أعلنت Quantum Systems أنه جرى رصد «حادث أمن سيبراني» في نهاية أكتوبر 2026. وتقول الشركة إن تحقيقاً داخلياً فورياً كشف هجوماً سيبرانياً نشطاً من جهات معادية. وينقل Golem.de الرواية نفسها: اكتُشف الحادث قرب نهاية أكتوبر، واحتوت فرق تقنية المعلومات والأمن التهديد بالتعاون مع السلطات المختصة.
وتقول الشركة، ومقرها في غيلشينغ قرب ميونيخ، إنها أبلغت السلطات بالحادث وإنه لا يزال قيد التحقيق. ووفق dpa-AFX، أضافت Quantum Systems أنه بسبب الإجراءات المتخذة وطبيعة الحادث لا يوجد خطر على المستخدمين النهائيين والمشغلين عند تشغيل الأنظمة. وعند سؤالها في برلين، لم تعلّق وزارة الدفاع على التقرير الصحفي.
كيف وصلت البرمجية الخبيثة إلى العملاء؟
وفق شخص مطلع على الحادث ينقل عنه Golem.de، أبلغت Quantum Systems عملاءها بأن ملف تحديث خبيثاً جرى توزيعه عبر أحد الخوادم. ويوفر هذا الخادم تحديثات QBase، وهو برنامج التحكم الأرضي وتخطيط المهام الذي تنتجه الشركة. وبرنامج التحكم الأرضي هو البرنامج الذي يستخدمه المشغلون لتوجيه الطائرات المسيّرة من الأرض وتخطيط مهامها.
يسمى هذا النمط هجوماً على سلسلة التوريد: لا يزرع المهاجمون الشيفرة الخبيثة مباشرة لدى العميل النهائي، بل في قناة يثق بها العميل، وهي هنا خادم التحديثات الخاص بالشركة المصنعة. أما هل جرى تثبيت الملف المتلاعب به لدى العملاء فعلاً وإلى أي مدى، فلا تذكر ذلك المصادر التي قرأناها. ووفق Golem.de، فإن أثر الاضطراب على كل عميل على حدة غير واضح حتى الآن.
ما تبعات ذلك على الجيش الألماني؟
ووفق فايننشال تايمز كما ينقلها Golem.de، يبدو أن هذه الخطوة منعت Quantum Systems أيضاً من المشاركة في تدريب عسكري أُجري مؤخراً. وتصنع Quantum Systems طائرة الاستطلاع Vector وتورّد لعدة قوات مسلحة أوروبية، بينها جيوش ألمانيا وإسبانيا وهولندا. ولا تبيّن المصادر التي قرأناها ما إذا كان الجيشان الإسباني والهولندي يعلّقان طائراتهما كذلك.
وكما تكتب dpa-AFX، لم تؤكد وزارة الدفاع التقرير. لذا ينبغي أخذ عبارة «يبدو» في تقرير Golem.de على محمل الجد: فالتعليق يستند إلى مصادر مجهولة لدى فايننشال تايمز، لا إلى بيان رسمي.
من يقف وراء الهجوم؟
هذا أمر مفتوح. يكتب Golem.de أنه لا توجد حتى الآن أدلة علنية تربط الهجوم بروسيا أو بأي دولة أو منظمة أخرى. لكن هيئة حماية الدستور (فيرفاسونغسشوتس)، وهي جهاز الاستخبارات الداخلية الألماني، حذّرت في يوليو من ارتفاع خطر الأنشطة الروسية ضد قطاع الدفاع الألماني، بما في ذلك الهجمات السيبرانية والتجسس والتخريب. ووفق Golem.de، كان التحذير موجهاً خصوصاً إلى الشركات التي تدعم أوكرانيا.
وQuantum Systems شركة من هذا النوع: فوفق Golem.de توظف أكثر من 200 شخص في أوكرانيا وتدير ثلاث شركات مشتركة مع شركات أوكرانية. وتنتج هذه الشراكات طائرات هجومية صغيرة وطائرات اعتراضية ومركبات أرضية غير مأهولة. ووفق dpa-AFX، تستخدم القوات المسلحة الأوكرانية طائرات Quantum في حربها الدفاعية ضد روسيا.
أي نوع من الشركات هي Quantum Systems؟
يصنّف Golem.de شركة Quantum Systems ضمن أعلى الشركات الناشئة الدفاعية تقييماً في أوروبا؛ وفي جولة تمويل مطلع هذا العام قُيّمت، وفق التقارير، بسبعة مليارات يورو. ووفق dpa-AFX، تنتج الشركة طائرات للاستخدام العسكري والمدني، مع تركيز حتى الآن على الاستطلاع والمراقبة، بينما تُطوَّر طائرات سطحية وتحت مائية.
ومن منتجاتها الأحدث، وفق dpa-AFX، منظومة الاستطلاع غير المأهولة «Reliant». وهي قادرة على مراقبة مساحات واسعة باستمرار لأكثر من عشر ساعات، وتقلع عمودياً، وتحمل ذكاءً اصطناعياً على متنها. ومحور تطوير آخر هو «Mosaic»، برنامج التحكم في الأنظمة غير المأهولة. وفي الطائرات ذات وظائف الذكاء الاصطناعي تعتمد قيمة المنظومة بدرجة كبيرة على برمجيات تُحدَّث باستمرار.
الخلاصة في نظرة
- الاكتشاف: نهاية أكتوبر 2026، وفق Quantum Systems هجوم نشط من جهات معادية (dpa-AFX وGolem.de).
- الوسيلة: ملف تحديث خبيث جرى توزيعه عبر خادم برنامج QBase (Golem.de).
- الرد: يبدو أن الجيش الألماني توقف احترازياً عن استخدام الطائرات (فايننشال تايمز عبر Golem.de)؛ والوزارة لا تعلّق (dpa-AFX).
- الفاعلون: مجهولون، ولا أدلة علنية على صلة بروسيا (Golem.de).
- أثر ذلك على العملاء: غير واضح وفق Golem.de؛ ولا خطر على المستخدمين النهائيين وفق Quantum Systems (dpa-AFX).
ماذا يتغير بالنسبة إلى شركة في المنطقة العربية؟
بالنسبة إلى الشركات العربية التي تستخدم أو تصنّع الطائرات المسيّرة أو الروبوتات أو الأنظمة المعتمدة على الذكاء الاصطناعي، تذكّر هذه الحالة بضرورة التعامل مع سلسلة التحديثات بوصفها مسار هجوم قائماً بذاته. عملياً: الحصول على تحديثات الشركة المصنعة عبر قنوات موقّعة فقط، واختبارها في بيئة تجريبية قبل نشرها، وتحديد مسبق لمن يقرر، عند وقوع حادث لدى المورّد، ما إذا كانت الأجهزة ستُخرج من الخدمة احترازياً. وعلى الموردين لقطاع الدفاع أو البنية التحتية الحيوية أن يأخذوا تحذير هيئة حماية الدستور الألمانية على محمل الجد وأن يوضحوا مسبقاً قنوات الإبلاغ إلى السلطات.
المصادر
- Nach Cyberangriff: Bundeswehr legt Quantum-Drohnen offenbar stillGolem.de · ١٣ نوفمبر ٢٠٢٦
- Drohnenhersteller Quantum Systems meldet Cyberangriffdpa-AFX via ARIVA.DE · ١٢ نوفمبر ٢٠٢٦